Passkeys einfach erklärt, was hinter FIDO2, WebAuthn, AAGUID und Attestation steckt

Passkeys tauchen inzwischen an immer mehr Stellen in Microsoft Entra ID auf. Gleichzeitig liest man Begriffe wie FIDO2, WebAuthn, AAGUID, Attestation, gerätegebundene Passkeys und synchronisierte Passkeys.

Wer nicht jeden Tag mit Identity Security arbeitet, kann dabei schnell den Eindruck bekommen, dass Passkeys komplizierter sind als Passwörter.

Eigentlich ist das Grundprinzip ziemlich einfach.

Ein Passwort ist ein Geheimnis, das Benutzer und Dienst kennen.

Ein Passkey funktioniert anders. Statt eines gemeinsamen Geheimnisses gibt es ein kryptografisches Schlüsselpaar, einen privaten Schlüssel und einen öffentlichen Schlüssel.

Der öffentliche Schlüssel liegt beim Dienst, beispielsweise bei Microsoft Entra ID.

Der private Schlüssel wird vom Authenticator beziehungsweise Passkey Anbieter geschützt.

Bei der Anmeldung wird der private Schlüssel nicht an Microsoft übertragen. Stattdessen beweist der Authenticator durch eine digitale Signatur, dass er über den passenden privaten Schlüssel verfügt.

Genau deshalb lohnt es sich, Passkeys einmal von Grund auf zu betrachten.

Was ist ein Passkey eigentlich?

Ein Passkey ist eine FIDO2 basierte Anmeldeinformation auf Basis asymmetrischer Kryptografie.

Bei der Registrierung entsteht ein Schlüsselpaar.

Der öffentliche Schlüssel wird beim Dienst hinterlegt.

Der private Schlüssel bleibt unter Kontrolle des Authenticators oder Passkey Anbieters.

Microsoft Entra unterstützt inzwischen sowohl gerätegebundene als auch synchronisierte Passkeys. Beide Varianten ermöglichen eine passwortlose und phishingresistente Anmeldung, unterscheiden sich aber deutlich darin, wie das Schlüsselmaterial gespeichert und verwaltet wird.

Das ist bereits der erste Punkt, bei dem eine häufig verwendete Vereinfachung ungenau wird.

Man liest oft, dass der private Schlüssel eines Passkeys das Gerät niemals verlässt.

Bei einem gerätegebundenen Passkey stimmt das.

Bei einem synchronisierten Passkey ist die Situation anders. Microsoft beschreibt hier, dass der private Schlüssel durch Hardware geschützt erzeugt und lokal verschlüsselt wird. Das verschlüsselte Schlüsselmaterial wird anschließend über den jeweiligen Cloud Passkey Anbieter synchronisiert und kann auf weiteren autorisierten Geräten verwendet werden. Beispiele sind Apples iCloud Schlüsselbund und der Google Password Manager.

Die bessere Formulierung lautet deshalb:

Bei einer Passkey Anmeldung wird kein gemeinsames Geheimnis an den Dienst übertragen. Wie und wo der private Schlüssel gespeichert wird, hängt vom verwendeten Passkey Typ und Anbieter ab.

Wie läuft eine Anmeldung mit einem Passkey ab?

Der Ablauf lässt sich auf wenige Schritte reduzieren.
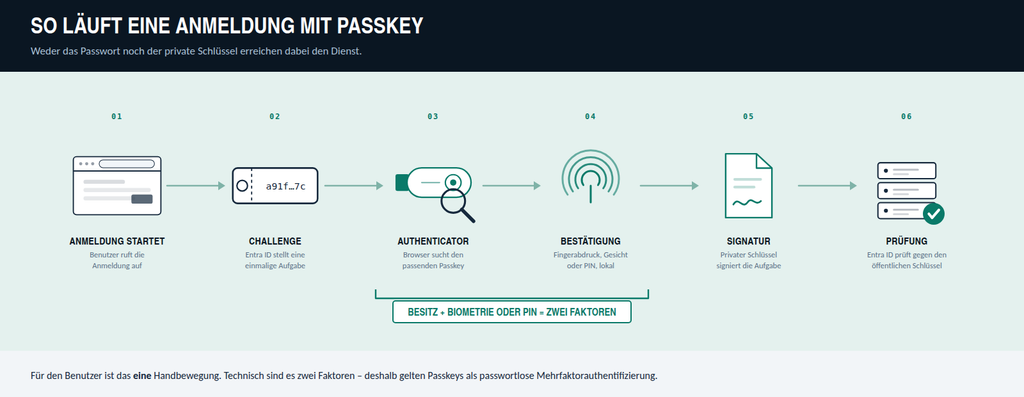
1. Die Anmeldung beginnt

Der Benutzer möchte sich beispielsweise bei Microsoft Entra ID anmelden.

2. Microsoft erzeugt eine Challenge

Der Dienst erzeugt eine kryptografische Challenge.

Man kann sich das wie eine einmalige Aufgabe vorstellen, die nur für diesen konkreten Anmeldevorgang gedacht ist.

3. Der Browser spricht mit dem Authenticator

Der Browser beziehungsweise die Plattform sucht einen passenden Passkey.

Dieser kann beispielsweise auf einem FIDO2 Sicherheitsschlüssel, im Microsoft Authenticator, in einem lokalen Windows Hello Container oder bei einem unterstützten synchronisierten Passkey Anbieter liegen.

4. Der Benutzer bestätigt die Verwendung

Je nach Gerät erfolgt eine lokale Benutzerüberprüfung, beispielsweise mit Fingerabdruck, Gesichtserkennung oder PIN.

5. Der Authenticator signiert

Der Authenticator erstellt mit dem privaten Schlüssel eine kryptografische Signatur über die relevanten Authentifizierungsdaten.

6. Microsoft prüft die Antwort

Microsoft besitzt den zugehörigen öffentlichen Schlüssel und kann damit kontrollieren, ob die Signatur gültig ist.

Das Passwort kommt in diesem Ablauf nicht vor.

Auch der private Schlüssel muss nicht an Microsoft übertragen werden.

WebAuthn definiert dabei unter anderem die Prüfung der Challenge, des erwarteten Origins, der Relying Party ID und gegebenenfalls der Benutzerverifikation.

Warum gelten Passkeys als phishingresistent?

Hier liegt der entscheidende Unterschied zu Passwörtern.

Ein Passwort weiß nicht, auf welcher Webseite es gerade eingegeben wird.

Wenn ein Benutzer sein Passwort auf einer überzeugend nachgebauten Anmeldeseite eingibt, kann ein Angreifer dieses Passwort grundsätzlich erhalten.

Bei WebAuthn wird die Authentifizierung dagegen an den jeweiligen Dienst gebunden.

Dabei spielen insbesondere der Origin und die Relying Party ID eine Rolle.

Vereinfacht gesagt funktioniert ein für einen bestimmten Dienst registrierter Passkey nicht einfach auf irgendeiner ähnlich aussehenden Domain.

Eine gefälschte Microsoft Anmeldeseite kann zwar optisch nahezu identisch aussehen, sie besitzt aber nicht automatisch die Berechtigung, einen für den echten Microsoft Dienst registrierten Passkey zu verwenden.

Die WebAuthn Spezifikation verlangt außerdem, dass die Gegenstelle den erwarteten Origin und die Relying Party ID bei der Verifikation kontrolliert.

Genau das macht klassische Phishing Szenarien mit Passkeys wesentlich schwieriger.

Wichtig ist allerdings das Wort „phishingresistent“.

Es bedeutet nicht, dass ein Passkey jeden denkbaren Angriff auf eine Identität verhindert.

Diesen Unterschied habe ich bereits im Beitrag zu Pass the Passkey ausführlicher betrachtet. Dort geht es darum, was passiert, wenn nicht die Kryptografie selbst, sondern die Implementierung, das Endgerät oder die Verarbeitung der WebAuthn Daten angegriffen wird. Pass the Passkey, wie sicher sind Passkeys wirklich?

Kann ein Passkey gleichzeitig MFA sein?

Ja, im Microsoft Entra Kontext können FIDO2 Passkeys eine mehrstufige Authentifizierung erfüllen.

Das wirkt zunächst ungewöhnlich, weil der Benutzer nur eine Aktion wahrnimmt.

Hinter dieser Aktion stecken aber unterschiedliche Faktoren.

Der Authenticator beziehungsweise das Gerät stellt den Besitzfaktor dar.

Die lokale Benutzerüberprüfung erfolgt beispielsweise über eine PIN oder Biometrie.

Microsoft beschreibt Passkeys deshalb als Möglichkeit für passwortlose Mehrfaktorauthentifizierung.

Für den Benutzer fühlt sich die Anmeldung trotzdem wie ein einzelner Vorgang an.

Das ist einer der Gründe, warum Passkeys aus meiner Sicht nicht nur aus Security Sicht interessant sind. Sie können stärkere Authentifizierung mit weniger sichtbaren Schritten verbinden.

Und was ist jetzt der Unterschied zu Windows Hello for Business?

Diese Frage ist berechtigt, denn technisch gibt es Gemeinsamkeiten.

Windows Hello for Business arbeitet ebenfalls mit asymmetrischer Kryptografie und gerätegebundenen Schlüsseln.

Trotzdem sollte man Windows Hello for Business und einen Microsoft Entra Passkey nicht gleichsetzen.

Windows Hello for Business ist eng mit dem Windows Gerät, dessen Identität und dem Single Sign on Prozess verbunden.

Es dient insbesondere der Anmeldung an einem verwalteten Windows Gerät und anschließend dem Zugriff auf Entra integrierte Ressourcen.

Ein Passkey ist dagegen eine standardbasierte Anmeldeinformation für einen Dienst.

Und seit 2026 gibt es noch eine zusätzliche Nuance.

Microsoft bietet derzeit den Microsoft Entra Passkey unter Windows als Preview an. Dabei kann ein FIDO2 Passkey direkt im lokalen Windows Hello Container gespeichert werden.

Dieser Passkey ist gerätegebunden, trotzdem ist er laut Microsoft ausdrücklich nicht dasselbe wie die Windows Hello for Business Anmeldeinformation.

Der Microsoft Entra Passkey unter Windows benötigt beispielsweise keinen Entra Join oder eine Entra Registrierung des Geräts und unterstützt nicht die Windows Geräteanmeldung. Windows Hello for Business bleibt für verwaltete Unternehmensgeräte die von Microsoft empfohlene Lösung für Geräteanmeldung und Single Sign on.

Das klingt zunächst nach einer kleinen Unterscheidung, ist für Richtlinien und Sicherheitsbewertungen aber wichtig.

Gerätegebunden oder synchronisiert?

Bei Passkeys gibt es zwei grundsätzliche Modelle.

Gerätegebundene Passkeys

Der private Schlüssel wird an ein bestimmtes physisches Gerät gebunden.

Dazu gehören beispielsweise FIDO2 Sicherheitsschlüssel und Passkeys im Microsoft Authenticator.

Der Vorteil liegt in der klaren Gerätebindung.

Ein Angreifer kann den Passkey nicht einfach über einen Cloud Account auf ein zweites Gerät synchronisieren.

Der Nachteil ist die Wiederherstellung.

Geht das Gerät oder der Sicherheitsschlüssel verloren, benötigt der Benutzer einen definierten Recovery Prozess oder einen weiteren registrierten Authenticator.

Synchronisierte Passkeys

Bei synchronisierten Passkeys wird verschlüsseltes Schlüsselmaterial über einen Passkey Anbieter synchronisiert.

Dadurch kann ein Benutzer denselben Passkey auf mehreren autorisierten Geräten verwenden.

Microsoft unterstützt hierfür unter anderem Apples iCloud Schlüsselbund und den Google Password Manager sowie weitere unterstützte Anbieter.

Aus Benutzersicht ist das komfortabler.

Ein neues Smartphone bedeutet nicht automatisch, dass jeder Passkey neu registriert werden muss.

Microsoft sieht synchronisierte Passkeys deshalb inzwischen als sinnvolle Option für einen großen Teil normaler Benutzer. Für privilegierte Benutzer oder Umgebungen mit strengen regulatorischen Anforderungen empfiehlt Microsoft weiterhin die Prüfung gerätegebundener Passkeys.

Es gibt also nicht den einen richtigen Passkey Typ für alle Benutzer.

Die Entscheidung hängt vom Schutzbedarf ab.

Was ist eine AAGUID?

Jetzt kommen wir zu einem dieser Begriffe, die komplizierter klingen als sie sind.

AAGUID steht für Authenticator Attestation GUID.

Es handelt sich um eine 128 Bit Kennung, die einen Authenticator Typ beziehungsweise einen Passkey Anbieter beschreibt.

Vereinfacht gesagt kann Microsoft Entra anhand der AAGUID unterscheiden, mit welcher Art von Authenticator es zu tun hat.

Wichtig ist dabei:

Eine AAGUID ist kein eindeutiger Fingerabdruck eines einzelnen physischen Sicherheitsschlüssels.

Authentifikatoren desselben Typs beziehungsweise Anbieters können dieselbe AAGUID verwenden.

Microsoft Entra kann Passkey Profile so konfigurieren, dass beispielsweise nur bestimmte AAGUIDs zugelassen werden. Dadurch lässt sich einschränken, welche Passkey Anbieter oder Sicherheitsschlüsseltypen Benutzer registrieren dürfen.

Aber daraus ergibt sich direkt die nächste Frage.

Wenn ein System lediglich eine Kennung übermittelt, woher weiß Microsoft, dass diese Kennung tatsächlich zu dem behaupteten Authenticator gehört?

Damit kommen wir zur Attestation.

Was bedeutet Attestation?

Die AAGUID beschreibt, um welchen Authenticator Typ es sich handeln soll.

Attestation kann einen kryptografisch überprüfbaren Nachweis über den Authenticator beziehungsweise dessen Herkunft liefern.

Microsoft kann diese Informationen zusammen mit dem FIDO Metadata Service verwenden, um zu prüfen, ob ein Authenticator den erwarteten Eigenschaften und Vertrauensankern entspricht.

Das ist besonders relevant, wenn eine Organisation nicht irgendeinen FIDO2 Authenticator akzeptieren möchte, sondern nur festgelegte und überprüfbare Geräte.

Man könnte beispielsweise festlegen, dass privilegierte Administratoren ausschließlich einen bestimmten zugelassenen Typ von FIDO2 Sicherheitsschlüssel verwenden dürfen.

Nur eine AAGUID zu erlauben ist dabei nicht dasselbe wie Attestation zu erzwingen.

Die AAGUID beschreibt den Typ.

Die Attestation liefert den kryptografisch prüfbaren Herkunftsnachweis.

Microsoft Entra kann beides über Passkey Profile steuern.

Warum ist Attestation bei synchronisierten Passkeys ein wichtiger Unterschied?

Microsoft dokumentiert für Microsoft Entra ausdrücklich, dass synchronisierte Passkeys keine Attestation unterstützen.

Wird in einem Passkey Profil Attestation erzwungen, werden synchronisierte Passkeys deshalb ausgeschlossen.

Das ist kein Beweis dafür, dass synchronisierte Passkeys unsicher sind.

Es bedeutet lediglich, dass eine Organisation eine andere Aussage über die Herkunft und Gerätebindung des Credentials treffen kann.

Für einen normalen Office Benutzer kann ein synchronisierter Passkey eine sehr sinnvolle Verbesserung gegenüber Passwort, SMS oder anderen phishbaren Methoden darstellen.

Für einen Global Administrator oder einen anderen hochprivilegierten Benutzer kann die Anforderung anders aussehen.

Dort möchte ich möglicherweise nicht nur wissen, dass ein gültiger Passkey verwendet wurde.

Ich möchte möglicherweise zusätzlich kontrollieren, auf welcher Klasse von Authenticator dieser Passkey liegt.

Diese Trennung sollte bei einer Passkey Einführung bewusst getroffen werden.

Was Passkeys nicht automatisch verhindern, Device Code Phishing

Origin Binding schützt sehr gut gegen ein klassisches Szenario, bei dem ein Opfer auf einer falschen Webseite zur Anmeldung gebracht wird.

Es gibt aber Authentifizierungsflüsse, bei denen das Opfer tatsächlich eine legitime Microsoft Seite benutzt.

Ein wichtiges Beispiel ist der Device Code Flow.

Ein Angreifer kann einen solchen Ablauf initiieren und anschließend versuchen, einen Benutzer dazu zu bringen, den erzeugten Code auf der echten Microsoft Anmeldeseite einzugeben und dort die Anmeldung abzuschließen.

Der Origin ist in diesem Fall legitim.

Deshalb löst die Origin Bindung eines Passkeys dieses Problem nicht automatisch.

Das bedeutet nicht, dass der Passkey gebrochen wurde.

Der Benutzer wird vielmehr dazu gebracht, einen echten Authentifizierungsvorgang für einen vom Angreifer gestarteten Flow zu bestätigen.

Microsoft selbst bezeichnet den Device Code Flow als Authentifizierungsfluss mit erhöhtem Risiko und empfiehlt Organisationen, ihn möglichst weitgehend zu blockieren und nur für dokumentierte Anwendungsfälle gezielt zuzulassen.

Das passt zu einem Muster, das wir bei modernen Identity Angriffen immer häufiger sehen.

Die Kryptografie wird nicht unbedingt angegriffen.

Stattdessen versuchen Angreifer, einen legitimen Prozess im falschen Kontext ausführen zu lassen.

Im Beitrag zu Storm 2949 habe ich genau diesen größeren Zusammenhang zwischen Identität, Cloud Zugriff, Conditional Access und modernen Angriffsketten beschrieben. Storm 2949, warum Microsoft Cloud Umgebungen heute aktiv betrieben und geschützt werden müssen

Was passiert, wenn der Angreifer bereits auf dem Endgerät ist?

Auch hier muss man sauber trennen.

Wenn Malware bereits im Benutzerkontext auf einem Gerät ausgeführt wird, befinden wir uns nicht mehr im klassischen Phishing Szenario.

Aktuelle Forschung von Dirk Jan Mollema zu Windows Hello for Business zeigt beispielsweise, dass ein Angreifer unter bestimmten Voraussetzungen die legitimen kryptografischen Schnittstellen eines bereits angemeldeten Windows Benutzers verwenden kann.

Dabei wird der private Windows Hello Schlüssel nicht aus dem TPM exportiert.

Der Angreifer bringt vielmehr das vorhandene System dazu, mit diesem Schlüssel zu signieren.

Das ist ein wesentlicher Unterschied.

Die Kryptografie wurde nicht gebrochen, der private Schlüssel wurde nicht gestohlen.

Das bereits kompromittierte Endgerät wird zum Werkzeug.

Diesen Angriff und seine Bedeutung für Windows Hello und Passkeys habe ich im Beitrag „Wenn passwortlose Authentifizierung zur Angriffsfläche wird“ genauer eingeordnet. Wenn passwortlose Authentifizierung zur Angriffsfläche wird

Auch die Forschung zu Pass the Passkey zeigt denselben Grundgedanken aus einer etwas anderen Richtung.

Phishingresistente Authentifizierung ist ein sehr starker Baustein.

Sie ersetzt aber keine Endpoint Security und keine korrekte Implementierung der Authentifizierungsprotokolle. Pass the Passkey, wie sicher sind Passkeys wirklich?

Der Registrierungsprozess gehört zum Sicherheitsmodell

Noch ein Punkt wird bei Passkeys häufig unterschätzt.

Wir diskutieren sehr ausführlich darüber, wie sicher eine Anmeldung mit einem vorhandenen Passkey ist.

Mindestens genauso wichtig ist aber die Frage, wie ein neuer Passkey registriert werden darf.

Wenn ein Angreifer bereits Zugriff auf ein Konto oder einen geeigneten Authentifizierungskontext besitzt und anschließend eine eigene starke Authentifizierungsmethode registrieren darf, kann aus der sicheren Authentifizierungsmethode ein Persistenzmechanismus werden.

Genau dieses Muster sehen wir inzwischen auch in realen Social Engineering Kampagnen.

Angreifer geben sich beispielsweise als Support aus und versuchen Benutzer dazu zu bringen, an einem manipulierten Registrierungsablauf mitzuwirken.

Der Passkey selbst ist dabei nicht die Schwachstelle.

Angegriffen wird der Prozess, mit dem Vertrauen aufgebaut wird.

Die aktuelle Vishing Kampagne gegen Microsoft 365 habe ich hier ausführlich beschrieben. Neue Passkey Betrugsmasche gegen Microsoft 365

Das ist für geplante Passkey Rollouts besonders relevant.

Benutzer müssen wissen, wann eine legitime Registrierung stattfindet, über welchen Kanal sie angekündigt wird und welche Abläufe der interne Support niemals telefonisch anstößt.

Was bedeutet das für Unternehmen?

Für mich ergeben sich daraus einige recht klare Konsequenzen.

Standardbenutzer

Für viele normale Benutzer sind Passkeys ein deutlicher Fortschritt gegenüber Passwörtern und klassischen phishbaren MFA Methoden.

Synchronisierte Passkeys können hier einen guten Kompromiss aus Sicherheit, Wiederherstellbarkeit und Benutzerfreundlichkeit darstellen.

Privilegierte Benutzer

Bei Administratoren und anderen besonders schützenswerten Identitäten würde ich stärker auf Gerätebindung, kontrollierte Authenticator Typen und, sofern für den gewählten Authenticator unterstützt, Attestation achten.

Die Entscheidung sollte nicht nur danach getroffen werden, ob eine Methode in Conditional Access als phishingresistent gilt.

Device Code Flow

Wenn der Device Code Flow im Unternehmen nicht benötigt wird, sollte er nicht einfach aus Kompatibilitätsgründen offen bleiben.

Microsoft empfiehlt selbst, diesen Flow so weit wie möglich zu blockieren und Ausnahmen gezielt einzugrenzen.

Registrierung neuer Authentifizierungsmethoden

Die Registrierung eines neuen Passkeys ist ein sicherheitskritischer Vorgang.

Conditional Access, klare Registrierungsprozesse, passende Authentication Strengths und eine Überwachung neuer Authentifizierungsmethoden gehören deshalb zum Rollout.

Endgeräte

Passkeys lösen das Passwortproblem.

Sie lösen nicht automatisch ein kompromittiertes Endgerät.

Endpoint Security, Gerätecompliance und Identitätsschutz bleiben deshalb relevant.

Externe Benutzer

Auch B2B Szenarien sollte man getrennt betrachten.

Microsoft erweitert die Passkey Unterstützung für Gäste und externe Benutzer weiter. Welche Einschränkungen aktuell gelten und was sich im weiteren Verlauf von 2026 ändert, habe ich im Beitrag zu Passkeys für B2B Gäste zusammengefasst. Passkeys für B2B Gäste in Entra ID

Fazit

Passkeys sind im Kern nicht besonders kompliziert.

Statt eines gemeinsamen Passworts gibt es ein kryptografisches Schlüsselpaar.

Der Dienst kennt den öffentlichen Schlüssel.

Der Authenticator kontrolliert den privaten Schlüssel.

Bei der Anmeldung wird eine Challenge signiert und der Dienst prüft, ob die Signatur zum registrierten öffentlichen Schlüssel und zum erwarteten Kontext passt.

Die eigentliche Komplexität beginnt erst danach.

Ist der Passkey gerätegebunden oder synchronisiert?

Welche Passkey Anbieter sind erlaubt?

Benötigt eine Benutzergruppe Attestation?

Wie wird ein neuer Passkey registriert?

Welche Recovery Prozesse existieren?

Was passiert bei einem kompromittierten Endgerät?

Und welche Authentifizierungsflows dürfen im Tenant überhaupt verwendet werden?

Genau deshalb sollte eine Passkey Einführung nicht einfach als Ersatz des Passwortfeldes betrachtet werden.

Passkeys verändern das Authentifizierungsmodell.

Wer dieses Modell versteht und Registrierung, Geräte, Policies und Recovery mit einbezieht, bekommt eine deutlich stärkere Grundlage für moderne Identity Security.

Storm-2949: Warum Microsoft-Cloud-Umgebungen heute aktiv betrieben und geschützt werden müssen

Die Angriffsfläche moderner Unternehmen hat sich in den letzten Jahren grundlegend verändert. Während früher primär lokale Server und Netzwerke im Fokus standen, richten professionelle Angreifer ihre Aktivitäten heute gezielt auf Microsoft 365, Azure und Microsoft Entra ID.

Die aktuelle Analyse der Hackergruppe Storm-2949 durch Microsoft zeigt eindrucksvoll, wie moderne Cloud-Angriffe funktionieren — und warum klassische Sicherheitsmaßnahmen alleine längst nicht mehr ausreichen.

Die Angreifer nutzen dabei keine spektakulären Zero-Day-Exploits, sondern kombinieren:

  • kompromittierte Identitäten,
  • Social Engineering,
  • Fehlkonfigurationen,
  • schwache Governance,
  • und mangelnde Überwachung von Cloud-Umgebungen.

Das macht diese Angriffe besonders gefährlich: Viele Aktivitäten wirken zunächst wie legitime Administratoraktionen und bleiben dadurch lange unentdeckt.


Die Angriffskette von Storm-2949

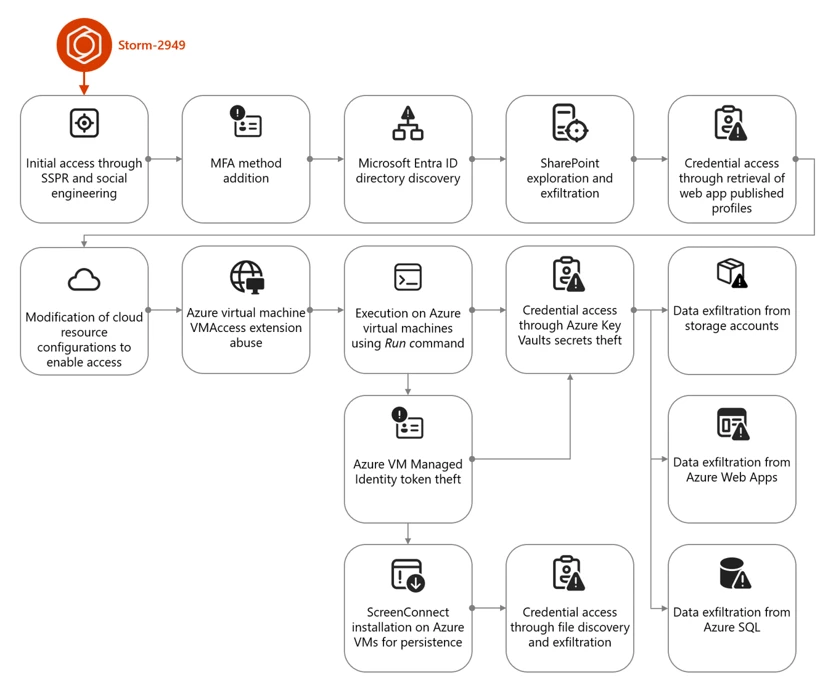
Microsoft beschreibt einen mehrstufigen Angriff auf Microsoft-Cloud-Umgebungen, bei dem sich die Angreifer schrittweise durch Identitäten, Azure-Dienste und Ressourcen bewegen.

Quelle:
Microsoft Security Blog – Storm-2949 Analyse


Wie die Angreifer vorgehen

Die Kampagne beginnt häufig mit Social Engineering oder kompromittierten Benutzerkonten.

Typische Einstiegspunkte:

  • Self-Service Password Reset (SSPR)
  • MFA-Manipulation
  • Phishing
  • Passwort-Spraying
  • Device-Code-Phishing
  • kompromittierte Legacy-Authentifizierung

Nach dem initialen Zugriff bewegen sich die Angreifer systematisch durch die Cloud-Umgebung:

1. Kompromittierung von Entra-ID-Konten

Sobald Benutzerkonten übernommen wurden, versuchen die Angreifer:

  • weitere MFA-Methoden hinzuzufügen,
  • Persistenz aufzubauen,
  • privilegierte Rollen zu identifizieren,
  • und Sicherheitsmechanismen zu umgehen.

2. Ausnutzung von Azure- und Microsoft-365-Diensten

Die Gruppe nutzt anschließend legitime Microsoft-Dienste für laterale Bewegungen:

  • SharePoint
  • Azure Virtual Machines
  • Azure Key Vault
  • Azure Storage Accounts
  • Azure SQL
  • Web Apps

Besonders kritisch:
Die Aktivitäten sehen oft wie normale Administratoraktionen aus.


3. Zugriff auf sensible Daten

Ziel der Kampagne ist häufig:

  • Datendiebstahl,
  • Persistenz,
  • oder die Vorbereitung weiterer Angriffe.

Betroffen sind typischerweise:

  • Kundendaten,
  • interne Dokumente,
  • Datenbanken,
  • Zugangsschlüssel,
  • Servicekonten,
  • API-Secrets,
  • Entwicklungsumgebungen.

Warum klassische Security heute nicht mehr ausreicht

Viele Unternehmen verlassen sich noch immer auf:

  • Antivirus,
  • klassische Firewalls,
  • einzelne MFA-Lösungen,
  • oder einmalige Security-Projekte.

Moderne Cloud-Angriffe umgehen diese Schutzmechanismen jedoch zunehmend über:

  • kompromittierte Identitäten,
  • legitime Cloud-Funktionen,
  • OAuth-Token,
  • Fehlkonfigurationen,
  • und überprivilegierte Konten.

Ich betone es immer wieder, die Realität ist:
Die Identität ist heute der eigentliche Sicherheitsperimeter.


Was Unternehmen jetzt tun sollten

Technische Schutzmaßnahmen

Phishing-resistente MFA einsetzen

Empfohlen werden:

  • FIDO2-Sicherheitsschlüssel
  • Passkeys
  • Conditional Access Policies


Conditional Access konsequent nutzen

Zugriffe sollten abhängig gemacht werden von:

  • Standort,
  • Gerätetyp,
  • Risiko-Level,
  • Benutzerrolle,
  • Compliance-Status.

Legacy Authentication deaktivieren

Alte Authentifizierungsprotokolle sind weiterhin ein häufiger Angriffsvektor.


Rollen und Berechtigungen minimieren

Wichtige Prinzipien:

  • Least Privilege
  • Just-in-Time-Administration
  • Trennung privilegierter Konten
  • regelmäßige Rechte-Reviews

Besonders kritisch:

  • Global Administrator
  • Key Vault Zugriff
  • Service Principals
  • Managed Identities

Cloud-Monitoring etablieren

Unternehmen benötigen heute:

  • zentrales Logging,
  • SIEM-Anbindung,
  • Security Monitoring,
  • Anomalie-Erkennung,
  • Incident Response Prozesse.

Warum Security alleine nicht genügt

Ein zentrales Problem vieler Unternehmen:
Cloud-Sicherheit wird noch immer als Einzelprojekt betrachtet.

Doch moderne Microsoft-Cloud-Umgebungen verändern sich permanent:

  • neue Dienste,
  • neue Funktionen,
  • neue Sicherheitsanforderungen,
  • neue Angriffsmethoden.

Deshalb reicht es nicht aus, einmalig Sicherheitsmaßnahmen einzuführen.

Microsoft 365 und Azure benötigen einen kontinuierlich betreuten und professionell betriebenen Tenant.


Tenant as a Service: Sicherheit als Betriebsmodell

Ein moderner „Tenant as a Service“-Ansatz verbindet:

  • Betrieb,
  • Security,
  • Governance,
  • Monitoring,
  • und kontinuierliche Optimierung.

Dabei geht es nicht nur um Support, sondern um den aktiven sicheren Betrieb der gesamten Microsoft-Cloud-Umgebung.


Was ein Tenant-as-a-Service-Modell ermöglicht

Kontinuierliche Härtung der Umgebung

Ein professionell betriebener Tenant wird laufend:

  • überprüft,
  • optimiert,
  • gehärtet,
  • und an neue Bedrohungen angepasst.

Permanente Überwachung

Dazu gehören:

  • Monitoring von Entra ID,
  • Analyse verdächtiger Logins,
  • Überwachung privilegierter Konten,
  • Erkennung ungewöhnlicher Datenbewegungen,
  • Auswertung von Security Alerts.

Schnellere Reaktion auf Angriffe

Im Ernstfall zählt Geschwindigkeit.

Ein betreuter Tenant ermöglicht:

  • schnelle Incident Response,
  • Eindämmung kompromittierter Konten,
  • forensische Analyse,
  • Wiederherstellung betroffener Dienste.

Entlastung der internen IT

Viele interne IT-Teams sind bereits stark ausgelastet durch:

  • Tagesbetrieb,
  • Projekte,
  • Support,
  • Migrationen,
  • Compliance-Anforderungen.

Tenant as a Service schafft:

  • klare Betriebsprozesse,
  • standardisierte Security-Governance,
  • dokumentierte Richtlinien,
  • und nachhaltige Betriebsunterstützung.

Der Faktor Mensch bleibt entscheidend

Die meisten Angriffe beginnen weiterhin mit:

  • Social Engineering,
  • Phishing,
  • oder manipulierten Benutzern.

Technische Schutzmaßnahmen alleine reichen daher nicht aus.

Wichtige organisatorische Maßnahmen:

  • Security Awareness Trainings
  • Phishing-Simulationen
  • klare Notfallprozesse
  • Rollen- und Berechtigungskonzepte
  • definierte Security-Verantwortlichkeiten

Fazit

Die Storm-2949-Kampagne zeigt deutlich:

Moderne Angriffe auf Microsoft 365, Azure und Entra ID sind hochprofessionell, identitätsbasiert und oft nur schwer erkennbar.

Die größte Gefahr entsteht dabei häufig nicht durch einzelne Sicherheitslücken, sondern durch:

  • fehlende Governance,
  • unzureichendes Monitoring,
  • überlastete IT-Teams,
  • und mangelnden kontinuierlichen Betrieb der Cloud-Umgebung.

Unternehmen benötigen deshalb heute mehr als klassische Security-Produkte.

Sie brauchen:

  • kontinuierliche Sicherheitsüberwachung,
  • professionellen Cloud-Betrieb,
  • klare Governance,
  • schnelle Reaktionsfähigkeit,
  • und einen dauerhaft gehärteten Microsoft-Tenant.

Genau hier setzt ein moderner Tenant-as-a-Service-Ansatz an:
Security wird nicht mehr als Einzelmaßnahme verstanden, sondern als kontinuierlicher Bestandteil des gesamten IT-Betriebs.

Achtung: Neue Phishing-Welle nutzt Azure Blob Storage – so schützen Sie Ihr Microsoft 365 mit Passwordless Authentication

Cyberkriminelle sind heute kreativer denn je – und sie nutzen sogar Microsoft-Dienste selbst, um Nutzer zu täuschen.
Ein aktueller Fall zeigt, wie Angreifer über Azure Blob Storage glaubwürdige Microsoft-Login-Seiten fälschen, um Zugangsdaten zu stehlen.

Doch wer Passwordless Authentication einsetzt, schließt genau diese Lücke – und eliminiert Passwörter als Einfallstor.

Phishing über Azure Blob Storage – so funktioniert der Angriff

Die aktuelle Angriffswelle nutzt legitime Microsoft-Domains wie *.blob.core.windows.net.
Betroffene erhalten Links, die auf den ersten Blick harmlos wirken, z. B.:

forms.office.com/<zufälliger-wert>

Nach dem Klick wird man auf eine Seite weitergeleitet, die wie eine echte Microsoft-Login-Seite aussieht – aber in Wahrheit gefälscht ist.
Die Domain endet oft auf:

https://<zufälliger-name>.blob.core.windows.net/<datei>.pdf

Sobald man sich dort mit seinem Microsoft-365-Konto anmeldet, werden Passwort und Authentifizierungstoken abgefangen.
Damit erhalten Angreifer Zugriff auf den gesamten Microsoft-365-Mandanten des Unternehmens.

Besonders perfide:
Da die Domain windows.net zu Microsoft gehört, halten viele Benutzer sie für sicher.

Warum herkömmliche Schutzmaßnahmen nicht ausreichen

Auch wenn Unternehmen heute Firewalls, MFA, Webfilter und Awareness-Trainings einsetzen – Phishing bleibt ein Problem.
Denn Angreifer täuschen vertraute Umgebungen perfekt nach.

Selbst Multi-Faktor-Authentifizierung (MFA) hilft nur bedingt:
Bei Token-Phishing oder Session Hijacking kann sie umgangen werden.

Das Kernproblem bleibt: Passwörter sind phishbar.

Passwordless Authentication – Sicherheit durch den Wegfall des Passworts

Mit Passwordless Authentication löst Microsoft das Problem elegant:
Anstelle eines Passworts nutzt der Benutzer starke kryptografische Schlüssel, die an sein Gerät oder seinen Authenticator gebunden sind.

Beispiele für Passwordless-Login-Methoden

  • Windows Hello for Business – Anmeldung per PIN oder Gesichtserkennung
  • Microsoft Authenticator – Anmeldung durch Push-Bestätigung
  • FIDO2-Sicherheits-Keys – z. B. YubiKey oder Feitian-Key

Damit entfällt die Notwendigkeit, ein Passwort einzugeben – und somit das Risiko, dass es abgefangen wird.

So funktioniert Passwordless technisch

Passwordless basiert auf einem sicheren Public/Private-Key-Verfahren:

  1. Der Private Key bleibt sicher auf dem Gerät oder Token des Benutzers.
  2. Der Public Key wird bei Microsoft Entra ID (ehemals Azure AD) gespeichert.
  3. Beim Login signiert das Gerät eine Challenge – ohne dass ein Passwort übertragen wird.

👉 Selbst eine täuschend echte Phishing-Seite kann diese Anmeldung nicht nachahmen,
weil der Private Key das Gerät niemals verlässt.

Vorteile von Passwordless Authentication

VorteilBeschreibung
🛡️ Phishing-resistentKeine Passwörter = kein Angriffsziel
🚀 Schneller LoginKein Eintippen, kein „Passwort vergessen“
💼 Weniger SupportaufwandReduziert Helpdesk-Tickets
🔑 Stärkere SicherheitBasierend auf Kryptografie, nicht Wissen
🔗 Microsoft 365 integriertUnterstützt in Entra ID, Windows & Azure

Fazit: Phishing verhindern, bevor es passiert

Der Phishing-Angriff über Azure Blob Storage verdeutlicht, dass Angreifer heute legitime Dienste nutzen, um Vertrauen zu missbrauchen.

Mit Passwordless Authentication nehmen wir ihnen das wichtigste Werkzeug –
das Passwort – einfach weg.

💬 „You can’t phish what doesn’t exist.“
– Microsoft Security Engineering Team

Passwordless ist keine Zukunftstechnologie mehr,
sondern der nächste logische Schritt in der Sicherheitsstrategie moderner Microsoft-Umgebungen.

Microsoft Entra Password Protection: Ein Muss für die Sicherheit Ihres Unternehmens

In der heutigen digitalen Welt, in der Cybersicherheit von größter Bedeutung ist, bleibt das Passwort ein grundlegender, aber oft übersehener Aspekt der Sicherheitsstrategie eines Unternehmens. Viele Organisationen besitzen bereits Lizenzen für fortschrittliche Sicherheitstools, setzen diese jedoch nicht ein. Ein solches Beispiel ist die Microsoft Entra Password Protection – ein leistungsstarkes Werkzeug, das speziell dafür entwickelt wurde, die Passwortsicherheit zu verbessern, indem es die Verwendung schwacher und häufig genutzter Passwörter verhindert.

Trotz der Verfügbarkeit dieses Tools aktivieren viele Kunden die Funktion nicht. Dieser Artikel dient als Ihre jährliche Erinnerung daran, warum es entscheidend ist, den Microsoft Entra ID Kennwortschutz in Ihrem lokalen Active Directory zu implementieren, vor allem, wenn Sie über die entsprechende Entra ID P1 oder P2 Lizenz verfügen.

Warum Microsoft Entra Password Protection wichtig ist

Viele Unternehmen haben bereits eine Lizenz für Microsoft Entra ID, nutzen aber den Kennwortschutz nicht. Dieses Tool verbessert die Passwortkomplexität im lokalen Active Directory signifikant, indem es bekannte schwache Passwörter und ihre Varianten sowie weitere schwache Begriffe blockiert, die spezifisch für eine Organisation sein könnten.

Die häufigsten Missverständnisse aufgeklärt

Im Laufe der Jahre sind mir einige Missverständnisse begegnet, die dazu führen, dass Organisationen zögern, diese notwendige Sicherheitsmaßnahme zu ergreifen. Hier möchte ich einige dieser Missverständnisse ausräumen:

  1. „Es ist zu kompliziert einzurichten“: Die Implementierung von Microsoft Entra Password Protection ist unkompliziert und erfordert keine Änderungen am AD DS-Schema oder das Öffnen neuer Netzwerkports.
    • Es wird keine spezifische AD Gesamtstrukturebene erfordert
      • Wenn Azure nicht verfügbar ist, hat dies keine Auswirkungen auf das Zurücksetzen Ihrer Kennwörter
      • Erfordert keine neuen Ports, welche auf Ihren DC’s geöffnet werden müssen
      • Es ist nicht erforderlich, dass Ihre DC’s über einen Internetzugang verfügen. Die Passwort-Sperrliste wird von einem Proxyserver/Dienst verteilt
  2. „Unsere Passwörter sind bereits stark genug“: Selbst wenn Ihre Organisation strenge Passwortrichtlinien verfolgt, gibt es immer noch eine Fülle gängiger Passwörter und Variationen, die durch traditionelle Richtlinien nicht abgedeckt werden. Tatsächlich ergänzt Microsoft Entra Password Protection vorhandene Richtlinien durch Hinzufügen einer weiteren Sicherheitsebene gegen schwache Passwörter. Microsoft Entra erweitert Ihren Schutz, indem es eine globale Datenbank schwacher Passwörter und deren Variationen nutzt.
  3. „Es wird die Benutzerfreundlichkeit beeinträchtigen“: Während die Blockierung schwacher Passwörter die Passwortauswahl einschränken kann, dient sie dem größeren Ziel, Konten sicherer zu machen.
    • Die Funktion wird erst wirksam, wenn die Passwörter Ihrer Benutzer das nächste Mal ablaufen bzw. zurückgesetzt werden müssen. Es wird keine Massenzurücksetzung der Passwörter durchgeführt.
  4. „Es ist nur eine weitere unnötige Sicherheitsmaßnahme“: Angesichts der steigenden Zahl von Cyberangriffen, insbesondere Passwort-Spray-Angriffen, ist die Verwendung eines Tools wie Microsoft Entra alles andere als unnötig. Es ist eine essenzielle Schicht in Ihrer Sicherheitsstrategie, die die Schwachstellen, die durch schwache Passwörter entstehen, minimiert.

Mein Aufruf zum Handeln

Die Implementierung des Microsoft Entra ID Kennwortschutzes ist nicht nur eine Best Practice, sondern eine Notwendigkeit in der heutigen von Cyberbedrohungen geprägten Landschaft. Durch die Verbesserung der Passwortkomplexität und die Eliminierung schwacher Passwörter stärken Sie die Verteidigungslinie Ihres Unternehmens gegen unautorisierten Zugriff erheblich.

Wenn Ihre Organisation über eine Lizenz für Microsoft Entra (P1/P2) verfügt, ist es an der Zeit, den Kennwortschutz zu aktivieren. Dies ist ein einfacher Schritt, der die Sicherheit Ihres Unternehmens erheblich verbessern kann. Vermeiden Sie die gängigen Fallen schwacher Passwörter und machen Sie den ersten Schritt in Richtung einer sichereren digitalen Umgebung.

Lassen Sie dieses Jahr nicht ungenutzt verstreichen, ohne die volle Macht der Microsoft Entra Password Protection zu nutzen. Es ist ein einfacher, aber wirkungsvoller Schritt, um die Cybersicherheit Ihres Unternehmens zu stärken.

Lektionen aus dem Angriff auf Südwestfalen-IT: Prävention und Schutzmaßnahmen

Der Angriff auf Südwestfalen-IT durch die Ransomware-Gruppe „Akira“ im Oktober 2023 bietet wertvolle Einsichten in Cybersicherheitsrisiken und Präventionsstrategien. Dieser Blogbeitrag analysiert die einzelnen Schritte der Angreifer und diskutiert, wie diese hätten vermieden werden können. Als Quelle fungierte der öffentliche forensische Bericht.

Schritt 1: Identitäten absichern und Sicherheitsupdates einspielen

Schwachstelle in der VPN-Lösung: Der Angriff begann mit dem Ausnutzen einer Schwachstelle (CVE-2023-20269) in der VPN-Lösung ohne Multi-Faktor-Authentifizierung (MFA).

Warum Kennwörter unsicher sind und selbst MFA nicht immer ausreichend ist!

Die angebliche Zero-Day Schwachstelle, welche von der Akira Ransomware Gruppe ausgenutzt wurde, wurde bereits am 24ten August von Cisco in einem Blog Artikel erwähnt. Von einer Zero-Day Attacke (CVE-2023-20269) kann bei 55 Tagen nach Bekanntgabe daher nun wirklich keine Rede sein. Ein passendes Sicherheits-Update wurde am 11ten September zur Verfügung gestellt. Erste identifizierte Angriffe wurden am 18ten Oktober identifiziert werden.

Akira Ransomware Targeting VPNs without Multi-Factor Authentication – Cisco Blogs

Prävention: Die Implementierung von einer sicheren MFA hätte den Zugriff deutlich erschwert. Außerdem sollte bei Bekanntgabe von CVE’s immer eine direkte Bewertung sowie passende Maßnahmen umgesetzt werden. Die Einrichtung von Systemen zur Erkennung verdächtiger Aktivitäten, wie ungewöhnliche Anmeldeversuche oder auffällige Netzwerkbewegungen, hätte die frühzeitige Erkennung des Angriffs ermöglichen können.

Schritt 2: Ausbreitung

Erhalten administrativer Berechtigungen: Nach dem Zugang zum Netzwerk erlangten die Angreifer administrative Rechte.

Die Angreifer konnten das Administrator-Kennwort ausnutzen, weil es seit 2014 in einem Gruppenrichtlinienobjekt in entschlüsselbarer Textform hinterlegt war. Jeder Angreifer mit gültigen Domänen-Zugangsdaten konnte dadurch das Kennwort auslesen. Unter Verwendung eines von Microsoft bereitgestellten AES-Schlüssels ließ sich das Kennwort entschlüsseln, was den Angreifern ermöglichte, ihre Zugriffsberechtigungen auf das Niveau eines Domänen-Administrators zu erhöhen, ohne dabei typische forensische Anzeichen für Privilege Escalation oder Lateral Movement zu hinterlassen.

Prävention: Striktere Zugriffskontrollen und regelmäßige Überprüfungen der Berechtigungen hätten dies verhindern können. Sie sollten regelmäßig ihre Identity und Access Management Systeme auditieren.

Schritt 3: Verbreitung der Ransomware

Verbreitung der Ransomware: Die Ransomware wurde innerhalb der Windows-Domäne verbreitet. Die Verteilung der Ransomware erfolgte gezielt und anscheinend mittels Zugriffen auf das C$-Netzwerkshare der einzelnen Server. Es wurde angenommen, dass die Ransomware von Zielsystemen durch diese Zugriffe ausgeführt wurde. Diese Annahme stützt sich darauf, dass keine Spuren gefunden wurden, die auf andere Verteilungsmethoden hindeuten. Außerdem wurde festgestellt, dass die Ransomware w.exe selbst Logfiles schrieb, welche dokumentierten, welche Aktionen durch die Schadsoftware durchgeführt wurden und welche Fehler beim Verschlüsseln auftraten.

Es wurden 961 Systeme identifiziert, auf denen die Ransomnote akira_readme.txt vorzufinden war. Zum Glück wurden keine GPO’s, wie bei anderen Ransomware Gruppen üblich, verwendet. Andernfalls wären ca. 4200 Clients und 800 Server betroffen.

Prävention: Bessere Netzwerksegmentierung, ein AD Tiering, eine klassische Server Härtung und strengere Zugangskontrollen hätten die Ausbreitung eingedämmt.

AD Tiering Struktur – Funktion und Nutzen

Schritt 4: Verschlüsselung von Daten

Die Ransomware verschlüsselte das Dateisystem von Südwestfalen-IT, indem sie einen rekursiven Ansatz verfolgte. Das Programm durchlief das gesamte Dateisystem und verschlüsselte jedes Verzeichnis einzeln, beginnend mit dem angegebenen Startpfad. Interessanterweise nutzte die Ransomware, benannt als w.exe, eine Blacklist, um bestimmte Dateitypen, Dateiendungen und Verzeichnisse von der Verschlüsselung auszunehmen. Nachdem die Verschlüsselung in einem Verzeichnis abgeschlossen war, platzierte die Ransomware in jedem betroffenen Verzeichnis eine Erpressungsnachricht mit dem Namen „akira_readme.txt“​

Prävention: Regelmäßige Backups und ein effektiver und regelmäßig erprobter Disaster-Recovery-Plan hätte zudem eine schnellere Wiederherstellung der Systeme ermöglicht.

Schlussfolgerung:

Das Fazit aus dem Angriff auf Südwestfalen-IT durch die Ransomware-Gruppe „Akira“ unterstreicht die Wichtigkeit einer umfassenden und proaktiven Cybersicherheitsstrategie. Die Schlüsselerkenntnisse sind:

  1. Bedeutung von Multi-Faktor-Authentifizierung: Die Abwesenheit von MFA, insbesondere bei kritischen Zugangspunkten wie VPNs, kann Türöffner für Cyberangriffe sein. MFA ist ein wesentlicher Bestandteil zur Verstärkung der Sicherheitsmaßnahmen.
  2. Wichtigkeit regelmäßiger Sicherheitsaudits: Die Identifizierung und Behebung von Schwachstellen, wie z.B. schlecht gesicherte Passwörter, ist entscheidend, um potenzielle Angriffsvektoren zu minimieren.
  3. Notwendigkeit von Netzwerksegmentierung und strengen Zugriffskontrollen: Diese Maßnahmen können die Bewegungsfreiheit von Angreifern im Netzwerk begrenzen und die Ausbreitung von Malware verhindern oder zumindest einschränken.
  4. Proaktive Überwachung und Anomalie-Erkennung: Frühzeitige Erkennung von verdächtigen Aktivitäten und Angriffsversuchen ist entscheidend, um Eindringlinge abzuwehren, bevor sie ernsthaften Schaden anrichten können.
  5. Bewusstsein und Schulung der Mitarbeiter: Da Menschen oft das schwächste Glied in der Sicherheitskette sind, ist es wichtig, das Bewusstsein und die Wachsamkeit der Mitarbeiter zu stärken.
  6. Robuste Backup- und Disaster-Recovery-Strategien: Diese sind unerlässlich, um die Resilienz gegen Ransomware-Angriffe zu erhöhen und die Geschäftskontinuität im Falle eines Datenverlusts sicherzustellen.
  7. Einsatz fortschrittlicher Sicherheitslösungen: Der Einsatz moderner Antivirus- und Endpunkt-Schutzlösungen kann dazu beitragen, Bedrohungen frühzeitig zu erkennen und zu neutralisieren.

Der Vorfall zeigt einmal mehr, dass Cybersicherheit ein kontinuierlicher Prozess ist, der ständige Aufmerksamkeit und Anpassung erfordert, um mit den sich ständig weiterentwickelnden Bedrohungen Schritt zu halten.

Abschließend lässt sich sagen, dass der Angriff auf Südwestfalen-IT die Notwendigkeit eines Zero-Trust-Ansatzes in der Cybersicherheit unterstreicht. Zero-Trust bedeutet, grundsätzlich keinem Akteur innerhalb oder außerhalb des Netzwerks zu vertrauen, sondern jede Anfrage als potenzielle Bedrohung zu behandeln. Dieser Ansatz fordert eine kontinuierliche Überprüfung und Authentifizierung, um Sicherheit in einer immer komplexeren und vernetzteren digitalen Welt zu gewährleisten. Der Vorfall zeigt deutlich, dass der Übergang zu einem Zero-Trust-Modell für Unternehmen unerlässlich ist, um sich gegen fortgeschrittene und sich ständig weiterentwickelnde Cyberbedrohungen zu schützen.

Sicherer Zugriff im Zeitalter der Künstlichen Intelligenz: Was ist neu bei Microsoft Entra?

Als IT-Berater bin ich immer auf der Suche nach den neuesten Innovationen im Bereich der Cybersicherheit, die meinen Kunden helfen können, ihre digitale Umgebung zu schützen. Deshalb war ich sehr gespannt auf die Ankündigungen von Microsoft Entra, der integrierten Lösung für Identitäts- und Zugriffsmanagement, auf der Ignite 2023 Konferenz. Nun möchte ich mit einer zeitlichen Verzögerung endlich über meine persönlichen Highlights berichten.

Was ist Microsoft Entra?

Microsoft Entra bietet eine Reihe von Funktionen, die den sicheren Zugriff auf alle Anwendungen und Ressourcen für alle Benutzer und Geräte ermöglichen, die sich von überall aus verbinden. Dabei werden die Prinzipien des Zero Trust Ansatzes verfolgt, der auf der Verifizierung von Identität, Gerät, Anwendung und Netzwerk basiert, bevor der Zugriff gewährt wird.

Einige der Highlights, die mich besonders beeindruckt haben, sind:

  • Security Service Edge (SSE): Dies ist eine neue Lösung, die Microsoft Entra Internet Access und Microsoft Entra Private Access umfasst. Microsoft Entra Internet Access ist ein identitätszentriertes Secure Web Gateway (SWG), welches den Zugriff auf alle Internetanwendungen und -ressourcen mit bedingtem Zugriff und Web-Inhaltsfilterung sichert. Microsoft Entra Private Access ist ein identitätszentriertes Zero Trust Network Access (ZTNA), das den Zugriff auf alle privaten Anwendungen und Ressourcen mit bedingtem Zugriff und modernen Authentifizierungsmethoden sichert. Beide Lösungen arbeiten mit dem bestehenden Sicherheits- und Netzwerkstack von Microsoft und einem offenen Partnernetzwerk zusammen, um eine nahtlose Integration zu gewährleisten.
  • Microsoft Security Copilot: Dies ist ein neuer digitaler Assistent, welcher in das Microsoft Entra Admin Center eingebettet ist und den Administratoren hilft, häufige Aufgaben zu automatisieren, schneller zu beheben, komplexe Richtlinien zu interpretieren und Workflows zu entwerfen. Der Security Copilot beantwortet einfache Fragen, was eine bedingte Zugriffsrichtlinie macht oder warum die mehrstufige Authentifizierung (MFA) ausgelöst wurde. Der Security Copilot bietet auch eine Risikozusammenfassung, Abhilfemaßnahmen und empfohlene Anleitungen für gefährdete Identitäten, um das schnelle Reagieren auf Identitätsrisiken zu erleichtern. Ich kann also einfach meinen digitalen Assistenten Fragen stellen und dieser analysiert die notwendigen Anmeldelogs, bereitet diese auf und liefert mir eine passende Antwort.
  • Phishing-resistente Authentifizierungsmethoden: Microsoft Entra unterstützt verschiedene MFA-Methoden, um die Authentifizierung vor Phishing zu schützen. Dazu gehören zum Beispiel FIDO2 Security Keys, Windows Hello for Business, Microsoft Entra Certificate-Based Authentication (CBA) und Passkeys. Alle diese Methoden ermöglichen es, Passwörter ganz zu eliminieren, so dass sie nicht erraten, abgefangen oder gephished werden können. Microsoft Entra CBA ermöglicht es, Authentifizierungsrichtlinien nach Zertifikat, Ressourcentyp und Benutzergruppe anzupassen. Passkeys sind eine neue Funktion, welche mit Windows 11 eingeführt wurde und es ermöglicht, sich mit dem Gesicht, dem Fingerabdruck oder der PIN des Geräts bei einer Website, Anwendung oder einem Dienst anzumelden, für den man einen Passkey erstellt hat. Microsoft Entra ID-Benutzer werden bald in der Lage sein, sich mit Passkeys anzumelden, die aus der Microsoft Authenticator App verwaltet werden. Ein aus meiner Sicht wichtiger Schritt, um die Notwendigkeit von Kennwörtern endgültig abzuschaffen.
  • Microsoft Entra Permissions Management: Dies ist eine Lösung, die Einblicke in die Berechtigungsrisiken bietet. Es gibt zwei wichtige Integrationen, die mir aufgefallen sind. Die erste ist die Integration mit Microsoft Defender for Cloud (MDC), diese ermöglicht es, Identitäts- und Zugriffsberechtigungsinformationen mit anderen Cloud-Sicherheitsinformationen in einer einzigen Schnittstelle zu konsolidieren. Diese Ansicht zeigt handlungsorientierte Empfehlungen zur Behebung von Berechtigungsrisiken sowie den Permissions Creep Index an und erleichtert die Durchsetzung des Least Privilege Zugriffs für Cloud-Ressourcen über Azure, Amazon Web Services (AWS) und Google Cloud hinweg. Die zweite Integration ermöglicht es ServiceNow-Kunden, zeitgebundene, bedarfsgesteuerte Berechtigungen für Multicloud-Umgebungen (Azure, AWS, Google Cloud) über das ServiceNow-Portal anzufordern. Diese beliebte IT-Service-Management (ITSM)-Lösung stärkt somit die Zero Trust-Haltung, indem sie Zugriffsberechtigungsanfragen zu bestehenden Genehmigungsworkflows in ServiceNow hinzufügt. Ein wichtiger Schritt Richtung herstellerunabhängiger Zero-Trust Architektur.

Fazit

Ich bin beeindruckt von dem Umfang und der Tiefe der Funktionen, welche Microsoft Entra bietet, um den sicheren Zugriff auf alles und für jeden zu ermöglichen. Ich glaube, dass diese Lösungen meinen Kunden helfen kann, ihre digitale Transformation voranzutreiben und gleichzeitig ihre Sicherheit zu erhöhen. Gerade die Integration von anderen Cloud Services wie AWS, Google oder Service-Now sind wichtige Schritte für die Absicherung der Identitäten.

Übersicht über Windows LAPS

In diesem Blogbeitrag möchte ich Ihnen eine spannende neue Funktion vorstellen, welche mit dem heutigen Sicherheitsupdate vom 11. April 2023 für die folgenden Windows-Editionen direkt im Betriebssystem enthalten sind:

  • Windows 11 Pro, EDU, and Enterprise
  • Windows 10 Pro, EDU, and Enterprise
  • Windows Server 2022 and Windows Server Core 2022
  • Windows Server 2019

Windows Local Administrator Password Solution (Windows LAPS) für Azure Active Directory

Native Integration in Windows

Windows LAPS ist sofort einsatzbereit. Sie müssen kein externes MSI-Paket mehr installieren, kein AD-Schema mehr erweitern und keine Gruppenrichtlinien verteilen! Alle zukünftigen Anpassungen, Verbesserungen oder Funktionsupdates werden über die normalen Windows-Patching-Prozesse bereitgestellt.

Was ist Windows LAPS?

Windows LAPS ist eine Windows-Funktion, die bereits für in Windows Server Active Directory eingebundene Geräte verfügbar ist. Sie ermöglicht es Ihnen, die Kennwörter der lokalen Administratorkonten auf Ihren Geräten automatisch zu generieren, zu ändern und zu speichern. Dies erhöht die Sicherheit, da Sie nicht mehr das gleiche Kennwort für alle Geräte verwenden müssen, und vermeidet somit das Risiko von Pass-the-Hash-Angriffen und unterbindet aktiv das sogenannte Lateral Movement.

Windows LAPS bietet einige Vorteile gegenüber anderen Methoden zur Verwaltung von lokalen Administratorpasswörtern, wie z.B.:

  • Es generiert zufällige und komplexe Passwörter für jedes Gerät und ändert sie regelmäßig nach einem festgelegten Zeitplan.
  • Es speichert die Passwörter verschlüsselt in einem Active Directory-Attribut, das nur von berechtigten Benutzern oder Gruppen abgerufen werden kann.
  • Es vermeidet die Verwendung eines gemeinsamen Passworts für alle Geräte oder die manuelle Verfolgung von Passwörtern in einer Excel-Tabelle oder einem anderen Medium.
  • Es ermöglicht es Administratoren, die Passwörter bei Bedarf schnell zu ändern oder zurückzusetzen, z.B. bei einem Sicherheitsvorfall oder einem Mitarbeiterwechsel.
  • Es ist einfach zu implementieren und zu verwalten, ohne dass zusätzliche Hardware oder Software erforderlich ist.

Windows LAPS ist eine nützliche Lösung für alle Organisationen, die lokale Administratorpasswörter auf ihren Windows-Geräten effektiv verwalten wollen. Es ist kostenlos und einfach zu verwenden und bietet einen hohen Grad an Sicherheit und Kontrolle.

Windows LAPS unterstützt Azure AD

Windows LAPS für Azure Active Directory erweitert die bestehende Funktion um die Möglichkeit, die Kennwörter der lokalen Administratorkonten in Azure Active Directory zu sichern. Dies hat mehrere Vorteile:

  • Sie können die gespeicherten Kennwörter über Microsoft Graph abrufen.
  • Sie können zwei neue Microsoft Graph-Berechtigungen erstellen, um nur die Kennwort-„Metadaten“ (z. B. für Sicherheitsüberwachungs-Apps) oder das sensible Klartextkennwort selbst abzurufen.
  • Sie können Azure-Richtlinien für rollenbasierte Zugriffssteuerung (Azure RBAC) verwenden, um Autorisierungsrichtlinien für das Abrufen von Kennwörtern zu erstellen.
  • Sie können das Azure-Verwaltungsportal verwenden, um Kennwörter abzurufen und zu ändern.
  • Sie können die Funktion über Intune verwalten!
  • Sie können das Kennwort automatisch ändern, nachdem das Konto verwendet wurde.

Wie kann ich Windows LAPS für Azure Active Directory einrichten?

Um Windows LAPS für Azure Active Directory einzurichten, müssen Sie zunächst einen Mechanismus zur Bereitstellung von Richtlinien auf Ihren Geräten wählen. Die bevorzugte Option ist die Verwendung von Microsoft Intune mit dem Windows LAPS-Konfigurationsdienstanbieter (CSP). Wenn Sie Microsoft Intune nicht verwenden, können Sie auch andere Methoden verwenden, wie z. B. die direkte Änderung der Registrierung oder die Verwendung von Gruppenrichtlinie für lokale Computer.

Effektive Passwortrichtlinien für Ihr Unternehmen mit FGPP: Tipps für die erfolgreiche Umsetzung

Die „Fine-Grained Password Policies“ (FGPP) sind ein Feature von Active Directory (AD), das es Administratoren ermöglicht, die Passwortrichtlinien für bestimmte Benutzer oder Benutzergruppen innerhalb einer Domäne zu konfigurieren. Mit FGPP können Administratoren unterschiedliche Passwortrichtlinien für verschiedene Benutzergruppen definieren, anstatt eine einzige Passwortrichtlinie für die gesamte Domäne zu verwenden.

FGPP ermöglicht es Administratoren, verschiedene Passwortrichtlinien auf der Grundlage von Attributen des Benutzers zu erstellen, z.B:

  • Mindestlänge des Passworts
  • Verwendung von Groß- und Kleinbuchstaben, Ziffern und Sonderzeichen
  • Passwortdauer und Anzahl der erlaubten Passwortänderungen
  • Passworthistorie

Diese Funktion kann helfen die Sicherheit zu erhöhen, da es ermöglicht die Passwortrichtlinien entsprechend dem Risiko der Benutzer oder Gruppen anzupassen. Zum Beispiel kann für administrative Accounts eine höhere Passwortkomplexität erforderlich sein als für normale Benutzer.

Es ist wichtig, dass Passwortrichtlinien regelmäßig überprüft und angepasst werden, um sicherzustellen, dass sie den aktuellen Sicherheitsbedürfnissen entsprechen und die Sicherheit nicht beeinträchtigt wird.

Im Zusammenhang mit der AD Tiering Struktur können so für die unterschiedlichen Tiers verschiedene Kennwortrichtlinien angewendet werden.

Im Folgenden werden wir eine typische Empfehlung umsetzen:

Alles, was wir hierzu benötigen, ist eine Powershell samt Active Directory Module.

Erstellung einer „PSO 190 days“ Richtlinie für Service-Accounts:

New-ADFineGrainedPasswordPolicy -Name "PSO 190 days" -Precedence 500 -ComplexityEnabled $true -Description "Password Policy for service accounts 190 days" -DisplayName "PSO 190 days service accounts" -LockoutDuration "0.12:00:00" -LockoutObservationWindow "0.00:15:00" -LockoutThreshold 2 -MaxPasswordAge "190.00:00:0" -MinPasswordAge "1.00:00:00" -MinPasswordLength 15 -PasswordHistoryCount 5 -ReversibleEncryptionEnabled $false

Erstellung einer „PSO 180 days“ Richtlinie für normale Benutzer:

New-ADFineGrainedPasswordPolicy -Name "PSO 180 days" -Precedence 500 -ComplexityEnabled $true -Description "Password Policy for Office Users 180 days" -DisplayName "PSO 180 days Office Users" -LockoutDuration "0.00:30:00" -LockoutObservervationWindow "0.00:15:00" -LockoutThreshold 5 -MaxPasswordAge "180.00:00:0" -MinPasswordAge "1.00:00:00" -MinPasswordLenght 10 -PasswordHistoryCount 5 -ReversibleEncryptionEnabled $false

Erstellung einer „PSO 90 days“ Richtlinie für T-0 sowie T-1 Administratoren:

New-ADFineGrainedPasswordPolicy -Name "PSO 90 days" -Precedence 500 -ComplexityEnabled $true -Description "Password Policy for administrative Users 90 days" -DisplayName "PSO 90 days administrative Users" -LockoutDuration "0.12:00:00" -LockoutObservationWindow "0.00:15:00" -LockoutThreshold 5 -MaxPasswordAge "90.00:00:0" -MinPasswordAge "1.00:00:00" -MinPasswordLength 12 -PasswordHistoryCount 5 -ReversibleEncryptionEnabled $false

Die Zuweisung der einzelnen Richtlinien erfolgt über Gruppenmitgliedschaften. Hierzu erstellen wir 3 globale Gruppen im AD.

Globale Gruppen

Nun verknüpfen wir die Richtlinien mit den neuen globalen Gruppen:

Add-ADFineGrainedPasswordPolicySubject "PSO 180 days" -Subjects k_PSO_180days
 
Add-ADFineGrainedPasswordPolicySubject "PSO 90 days" -Subjects k_PSO_90days
 
Add-ADFineGrainedPasswordPolicySubject "PSO 190 days" -Subjects k_PSO_190days

Nun ordnen wir sämtlichen Benutzeraccounts eine Richtlinie zu. Hierzu nehmen wir den Benutzer Julian.Schuetz mit in die Gruppe „k_PSO_180days“ mit auf. Den Benutzer T0-pad-jschuetz nehmen wir in die Gruppe „k_PSO_90days“ mit auf. Und den Service-Account T1-SVC-Sophos, Sie ahnen es sicherlich schon, nehmen wir in die Gruppe „k_PSO_190days“ mit auf.

Mit dem folgenden Befehl können wir nun die Anwendung der neuen Kennwortrichtlinie validieren:

Get-ADUserResultantPasswordPolicy -Identity julian.schuetz

Es empfiehlt sich für sämtliche Service-Accounts ein Verzeichnis zu pflegen:

#Service AccountSOPInterval
1KRBTGTPWChange_KRBTGT.docxAlle 3 Monate
2AzureadssoaccPWCHange_AzureADCCOACC.docx Alle 30 Tage
3T1-SVC-SophosPWCHange_T1-SVC-Sophos.docxk_PSO_190days
4Ergänzen und Pflegen  
Service-Account Verzeichnis

Der Vorteil liegt auf der Hand, durch die Pflege von einem Verzeichnis, können regelmäßige Kennwortänderungen für die Service-Accounts in den Administratoren Alltag leicht integriert werden. Jede Applikation erhält somit einen eigenständigen Account und eine passende Anleitung für den regelmäßigen Kennwortwechsel.

Für die kritischen Administratoren Gruppen im Active Directory sollten Break Glass Accounts eingerichtet. Die Passwörter für diese Accounts sind entsprechend lang und schützenswert und müssen ebenfalls in regelmäßigen Abständen geändert werden.

LAPS – Local Administrator Password Solution

„Kleines Tool, große Wirkung“

Was ist LAPS?

Im Zuge der Absicherung der internen Windows Systeme gibt es diverse Hilfsmittel, um schnell und unkompliziert gewisse Risiken zu minimieren. Eines dieser Hilfsmittel ist LAPS.

Die Funktionsweise des von Microsoft unterstützten Tools ist relativ einfach erklärt. LAPS ändert in definierten Zeitabständen das lokale Administrator-Kennwort eines Systems in ein zufällig generiertes Kennwort, welches im AD-Objekt des Computers abgelegt wird. Dieses kann, bei Bedarf, per PowerShell oder installierte GUI von den berechtigten Benutzern ausgelesen werden.

Vorteile von LAPS

Allein die regelmäßige Änderung der lokalen Administrator-Kennwörter führt in vielen Umgebungen zu einem erheblichen Anstieg der Sicherheit, da, wie die Erfahrung zeigt, viele Server oder auch Clients mit dem gleichen Kennwort installiert und ausgerollt werden. Aufgrund dieser Tatsache würde es einem potenziellen Angreifer leichtfallen, sich auf den Systemen innerhalb der eigenen Infrastruktur fortzubewegen, wenn ihm dieses Kennwort in die Hände fällt.

Doch nicht nur der Schutz vor Angriffen steht hier im Fokus. Auch die temporäre Herausgabe von Adminstrationsrechten an Dritte kann darüber realisiert werden. Sollte z.B. ein Dienstleister für die Installation einer Software oder dergleichen administrativen Zugriff auf ein System benötigen, so kann man der betroffenen Person das durch LAPS generierte Kennwort mitteilen. Durch das Kennwort ist es nun möglich, administrativ auf der Maschine zu arbeiten, ohne einen Domänenbenutzer mit den Rechten ausstatten zu müssen. Nach erfolgreich durchgeführter Arbeit, kann nun durch LAPS ein neues Kennwort generiert werden und das mitgeteilte Kennwort verliert seine Gültigkeit. Somit ist kein Zugriff mehr auf das System möglich.

Gleiches gilt natürlich nicht nur für externe Zugriffe. Auch bei internen Zugriffen kann LAPS ein großer Vorteil sein. Benötigen beispielsweise die Auszubildenden oder Praktikanten einmal administrativen Zugriff auf einen Client oder Server, so kann man diesen ebenfalls das temporäre Kennwort mitteilen damit die benötigten Arbeiten durchgeführt können, ohne den Active-Directory Benutzern mit zu vielen Rechten auszustatten oder das eventuell allseits genutzte lokale Administratorkennwort mitzuteilen.

Ein weiterer Vorteil liegt darin, dass diese Kennwörter, nach dem per Gruppenrichtlinien definierten Zeitraum, garantiert ihre Gültigkeit verlieren. Das bedeutet, selbst wenn man durch den stressigen Arbeitsalltag vergessen sollte das Kennwort zurückzusetzen, verliert es automatisch seine Gültigkeit und kann somit nicht mehr genutzt werden.

Sicherheitsbedenken

Des Öfteren sind im Zuge der Einführung von LAPS einige Fragen zur Sicherheit aufgekommen. Denn wie wir im oberen Abschnitt gelernt haben, schreibt LAPS die Kennwörter im Klartext in das Computerobjekt. Nicht ohne Grund kommt daher die Frage auf:

Ist LAPS denn nun sicher?

Die kurze Antwort: Ja

Damit LAPS allerdings auch wirklich sicher ist, gibt es einige Dinge zu beachten. Bei der Einführung von LAPS werden im AD Schema zwei zusätzliche Attribute hinzugefügt. In diese werden bei erfolgreichem Rollout zum einen das Kennwort, zum anderen das Datum der Kennwortänderung gespeichert. Diese Attribute können in der Standardkonfiguration nur die Benutzer der Gruppe „Domänen-Admins“ auslesen. Über die mitgelieferten PowerShell Module können diese Berechtigungen per Active Directory OU für weitere Gruppen definiert werden. Dabei ist darauf zu achten, dass die richtigen Gruppen genutzt werden.

Zusätzlich dazu sollte aber allgemein die Active Directory Struktur auf eventuell manuell gesetzte Berechtigungen geprüft werden. Denn falsch gesetzte Berechtigungen können dazu führen, dass nicht definierte Gruppen und Benutzer die Kennwörter bzw. die eigentlich geschützten Attribute auslesen können.

Fazit

Wenn das Active Directory richtig gepflegt und administriert wird, ist LAPS eine großartige Ergänzung, um die Sicherheit im Unternehmen zu erhöhen. Wir empfehlen daher den Einsatz des Tools unter den unter Sicherheitsbedenken erwähnten Voraussetzungen.

Cookie Consent mit Real Cookie Banner