FastUnlock unter Windows 11: Warum BitLocker allein nicht ausreicht und Unternehmen auf Tiering und PAW setzen sollten

Stand: 20. November 2026 | Kategorien: IT Security, Windows 11, Identity & Access

Mit FastUnlock wurde eine Angriffstechnik veröffentlicht, die unter bestimmten Voraussetzungen eine Umgehung der Windows 11 Anmeldesperre ermöglicht. Besonders bemerkenswert ist, dass auch Geräte mit aktivierter BitLocker LaufwerksverschlĂĽsselung betroffen sein können.

Der Sicherheitsforscher MSNightmare hat das Projekt am 19. November 2026 auf GitHub veröffentlicht. Das Sicherheitsunternehmen ThreatLocker hat die grundsätzliche Funktionsfähigkeit der Angriffstechnik unabhängig untersucht.

Für Unternehmen wirft diese Entdeckung wichtige Fragen auf: Wie sicher sind verschlüsselte Windows Notebooks bei Verlust oder Diebstahl? Welche Auswirkungen kann eine umgangene Anmeldesperre haben? Und warum ist die Trennung von normalen Arbeitsplätzen und privilegierten Administrationsumgebungen so entscheidend?

Aus unserer Sicht verdeutlicht FastUnlock vor allem eines:

Eine sichere Unternehmensumgebung benötigt mehr als BitLocker. Entscheidend sind zusätzlich Least Privilege, ein konsequentes Tiering Modell und die Nutzung von Privileged Access Workstations.

Was ist FastUnlock?

FastUnlock ist eine Angriffstechnik, die eine Schwachstelle im Zusammenspiel zwischen dem Windows Sperrbildschirm und der integrierten Bildschirmsprachausgabe Narrator ausnutzt.

Narrator ist eine Barrierefreiheitsfunktion von Microsoft Windows, die Bildschirminhalte vorliest und eine Bedienung des Betriebssystems ohne Maus ermöglicht.

Da Narrator bereits vor der regulären Windows Anmeldung verfügbar ist, muss diese Funktion innerhalb eines besonders eingeschränkten Sicherheitskontexts ausgeführt werden.

Genau hier setzt FastUnlock an.

Unter bestimmten Voraussetzungen kann ein Angreifer über die Windows Kontowiederherstellung und die Narrator Funktion auf Benutzeroberflächen zugreifen, die vor einer erfolgreichen Anmeldung eigentlich nicht erreichbar sein sollten.

Dadurch können weitere Windows Funktionen zugänglich werden. Unter bestimmten Bedingungen ist auch die Ausführung von Programmen möglich.

Die bisher bestätigte AusfĂĽhrung erfolgt zunächst im Kontext des eingeschränkten Windows Kontos WsiAccount.

Dieses Konto besitzt keine regulären Administratorrechte.

FastUnlock bedeutet deshalb nicht automatisch, dass ein Angreifer vollständige Kontrolle über das Betriebssystem erhält. Dennoch wird eine wichtige Sicherheitsgrenze innerhalb der Windows Anmeldung umgangen.

Wie funktioniert FastUnlock unter Windows 11?

Der Angriff setzt nach bisherigem Kenntnisstand physischen Zugriff auf ein entsprechend konfiguriertes Windows Gerät voraus.

Ausgangspunkt ist ein gesperrtes System, bei dem bestimmte Funktionen der Microsoft Kontowiederherstellung verfĂĽgbar sind.

Über diesen Bereich lässt sich die integrierte Bildschirmsprachausgabe Narrator verwenden.

Aufgrund der Schwachstelle können bestimmte Oberflächenelemente erreicht werden, die im gesperrten Zustand nicht zugänglich sein sollten.

Dadurch wird unter geeigneten Bedingungen die Ausführung weiterer Windows Funktionen möglich.

Die entscheidende Sicherheitsproblematik besteht darin, dass Funktionen aus einem eingeschränkten Anmeldekontext heraus erreichbar werden.

Allerdings mĂĽssen die Auswirkungen differenziert betrachtet werden.

Eine erfolgreiche Umgehung der Anmeldesperre bedeutet nicht automatisch, dass sämtliche Benutzerdaten ausgelesen oder Administratorrechte erlangt werden können.

Auch eine unmittelbare Kompromittierung von Active Directory oder Microsoft Entra ID ist durch die bislang bestätigte Angriffstechnik nicht nachgewiesen.

Dennoch entsteht eine zusätzliche Angriffsfläche auf einem Gerät, das eigentlich gegen unberechtigten Zugriff geschützt sein sollte.

Ist BitLocker durch FastUnlock geknackt?

Nein. Die bisher bekannten Erkenntnisse zeigen keinen Bruch der BitLocker VerschlĂĽsselung.

BitLocker schützt gespeicherte Daten durch eine Laufwerksverschlüsselung und gehört zu den grundlegenden Sicherheitsmaßnahmen für geschäftlich eingesetzte Windows Geräte.

Entscheidend ist jedoch der Zustand des Geräts zum Zeitpunkt des Angriffs.

Viele Unternehmen setzen BitLocker in Kombination mit einem Trusted Platform Module, kurz TPM, ein.

Bei einer Konfiguration ohne zusätzliche Start PIN kann das TPM die Freigabe des Systemlaufwerks während eines regulären Startvorgangs ermöglichen.

Sobald Windows den Anmeldebildschirm erreicht, ist das Systemlaufwerk bereits für das laufende Betriebssystem zugänglich.

FastUnlock greift nicht den VerschlĂĽsselungsalgorithmus an, sondern nutzt eine Schwachstelle innerhalb dieser gestarteten Windows Umgebung.

BitLocker schĂĽtzt Daten im Ruhezustand. Die Windows Anmeldesperre kontrolliert dagegen den Zugriff auf ein bereits gestartetes Betriebssystem.

Diese beiden Schutzmechanismen erfĂĽllen unterschiedliche Aufgaben.

Für besonders sensible Unternehmensgeräte kann deshalb eine zusätzliche BitLocker Startauthentifizierung mit TPM und PIN sinnvoll sein.

Ein vollständig heruntergefahrenes Gerät kann in dieser Konfiguration nicht ohne die erforderliche zusätzliche Authentifizierung regulär bis zum Windows Anmeldebildschirm starten.

Bei einem bereits gestarteten Gerät bietet eine Start PIN allerdings keinen nachträglichen Schutz gegen FastUnlock.

Welche Windows Versionen sind betroffen?

Nach Angaben des Sicherheitsforschers wurde FastUnlock unter Windows 11 Version 26H2 mit den Sicherheitsupdates vom November 2026 getestet.

Eine vollständige Übersicht aller betroffenen Windows Versionen und Konfigurationen liegt zum Stand dieses Artikels noch nicht vor.

Insbesondere die Auswirkungen auf unterschiedliche Anmeldemethoden und Unternehmenskonfigurationen mĂĽssen weiter untersucht werden.

Dazu gehören Geräte mit lokalen Konten, Microsoft Entra ID sowie hybride Umgebungen.

Unternehmen sollten deshalb weder von einer generellen Betroffenheit sämtlicher Windows Geräte noch von einer automatischen Absicherung zentral verwalteter Endgeräte ausgehen.

Die tatsächliche Gefährdung hängt von den jeweiligen technischen Voraussetzungen ab.

Warum FastUnlock fĂĽr Unternehmen besonders relevant ist

Besonders relevant ist FastUnlock für mobile Windows Geräte.

Notebooks werden regelmäßig außerhalb gesicherter Unternehmensbereiche eingesetzt. Dazu gehören das Homeoffice, Geschäftsreisen, Kundenstandorte und öffentliche Arbeitsumgebungen.

Geht ein solches Gerät verloren, verlassen sich Unternehmen häufig auf die Windows Anmeldesperre und die aktivierte BitLocker Verschlüsselung.

Diese Schutzmaßnahmen sind wichtig, bilden aber nur einen Teil einer vollständigen Sicherheitsarchitektur.

Denn neben den gespeicherten Daten müssen auch Identitäten, administrative Berechtigungen und mögliche Zugriffswege auf Unternehmenssysteme geschützt werden.

Besonders kritisch wird es, wenn auf normalen Benutzer Notebooks regelmäßig hochprivilegierte Administrationskonten verwendet werden.

Wird ein solches Gerät durch einen Angriff vollständig kompromittiert, können unter bestimmten Voraussetzungen auch privilegierte Sitzungen oder administrative Zugriffsmöglichkeiten gefährdet sein.

Das ist keine durch FastUnlock allein bestätigte Folge, sondern ein grundsätzliches Risiko unzureichend getrennter Administrationsumgebungen.

Genau deshalb empfehlen wir Unternehmen eine konsequente Trennung zwischen normalen Benutzergeräten und privilegierten Administrationsarbeitsplätzen.

Least Privilege: Warum normale Benutzer keine Administratorrechte benötigen

Das Prinzip Least Privilege beschreibt die Vergabe ausschlieĂźlich der Berechtigungen, die zur DurchfĂĽhrung einer bestimmten Aufgabe erforderlich sind.

Für die meisten alltäglichen Tätigkeiten benötigen Benutzer keine lokalen Administratorrechte.

Auch IT Administratoren sollten ihre täglichen Aufgaben mit regulären Benutzerkonten erledigen.

Dazu gehören E Mail Kommunikation, Microsoft Teams, Internetrecherchen und die Arbeit mit Office Anwendungen.

Privilegierte Konten sollten ausschließlich für die vorgesehenen administrativen Tätigkeiten verwendet werden.

Ein Domain Administrator Konto gehört beispielsweise nicht auf ein gewöhnliches Benutzer Notebook.

Dasselbe gilt fĂĽr hochprivilegierte Konten in Microsoft Entra ID und Microsoft 365.

Die konsequente Trennung reduziert die Gefahr, dass eine Kompromittierung eines normalen Arbeitsplatzes gleichzeitig administrative Identitäten gefährdet.

Dieses Prinzip bildet eine wesentliche Grundlage eines durchdachten Tiering Konzepts.

AD Tiering: Administrative Sicherheitsbereiche konsequent trennen

Ein Tiering Modell unterteilt administrative Identitäten, Systeme und Zugriffswege entsprechend ihrer Kritikalität.

In klassischen Active Directory Umgebungen werden häufig drei Sicherheitsbereiche unterschieden.

Tier 0: Identitätsinfrastruktur

Tier 0 umfasst besonders kritische Systeme wie Active Directory Domain Controller und die zugehörigen hochprivilegierten Identitäten.

Eine Kompromittierung dieser Ebene kann weitreichende Auswirkungen auf die gesamte Unternehmensumgebung haben.

Tier 1: Server und Anwendungen

Tier 1 umfasst Mitgliedsserver und Unternehmensanwendungen, soweit diese keine Kontrolle über die Identitätsinfrastruktur ermöglichen.

Administratoren dieser Ebene sollten keine unnötigen Berechtigungen für Tier 0 besitzen.

Tier 2: Benutzerendgeräte

Tier 2 umfasst normale Arbeitsplätze, Notebooks und die zugehörigen administrativen Tätigkeiten.

Die Verwaltung dieser Geräte sollte mit eigenen, entsprechend eingeschränkten Administrationskonten erfolgen.

Warum die Trennung so wichtig ist

Ohne Tiering besteht die Gefahr, dass administrative Berechtigungen ĂĽber mehrere Sicherheitsbereiche hinweg verwendet werden.

Wird beispielsweise ein Benutzer Notebook kompromittiert und anschließend ein hochprivilegiertes Administratorkonto auf diesem Gerät verwendet, können sich zusätzliche Angriffsmöglichkeiten ergeben.

Ein konsequent umgesetztes Tiering Modell soll verhindern, dass weniger vertrauenswürdige Systeme als direkter Ausgangspunkt für Angriffe auf höher privilegierte Sicherheitsbereiche dienen.

Dabei müssen nicht nur Konten getrennt werden. Auch Anmeldebeschränkungen, administrative Zugriffswege und technische Abhängigkeiten sind entscheidend.

WeiterfĂĽhrender Artikel: In unserem Beitrag AD Tiering Struktur: Funktion und Nutzen erklären wir ausfĂĽhrlich, wie das klassische Tiering Modell funktioniert, welche Sicherheitsbereiche unterschieden werden und worauf Unternehmen bei der EinfĂĽhrung achten sollten.

Tiering in modernen Cloud und Hybridumgebungen

Das klassische Tiering Modell stammt aus der Absicherung lokaler Active Directory Umgebungen.

In modernen Microsoft Infrastrukturen muss dieses Konzept erweitert werden.

Microsoft Entra ID, Microsoft Intune und Microsoft 365 verfügen über administrative Rollen und Verwaltungsfunktionen, die weitreichende Auswirkungen auf Unternehmenssysteme haben können.

Entscheidend ist deshalb nicht allein, welchem klassischen Tier ein System zugeordnet wird.

Vielmehr müssen auch die tatsächlichen Kontrollmöglichkeiten und Abhängigkeiten zwischen Identitäten, Endgeräten und Cloud Diensten betrachtet werden.

Ein Administrator, der beispielsweise zentrale Gerätesicherheitsrichtlinien verändern kann, besitzt möglicherweise erheblichen Einfluss auf die Sicherheit anderer administrativer Arbeitsplätze.

Deshalb mĂĽssen auch solche Berechtigungen im Sicherheitskonzept berĂĽcksichtigt werden.

Privileged Access Workstations: Warum Administratoren eigene Geräte benötigen

Neben dem Tiering Modell empfehlen wir grundsätzlich die Verwendung von Privileged Access Workstations, kurz PAW.

Eine PAW ist ein speziell abgesicherter Arbeitsplatz, der ausschließlich für administrative Tätigkeiten vorgesehen ist.

Im Gegensatz zu einem normalen Notebook wird eine PAW nicht für alltägliche Büroarbeiten verwendet.

Das bedeutet beispielsweise, dass auf einer PAW keine regulären E Mails bearbeitet, keine privaten Anwendungen ausgeführt und keine allgemeinen Internetrecherchen durchgeführt werden sollten.

Stattdessen wird das Gerät gezielt für die Administration kritischer Systeme eingesetzt.

Zu einem konsequent umgesetzten PAW Konzept gehören insbesondere folgende Maßnahmen:

  1. Dedizierte Administrationsgeräte für privilegierte Tätigkeiten.
  2. Strikte Trennung von normalen Benutzerkonten und administrativen Identitäten.
  3. Einschränkung installierter Anwendungen und ausführbarer Programme.
  4. Zentrale Verwaltung und Härtung der Administrationsgeräte.
  5. Kontrollierte Netzwerkverbindungen und administrative Zugriffswege.
  6. Starke Authentifizierung und bedarfsgerechte Vergabe privilegierter Berechtigungen.
  7. Überwachung sicherheitsrelevanter Aktivitäten.

Eine PAW muss dabei mindestens dem Sicherheitsniveau der Systeme entsprechen, die darĂĽber administriert werden.

Besonders hochprivilegierte Konten wie Domain Administratoren oder Global Administratoren sollten ausschlieĂźlich ĂĽber entsprechend abgesicherte Administrationsumgebungen verwendet werden.

Warum getrennte Browserprofile allein nicht ausreichen

In der Praxis wird häufig versucht, administrative Tätigkeiten lediglich durch unterschiedliche Browserprofile oder separate Benutzerkonten auf demselben Notebook zu trennen.

Solche Maßnahmen können bestimmte Risiken reduzieren, ersetzen jedoch keine konsequente Trennung der zugrunde liegenden Geräteumgebung.

Wird das Betriebssystem eines gewöhnlichen Arbeitsplatzes vollständig kompromittiert, können auch unterschiedliche Browserprofile betroffen sein.

Für besonders kritische administrative Tätigkeiten empfehlen wir deshalb dedizierte, entsprechend gehärtete Administrationsgeräte.

Die Bedeutung dieser Trennung haben wir bereits in unserem Beitrag Microsoft Edge, Klartext Passwörter im Speicher und die Pflicht zur Browser Härtung erläutert.

Dort gehen wir unter anderem darauf ein, warum administrative Zugriffe nicht im selben Browserkontext wie alltägliche Tätigkeiten stattfinden sollten.

Praxisbeispiel: Wie Tiering die Auswirkungen eines Angriffs begrenzen kann

Dass Tiering nicht nur ein theoretisches Sicherheitskonzept ist, zeigt ein bereits auf unserem Blog beschriebenes Praxisbeispiel.

Bei einem Kundenangriff ĂĽber Microsoft Teams versuchten Angreifer, durch Social Engineering und Fernzugriff einen Arbeitsplatz zu kompromittieren und anschlieĂźend weitere Systeme innerhalb der Unternehmensumgebung zu erreichen.

Der Kunde hatte jedoch bereits ein konsequentes Tiering Modell umgesetzt.

Dadurch waren die administrativen Zugriffswege getrennt und die Möglichkeiten der Angreifer zur weiteren Bewegung innerhalb der Infrastruktur erheblich eingeschränkt.

Der Angriff wurde erkannt, bevor größerer Schaden entstehen konnte.

Dieses Beispiel verdeutlicht einen wichtigen Grundsatz:

Nicht jede Kompromittierung eines Endgeräts lässt sich verhindern. Eine durchdachte Sicherheitsarchitektur kann jedoch verhindern, dass daraus unmittelbar eine umfassende Kompromittierung der Unternehmensinfrastruktur entsteht.

Den vollständigen Praxisbericht finden Sie in unserem Artikel Microsoft Teams als Angriffskanal: Warum Unternehmen Collaboration Plattformen härten mĂĽssen.

Auch bei der Aufarbeitung größerer Sicherheitsvorfälle zeigt sich immer wieder die Bedeutung von Zugriffskontrollen und Netzwerksegmentierung.

Weitere HintergrĂĽnde dazu finden Sie in unserem Beitrag Lektionen aus dem Angriff auf SĂĽdwestfalen IT: Prävention und SchutzmaĂźnahmen.

Was haben Tiering und PAW konkret mit FastUnlock zu tun?

FastUnlock ermöglicht unter bestimmten Voraussetzungen die Umgehung einer Windows Anmeldesperre.

Ein Tiering Modell oder eine PAW verhindert diese Schwachstelle nicht unmittelbar.

Die Bedeutung der beiden Konzepte liegt vielmehr darin, die möglichen Auswirkungen einer weitergehenden Kompromittierung zu begrenzen.

Wird ein normales Benutzer Notebook angegriffen, sollten sich auf diesem Gerät keine hochprivilegierten administrativen Identitäten oder Sitzungen befinden.

Ebenso sollten administrative Zugriffe auf kritische Systeme ausschließlich über die dafür vorgesehenen und abgesicherten Umgebungen möglich sein.

Ein konsequent umgesetztes Tiering Modell reduziert die Anzahl möglicher administrativer Angriffswege.

Ein PAW Konzept sorgt zusätzlich dafür, dass besonders kritische administrative Tätigkeiten nicht auf gewöhnlichen Benutzergeräten stattfinden.

Diese MaĂźnahmen ersetzen weder Sicherheitsupdates noch die Absicherung des Windows Betriebssystems.

Sie ergänzen die bestehenden Schutzmechanismen um eine wichtige architektonische Sicherheitsebene.

Welche SchutzmaĂźnahmen sollten Unternehmen jetzt prĂĽfen?

Die Veröffentlichung von FastUnlock sollte zum Anlass genommen werden, die bestehenden Sicherheitsmaßnahmen für Windows Endgeräte und privilegierte Zugriffe zu überprüfen.

1. BitLocker Konfiguration kontrollieren

Unternehmen sollten überprüfen, ob ihre Windows Geräte vollständig verschlüsselt sind und welche Schutzmechanismen verwendet werden.

Für besonders sensible Geräte kann die Kombination aus TPM und zusätzlicher Start PIN sinnvoll sein.

2. Lokale Administratorrechte reduzieren

Normale Benutzerkonten sollten keine unnötigen lokalen Administratorrechte besitzen.

Für erforderliche administrative Aufgaben sollten getrennte und entsprechend eingeschränkte Identitäten verwendet werden.

3. Tiering konsequent umsetzen

Administrative Berechtigungen und Zugriffswege müssen entsprechend ihrer Kritikalität voneinander getrennt werden.

Das betrifft sowohl klassische Active Directory Umgebungen als auch moderne Cloud und Hybridinfrastrukturen.

4. PAW Konzept einfĂĽhren

Hochprivilegierte administrative Tätigkeiten sollten ausschließlich auf speziell abgesicherten Administrationsgeräten durchgeführt werden.

Normale Benutzer Notebooks dürfen nicht gleichzeitig als allgemeine Administrationsarbeitsplätze für kritische Unternehmenssysteme dienen.

5. Physische Sicherheit verbessern

Mobile Geräte sollten bei erhöhtem Verlust oder Diebstahlrisiko sicher aufbewahrt und bei Bedarf vollständig heruntergefahren werden.

Ein gesperrter Windows Bildschirm bietet nicht dieselben Schutzbedingungen wie ein ausgeschaltetes Gerät mit geeigneter Startauthentifizierung.

6. Endpoint Security zentral verwalten

Microsoft Intune, Gruppenrichtlinien und geeignete Sicherheitslösungen sollten genutzt werden, um Verschlüsselung, Gerätekonfigurationen, Sicherheitsrichtlinien und administrative Berechtigungen zentral zu verwalten.

7. Sicherheitsupdates beobachten

Unternehmen sollten die weitere Entwicklung von FastUnlock sowie offizielle Informationen von Microsoft verfolgen.

Zum Stand vom 20. November 2026 ist in den für diesen Artikel herangezogenen Informationen keine gezielte Sicherheitskorrektur von Microsoft bestätigt.

Neue Erkenntnisse und Sicherheitsupdates sollten zeitnah bewertet und nach entsprechender PrĂĽfung umgesetzt werden.

Häufig gestellte Fragen zu FastUnlock

Kann FastUnlock BitLocker umgehen?

FastUnlock greift nicht die BitLocker Verschlüsselung selbst an. Die Angriffstechnik nutzt eine Schwachstelle innerhalb einer bereits gestarteten Windows Umgebung, deren Systemlaufwerk regulär freigegeben wurde.

Benötigt FastUnlock Administratorrechte?

Die bisher bestätigte Angriffstechnik ermöglicht zunächst die Ausführung von Programmen im eingeschränkten Kontext von WsiAccount. Eine automatische Erlangung regulärer Administratorrechte ist damit nicht nachgewiesen.

Sind alle Windows 11 Geräte betroffen?

Eine vollständige Übersicht aller betroffenen Windows Versionen und Konfigurationen liegt zum Stand dieses Artikels noch nicht vor. Die Ausnutzung hängt von bestimmten Voraussetzungen ab.

SchĂĽtzt eine BitLocker Start PIN vor FastUnlock?

Eine zusätzliche Start PIN kann verhindern, dass ein vollständig heruntergefahrenes Gerät ohne weitere Authentifizierung bis zum Windows Anmeldebildschirm startet. Ein bereits gestartetes Gerät wird dadurch nicht nachträglich geschützt.

Verhindert ein Tiering Modell die Ausnutzung von FastUnlock?

Nein. Ein Tiering Modell behebt die Schwachstelle nicht. Es kann jedoch die Auswirkungen einer weitergehenden Kompromittierung begrenzen, indem privilegierte Identitäten und administrative Zugriffswege von normalen Arbeitsplätzen getrennt werden.

Warum sollten Unternehmen Privileged Access Workstations einsetzen?

Eine PAW stellt eine speziell abgesicherte Umgebung für administrative Tätigkeiten bereit. Dadurch wird das Risiko reduziert, dass Angriffe auf normale Benutzergeräte unmittelbar privilegierte Identitäten oder kritische Unternehmenssysteme gefährden.

Fazit: FastUnlock verdeutlicht die Bedeutung einer mehrschichtigen Sicherheitsarchitektur

FastUnlock zeigt, dass eine aktivierte BitLocker Verschlüsselung und eine gesperrte Windows Sitzung allein keine vollständige Absicherung eines Unternehmensgeräts gewährleisten.

BitLocker bleibt ein wichtiger Bestandteil der Gerätesicherheit.

Ebenso wichtig sind jedoch eine sichere Konfiguration des Betriebssystems, konsequent eingeschränkte Benutzerberechtigungen und eine klare Trennung administrativer Zugriffe.

Wir empfehlen Unternehmen deshalb grundsätzlich die Einführung eines durchdachten Tiering Modells sowie die konsequente Nutzung von Privileged Access Workstations.

Normale Benutzerkonten sollten keine unnötigen administrativen Berechtigungen besitzen.

Hochprivilegierte Konten gehören nicht auf reguläre Arbeitsplätze.

Kritische administrative Tätigkeiten sollten ausschließlich über speziell abgesicherte Administrationsumgebungen erfolgen.

In Verbindung mit BitLocker, geeigneter Startauthentifizierung und zentralem Endpoint Management entsteht so eine widerstandsfähigere Sicherheitsarchitektur.

Denn eine gute Sicherheitsstrategie muss nicht nur versuchen, einzelne Angriffe zu verhindern.

Sie muss auch dafür sorgen, dass die Kompromittierung eines einzelnen Notebooks nicht unmittelbar die gesamte Unternehmensinfrastruktur gefährdet.

Quellen und weiterfĂĽhrende Informationen

Originalveröffentlichung von FastUnlock

https://github.com/MSNightmare/FastUnlock

Technische Untersuchung durch ThreatLocker

https://www.threatlocker.com/blog/proof-of-concept-for-fastunlock-windows-lock-screen-bypass-from-nightmare-eclipse

Microsoft Dokumentation zu BitLocker SchutzmaĂźnahmen

https://learn.microsoft.com/de-de/windows/security/operating-system-security/data-protection/bitlocker/countermeasures

Microsoft Dokumentation zu privilegierten Zugriffen

https://learn.microsoft.com/de-de/security/privileged-access-workstations/privileged-access-access-model

Hinweis: Dieser Artikel basiert auf den öffentlich verfügbaren Informationen vom 20. November 2026. Neue Erkenntnisse und Sicherheitsupdates können die technische Bewertung verändern.
Exchange Server SE: November-Updates 2026 (SU12) beheben die Oktober-Probleme

Microsoft hat am 10. November 2026 das Security Update SU12 für Exchange Server Subscription Edition (SE) veröffentlicht. Die wichtigere Nachricht für viele Administratoren: Die Windows-Server-Updates vom November sollen die Stabilitätsprobleme beheben, die seit dem Oktober-Patchday OWA, Mailflow und DAGs lahmgelegt haben.

Das Wichtigste in KĂĽrze

  • Exchange Server SE RTM erhält SU12 (KB5133453).
  • Die Windows-Server-Updates vom November 2026 korrigieren laut Microsoft die Exchange-Probleme aus dem Oktober.
  • Der Registry-Workaround EpmapSavedContextCap ist danach nicht mehr nötig, darf aber bestehen bleiben.
  • Die Reihenfolge von Exchange- und Windows-Update spielt laut Microsoft keine Rolle.
  • Exchange Server 2016 und 2019 erhalten keine Sicherheitsupdates mehr.

Exchange Security Update November 2026: Was ist neu?

KomponenteUpdate
Exchange ServerSubscription Edition (SE) RTM
Security UpdateSU12 (Nov26SU)
KB-NummerKB5133453
Version laut Download Center15.02.2562.057
Veröffentlichung10. November 2026

Das Update schließt Sicherheitslücken, die von externen Sicherheitsforschern gemeldet oder von Microsoft intern gefunden wurden. Die zugehörigen CVE-Details stehen im Microsoft Security Update Guide.

Security Updates fĂĽr Exchange sind kumulativ: Wer SU11 aus dem Oktober (KB5128895) ĂĽbersprungen hat, installiert direkt SU12.

Wichtig: FĂĽr Exchange Server 2016 und 2019 gibt es keine neuen Sicherheitsupdates mehr. Das Extended-Security-Update-Programm (ESU, Period 2) ist im Oktober 2026 ausgelaufen, die letzten Updates erschienen am 13. Oktober 2026.

Rückblick: Exchange-Ausfälle nach den Oktober-Updates

Kurz nach dem Patch Tuesday am 13. Oktober 2026 meldeten Administratoren instabile Exchange-Server. Microsoft bestätigte die Probleme am 16. Oktober 2026 in einem eigenen Beitrag im Exchange-Team-Blog.

Tückisch war der zeitliche Verlauf: Die Fehler traten nicht direkt nach der Installation auf, sondern erst im laufenden Betrieb, in vielen Berichten etwa einen Tag später. Ein scheinbar erfolgreich gepatchter Server wurde so nach und nach instabil.

Die Symptome im Ăśberblick

1. Outlook Web App (OWA) nicht erreichbar

Benutzer konnten sich nicht mehr anmelden. Typisch war diese Fehlermeldung, begleitet von Ereignis-ID 1006 im Anwendungsprotokoll:

MapiExceptionMdbOffline: Unable to make connection to the server. (hr=0x80004005, ec=1142)

2. Wachsende Warteschlangen

Die Transportwarteschlangen liefen im Tagesverlauf voll. E-Mails wurden stark verzögert zugestellt, in einigen Umgebungen kam der Mailflow fast vollständig zum Erliegen.

3. Probleme in Database Availability Groups (DAG)

DAG-Mitglieder erreichten das erforderliche Quorum nicht mehr. Damit war auch die Hochverfügbarkeit der Datenbanken gefährdet.

4. Neustarts halfen nur vorĂĽbergehend

Ein Neustart stellte die Funktion zunächst wieder her, die Probleme kehrten aber zurück. Wie schnell, hing von der Auslastung des Servers ab. Manche Server waren laut Microsoft gar nicht betroffen.

Ursache: Windows Server, nicht das Exchange Security Update

Microsoft stellte klar, dass das Exchange Security Update vom Oktober 2026 nicht der Auslöser war. Verantwortlich waren die Windows-Server-Sicherheitsupdates desselben Monats. Das Exchange-Update musste für den Fehler nicht einmal installiert sein.

BetriebssystemAuslösendes Oktober-Update
Windows Server 2025KB5126646
Windows Server 2022KB5126655
Windows Server 2019KB5126651
Windows Server 2016KB5126868

Betroffen sein konnten Exchange Server 2016, Exchange Server 2019 und Exchange Server SE, also jede Exchange-Version auf einem der genannten Betriebssysteme.

Technischer Hintergrund: RPC Endpoint Mapper

Die Oktober-Updates führten eine neue Standardgrenze für den Speicher ein, den der RPC Endpoint Mapper für Endpoint-Lookup-Aufrufe verwenden darf. Standardmäßig sind seitdem nur noch 512 gleichzeitige Endpoint-Lookup-Aufrufe möglich.

FĂĽr Exchange-Server unter Last reicht dieser Wert nicht aus. Ist die Grenze erreicht, scheitert die RPC-Kommunikation, auf die Exchange fĂĽr Datenbankzugriffe, Transport und DAG-Kommunikation angewiesen ist.

Microsoft hat den Zusammenhang in den Windows-Release-Health-Informationen und in den Known Issues der betroffenen Updates dokumentiert.

Der bisherige Workaround: Registry-Anpassung

Als Übergangslösung veröffentlichte Microsoft im Oktober einen Registry-Wert, der die Grenze von 512 auf 65.536 anhebt. Der Befehl wird in einer administrativen Eingabeaufforderung auf jedem betroffenen Exchange-Server ausgeführt:

reg add "HKLM\SOFTWARE\Microsoft\Rpc" /v EpmapSavedContextCap /t REG_DWORD /d 65536 /f

AnschlieĂźend muss der gesamte Server neu gestartet werden. Ein Neustart der Exchange-Dienste genĂĽgt nicht.

Ob der Wert gesetzt ist, lässt sich so prüfen:

reg query "HKLM\SOFTWARE\Microsoft\Rpc" /v EpmapSavedContextCap

Nach Angaben von Microsoft ließ sich das Problem in allen betreuten Kundenfällen mit diesem Wert beheben. Ausdrücklich abgeraten hat Microsoft davon, die Oktober-Updates zu deinstallieren, weil sie umfangreiche Sicherheitskorrekturen enthalten.

November 2026: Microsoft liefert die reguläre Korrektur

Mit dem Patchday am 10. November 2026 gibt es Entwarnung. Microsoft bestätigt im Exchange-Team-Blog, dass die Windows-Server-Updates vom November 2026 die Exchange-Stabilitätsprobleme aus dem Oktober beheben.

FĂĽr Administratoren heiĂźt das:

  • November-Windows-Updates installieren: Sie enthalten die Korrektur fĂĽr die im Oktober eingefĂĽhrte Grenze.
  • Workaround nicht mehr erforderlich: Nach der Installation ist der Registry-Wert fĂĽr dieses Problem nicht mehr nötig.
  • Registry-Wert darf bleiben: Ein bereits gesetztes EpmapSavedContextCap muss nicht entfernt werden.
  • Reihenfolge egal: Laut Microsoft spielt es keine Rolle, ob zuerst das Exchange Security Update oder das Windows-Server-Update vom November installiert wird.

Unsere Empfehlung: Updates zeitnah, aber kontrolliert einspielen

Der Oktober hat gezeigt, dass ein fehlerfrei durchgelaufenes Setup noch keinen stabilen Betrieb garantiert. Wir empfehlen deshalb dieses Vorgehen:

1. Umgebung vorab prĂĽfen

Patchstand und Systemzustand mit dem Exchange Server Health Checker kontrollieren. Zusätzlich Datenbankstatus, Warteschlangen, DAG-Replikation und Sicherungen prüfen.

2. Windows- und Exchange-Updates gemeinsam einplanen

Beide November-Updates gehören in dasselbe Wartungsfenster. Das gilt besonders für Server, die noch mit dem Registry-Workaround laufen.

3. DAG-Mitglieder nacheinander aktualisieren

Nie alle DAG-Mitglieder gleichzeitig patchen. Server einzeln in den Wartungsmodus versetzen, aktualisieren und danach Datenbankkopien und Replikationsstatus prĂĽfen.

4. Nach dem Update gezielt ĂĽberwachen

  • Outlook Web App und Exchange Admin Center
  • Transportdienste und Warteschlangen
  • DatenbankverfĂĽgbarkeit und DAG-Replikation
  • Windows-Ereignisprotokolle (insbesondere Ereignis-ID 1006)
  • Interner und externer Mailflow
  • Hybrid-Verbindungen zu Exchange Online

Weil die Oktober-Fehler verzögert auftraten, sollte die Überwachung mindestens 48 Stunden über das Wartungsfenster hinaus laufen.

Exchange 2016 und 2019: endgĂĽltig ohne Sicherheitsupdates

Mit dem Ende von ESU Period 2 sind Exchange Server 2016 und 2019 aus dem Update-Zyklus ausgeschieden. Updates erscheinen nur noch fĂĽr Exchange Server SE.

Microsoft prĂĽft die alten Versionen auĂźerdem nicht mehr auf neue Schwachstellen. KĂĽnftige CVE-Meldungen fĂĽhren sie daher nicht mehr auf. Fehlt Exchange 2016 oder 2019 in einer CVE-Meldung, heiĂźt das also nicht, dass die Version sicher ist.

Unternehmen sollten verbliebene Installationen auf Exchange Server SE oder Exchange Online migrieren. Das gilt auch für Hybrid-Umgebungen: Lokale Exchange-Server und Systeme mit den Exchange-Verwaltungstools brauchen weiterhin Sicherheitsupdates, selbst wenn sie nur noch zur Empfängerverwaltung dienen.

Häufige Fragen (FAQ)

Muss ich den Registry-Wert EpmapSavedContextCap wieder entfernen?

Nein. Laut Microsoft darf der Wert nach der Installation der November-Windows-Updates bestehen bleiben, er ist fĂĽr dieses Problem aber nicht mehr erforderlich.

In welcher Reihenfolge installiere ich die November-Updates?

Die Reihenfolge von Exchange Security Update und Windows-Server-Update spielt laut Microsoft keine Rolle.

War das Exchange Security Update vom Oktober fehlerhaft?

Nein. Auslöser waren die Windows-Server-Updates vom 13. Oktober 2026. Die Probleme traten auch ohne installiertes Exchange-Update auf.

Gibt es noch Updates fĂĽr Exchange 2016 und 2019?

Nein. Die letzten ESU-Updates erschienen am 13. Oktober 2026. Seit November 2026 wird nur noch Exchange Server SE versorgt.

Fazit

Das November-Update ist mehr als ein gewöhnlicher Patchday: Es schließt neue Sicherheitslücken in Exchange Server SE und beendet zusammen mit den Windows-Server-Updates die Störungen aus dem Oktober. Der Vorfall zeigt, wie stark Exchange vom darunterliegenden Betriebssystem abhängt.

Unsere Einschätzung: November-Updates zeitnah und kontrolliert einspielen, Exchange- und Windows-Updates künftig gemeinsam bewerten und die Systeme nach jedem Patchday länger beobachten.

WeiterfĂĽhrende Links

Microsoft Intune 2608, die wichtigsten Neuerungen im August 2026

Stand: 27. August 2026

Mit Microsoft Intune 2608 liefert Microsoft im August 2026 ein umfangreiches Service-Release aus. Besonders relevant sind aus meiner Sicht Unattended Remote Help für Windows, Apple Declarative Device Management für VPP-Apps, das deutlich erweiterte eSIM-Management für Android Enterprise sowie neue Security-Funktionen für Linux. Dazu kommen Änderungen an der Single Device Page, Assignment Filters und mehrere kleinere Verbesserungen, die im täglichen Intune-Betrieb durchaus relevant werden können.

Viele Funktionen wirken für sich betrachtet wie kleinere Ergänzungen. Im Gesamtbild wird aber deutlich, dass Microsoft Intune weiter zu einer plattformübergreifenden Endpoint-Management-Plattform ausbaut, die Bereitstellung, Konfiguration, Support, Security und den kompletten Device-Lifecycle möglichst zentral abdecken soll.

Das Wichtigste in KĂĽrze zu Microsoft Intune 2608

  • Unattended Remote Help ermöglicht unbeaufsichtigten Support auf physischen, unternehmenseigenen Windows-Geräten.
  • Apple VPP-Apps können ĂĽber Declarative Device Management auf iOS, iPadOS und macOS verwaltet werden.
  • Android Enterprise erhält neue Funktionen fĂĽr Inventarisierung, Aktivierung und Entfernung von eSIMs.
  • Die neue Single Device Page wird Standard und ist Voraussetzung fĂĽr die neuen eSIM-Aktionen.
  • Microsoft Defender fĂĽr Linux erhält den neuen Wert Audit fĂĽr die Einstellung Enforcement level.

Unattended Remote Help fĂĽr Windows in Microsoft Intune 2608

Eine der fĂĽr mich interessantesten Neuerungen in Intune 2608 ist Unattended Remote Help fĂĽr Windows. Bei klassischen Remote-Help-Sitzungen auf Windows und macOS war bisher die Beteiligung eines Benutzers erforderlich. FĂĽr Android Enterprise Dedicated Devices gab es Unattended Control dagegen bereits vorher, neu ist jetzt die Erweiterung auf Windows.

Autorisierte Helpdesk-Mitarbeiter können sich auf einem unterstützten physischen Windows-Gerät mit ihren eigenen Zugangsdaten anmelden, ohne dass der Benutzer die Sitzung aktiv annehmen muss. Das ist insbesondere für Kiosk-Geräte, Shared Devices, Systeme im Schichtbetrieb oder Wartungsarbeiten außerhalb der Geschäftszeiten interessant.

Remote Help ist auĂźerdem seit Juli 2026 in Microsoft 365 E3 und E5 enthalten, zuvor war die Funktion Teil eines kostenpflichtigen Intune-Suite-Add-ons. Damit dĂĽrfte Unattended Remote Help fĂĽr deutlich mehr Unternehmen praktisch relevant werden als noch vor wenigen Monaten.

Voraussetzungen und Einschränkungen

Unattended Remote Help sollte allerdings nicht mit einem allgemeinen unbeaufsichtigten Fernzugriff auf sämtliche Windows-Systeme verwechselt werden. Microsoft definiert dafür klare Voraussetzungen:

  • UnterstĂĽtzt werden nur physische, unternehmenseigene Windows-Geräte, die in Intune registriert und Microsoft Entra joined oder Entra hybrid joined sind.
  • Das Gerät benötigt eine x64-Architektur.
  • BYOD- und private Geräte, Windows 365 Cloud PCs, Azure Virtual Desktop und andere virtuelle Maschinen werden nicht unterstĂĽtzt.
  • Das Gerät muss eingeschaltet und mit dem Internet verbunden sein.
  • Die Intune Management Extension ist erforderlich.
  • Remote Desktop muss auf dem Zielgerät aktiviert sein.
  • Die Umsetzung nutzt Azure Virtual Desktop Agent und Bootloader, entsprechend mĂĽssen die AVD-Session-Host-Endpunkte netzwerkseitig erreichbar sein.
  • FĂĽr unbeaufsichtigte Sitzungen existiert eine eigene RBAC-Berechtigung, die explizit zugewiesen und ĂĽber Scope Tags eingegrenzt werden muss.
  • Attended und Unattended laufen unter getrennten Remote-Help-Anwendungen.

Aus meiner Sicht ist gerade das RBAC-Modell ein wichtiger Punkt. Helpdesk-Mitarbeiter erhalten hier einen deutlich erhöhten Zugriff auf Endgeräte, deshalb sollten Rollentrennung und Least Privilege bereits vor dem Rollout sauber definiert werden. Die Logik ist vergleichbar mit dem AD-Tiering-Modell, bei dem privilegierte Zugriffe ebenfalls bewusst getrennt und auf den tatsächlich notwendigen Bereich beschränkt werden.

Datenschutz bei Unattended Remote Help

Laut Microsoft-Dokumentation kann der Benutzer die Aktionen des Support-Mitarbeiters während einer unbeaufsichtigten Sitzung nicht mitverfolgen, wird aber benachrichtigt, wenn eine solche Sitzung aktiv ist. Der Helper meldet sich mit eigenen Zugangsdaten in einer separaten Windows-Session am Anmeldebildschirm an und übernimmt damit nicht die laufende Sitzung des Benutzers. Sitzungsaufzeichnungen werden vom Dienst nicht gespeichert. In Deutschland würde ich die Einführung trotzdem vor dem produktiven Rollout mit Betriebsrat und Datenschutz abstimmen, da eine solche technische Einrichtung je nach Einsatzszenario mitbestimmungsrelevant sein kann. Zusätzlich würde ich die Unattended-RBAC-Rolle sehr eng scopen und Conditional Access für Helper-Konten erzwingen, das ist eine Praxisempfehlung aus Security-Sicht und keine Rechtsberatung.

Apple DDM fĂĽr VPP-Apps in Microsoft Intune 2608

Auch beim Apple-Management geht Microsoft mit Intune 2608 weiter in Richtung Declarative Device Management, DDM. Erforderliche VPP-Apps können jetzt auf Geräten mit iOS und iPadOS ab 17.2 sowie macOS ab Version 26 über DDM verwaltet werden.

Der Unterschied zum klassischen MDM-Modell ist technisch relevant. Beim deklarativen Ansatz erhält das Endgerät stärker einen gewünschten Zielzustand und kann selbstständiger auf Änderungen reagieren. Bei der App-Bereitstellung ermöglicht das effizientere Abläufe, aktuellere Statusinformationen und zusätzliche Optionen wie automatische App-Updates.

Wichtig fĂĽr bestehende Apple-Umgebungen ist der operative Aspekt: Der Management-Typ wird beim Hochladen eines neuen VPP-Tokens auf DDM umgestellt. Es handelt sich damit nicht einfach um einen Schalter an bestehenden Tokens, sondern um einen Migrationsschritt, den Unternehmen mit historisch gewachsenen VPP-Strukturen einplanen sollten.

Die Richtung ist übrigens nicht nur bei Apple zu beobachten. Auch Microsoft arbeitet bei Windows immer stärker mit deklarativen Management-Modellen. Mehr dazu habe ich bereits im Beitrag zu MMP-C und deklaratives Windows-Client-Management beschrieben.

Android eSIM-Management in Microsoft Intune 2608

Bei Android Enterprise erweitert Microsoft Intune 2608 den eSIM-Lifecycle erheblich. Administratoren können zusätzliche SIM-Daten inventarisieren, eSIMs auf unterstützten Geräten aktivieren, einzelne eSIMs entfernen und das Verhalten von eSIMs bei einem Device-Wipe steuern.

Die Funktionen haben allerdings unterschiedliche Mindestversionen:

Funktion Voraussetzung
EID-Reporting Android 13 und höher
Vollständige SIM-Inventarisierung, mehrere ICCIDs und Aktivierungsstatus Android 15 und höher
eSIM aktivieren, Einzelgerät mit Aktivierungscode des Providers Android 15 und höher, nur Corporate-owned
Einzelne eSIM entfernen, COBO und COSU Android 15 und höher
Einzelne eSIM entfernen, Work Profile Android 17 und höher
Remove all eSIMs during a device wipe Android 15 und höher

Beim Entfernen einer einzelnen eSIM wird die ICCID aus dem Geräteinventar benötigt. Für den Wipe eines einzelnen Gerätes bleiben eSIMs standardmäßig erhalten, bei Bedarf kann der Administrator dort die Entfernung auswählen. Persönlich verwaltete Work-Profile-Geräte werden bei der eSIM-Aktivierung und bei dieser Wipe-Option nicht unterstützt.

Zusätzlich gibt es im Settings Catalog die Richtlinie Remove all eSIMs during a device wipe. Sie fordert bei unterstützten unternehmenseigenen Geräten die Entfernung aller eSIMs während eines Wipes an. Microsoft kennzeichnet die neuen eSIM-Funktionen ausdrücklich als schrittweise ausgerollt, sie können deshalb aktuell noch nicht in jedem Tenant verfügbar sein.

Besonders wichtig ist die Verbindung zur neuen Geräteansicht: Die eSIM-Aktionen zum Aktivieren einer eSIM, zum Entfernen einer einzelnen eSIM und zur Auswahl des eSIM-Verhaltens bei einem Einzelgeräte-Wipe sind ausschließlich über die neue Single Device Page verfügbar. Wer Preview new device view deaktiviert, kann diese Aktionen nicht verwenden. Damit gibt es neben der geänderten Navigation einen sehr konkreten funktionalen Grund, die neue Geräteansicht jetzt produktiv zu übernehmen.

Android Enterprise Settings Catalog: neue Einstellungen in Intune 2608

Neben dem eSIM-Management erweitert Microsoft den Android Enterprise Settings Catalog um mehrere Einstellungen, die im Betrieb durchaus interessant sind.

Screen Timeout fĂĽr Android Enterprise

Mit Screen timeout lässt sich festlegen, nach wie vielen Sekunden das Display ausgeschaltet wird. Der konfigurierte Wert muss kleiner oder gleich Time to lock screen sein. Für COBO- und COSU-Geräte wird die Einstellung ab Android 9 unterstützt, bei COPE-Geräten ab Android 15.

Getrennte Kennwörter für Gerät und Work Profile

Die Einstellung Block one lock for device and work profile gilt ausschließlich für COPE-Geräte ab Android 9. Sie muss auf True gesetzt werden, nachdem eine Kennwortanforderung für das Arbeitsprofil konfiguriert wurde. Standardmäßig steht die Einstellung auf False, Gerät und Arbeitsprofil verwenden dann eine gemeinsame Sperre.

Work Profile nur begrenzte Zeit deaktivieren

Mit Number of days work profile is allowed to be switched off kann festgelegt werden, wie lange ein Benutzer das Arbeitsprofil deaktiviert lassen darf. Der Mindestwert beträgt drei Tage, mit 0 wird die Beschränkung deaktiviert, ein dokumentiertes Maximum gibt es nicht. Die Einstellung gilt nur für COPE-Geräte.

Bildschirm während des Ladens eingeschaltet lassen

Für COBO- und COSU-Geräte können die Modi AC, USB und Wireless einzeln oder kombiniert ausgewählt werden. AC und USB werden ab Android 6.0 unterstützt, Wireless ab Android 8.1. Standardmäßig ist keiner der Modi aktiv, für Kiosk-, Informationsdisplay- und ähnliche Dedicated-Device-Szenarien kann die Einstellung aber sehr praktisch sein.

Neue Single Device Page in Microsoft Intune 2608

Die überarbeitete Single Device Page ist mit Intune 2608 standardmäßig für alle Kunden aktiviert. Geräteinformationen, Aktivitäten, Device-Aktionen, Tools, Reports, Remediations und weitere Funktionen werden stärker in einer zentralen Ansicht gebündelt.

Aktuell kann über Preview new device view noch auf die bisherige Geräteansicht zurückgeschaltet werden. Laut aktualisierter Microsoft-Dokumentation soll die alte Ansicht mit Intune 2609 vollständig ersetzt werden.

Aus meiner Sicht sollte man deshalb nicht mehr viel Zeit in Dokumentationen oder Helpdesk-Prozesse investieren, die ausschließlich auf der bisherigen Ansicht basieren. Zusätzlich sind, wie im eSIM-Abschnitt beschrieben, mehrere der neuen Android-eSIM-Aktionen nur in der neuen Single Device Page verfügbar. Damit ist die Umstellung inzwischen nicht mehr nur eine Frage der Gewöhnung an eine neue Oberfläche.

Assignment Filters mit operatingSystemVersion in Intune 2608

Die Eigenschaft operatingSystemVersion für Intune Assignment Filters ist mit Release 2608 allgemein verfügbar. Apps und Richtlinien lassen sich damit gezielt auf Geräte mit bestimmten Betriebssystemversionen oder Build-Bereichen einschränken.

In Kundenumgebungen finde ich das besonders für Pilotierungen interessant. Eine neue Konfiguration kann beispielsweise zunächst nur auf einer aktuellen Windows-Version getestet werden, ältere Builds lassen sich gleichzeitig aus der Zuweisung ausschließen. Solche Filter sind häufig übersichtlicher als zusätzliche dynamische Entra-Gruppen für jede einzelne Deployment-Logik.

Wer sich generell mit der schnelleren und kontrollierteren Verarbeitung von Intune-Richtlinien beschäftigt, findet ergänzende Informationen in meinem Beitrag zu Config Refresh in Intune.

Microsoft Defender fĂĽr Linux in Intune 2608

Bei Linux handelt es sich nicht um einen neuen eigenständigen „Audit Mode“. Korrekt ist, dass das Microsoft Defender Antivirus Template für Linux einen neuen Wert Audit für die bereits vorhandene Einstellung Enforcement level erhält. Das Template ist Teil der Endpoint-Security-Antivirus-Richtlinie.

Mit Audit erkennt Microsoft Defender Bedrohungen in Echtzeit und meldet diese im Microsoft Defender Portal, führt aber keine automatische Bereinigung oder Quarantäne durch. Damit kann eine neue Security-Konfiguration zunächst beobachtet werden, bevor ein stärkeres Enforcement aktiviert wird.

Das Template wird sowohl für direkt durch Intune verwaltete Linux-Geräte als auch im MDE-Attach-Szenario über Microsoft Defender for Endpoint Security Settings Management unterstützt. Die ebenfalls neue Memory-Scan-Einstellung bezieht sich auf Linux-Geräte, die über MDE Security Settings Management verwaltet werden.

Gerade bei Servern oder Entwickler-Workstations würde ich neue Security-Policies zunächst kontrolliert validieren. Wer Microsoft Defender gleichzeitig als Signal für Zugriffsentscheidungen nutzt, sollte auch die Wechselwirkungen mit Conditional Access und Defender for Endpoint berücksichtigen.

Windows 365 for Agents Security Baseline in Intune 2608

Neu ist außerdem eine Security Baseline für Windows 365 for Agents Cloud PCs. Administratoren erhalten damit empfohlene, gerätebezogene Einstellungen für Windows 11, Microsoft Edge und Microsoft Defender for Endpoint, die anschließend an die eigenen Anforderungen angepasst werden können.

Für viele Intune-Umgebungen dürfte dieses Feature aktuell noch keine unmittelbare Priorität haben. Strategisch finde ich es trotzdem interessant, weil auch agentische Workloads von Beginn an als verwaltete Systeme betrachtet werden. Solche Cloud PCs gehören aus meiner Sicht genauso in bestehende Governance-, Security- und Endpoint-Management-Prozesse wie klassische Benutzer-Clients.

GeschĂĽtzte Apps in Microsoft Intune 2608

Mit Intune 2608 erweitert Microsoft auĂźerdem die Liste der Apps, die Intune App Protection Policies unterstĂĽtzen. Neu hinzugekommen sind:

  • Notion, Notion Labs
  • Superhuman Mail, Superhuman Labs
  • Calven, Calven Pty Limited
  • Heijmans, Heijmans
  • Notability, Ginger Labs, nur iOS
  • Ben for Intune, Thanks Ben Ltd
  • SDP – On Premises | Intune, Zoho Corporation

Das ist insbesondere für BYOD-Strategien relevant. Je mehr Business-Anwendungen App Protection Policies unterstützen, desto mehr Unternehmensdaten lassen sich auf Anwendungsebene schützen, ohne zwangsläufig das komplette Endgerät verwalten zu müssen.

Weitere Neuerungen in Intune 2608 im KurzĂĽberblick

Geräteinventar für persönlich verwaltete Android-Geräte mit AMAPI

Persönlich verwaltete Android-Enterprise-Geräte mit Arbeitsprofil, die über die Android Management API verwaltet werden, erscheinen jetzt auf der Inventory-Seite, im Resource Explorer und in Multi-Device Query. Der verfügbare Datensatz ist bewusst kleiner als bei Corporate-owned-Geräten, IMEI, ICCID und MAC-Adresse stehen beispielsweise nicht zur Verfügung. Aus BYOD- und Datenschutzsicht halte ich diese Begrenzung für sinnvoll, weil Intune mehr betriebliche Transparenz erhält, ohne dieselbe Hardware-Tiefe wie bei Unternehmensgeräten zu erfassen.

Enhanced Logging für supervised Apple-Geräte

Intune unterstützt Apples Enhanced-Logging-Geräteaktion für unterstützte supervised Geräte. Administratoren können mit einem von AppleCare bereitgestellten Token eine AppleCare-Diagnoseprotokollsammlung starten und den vom Gerät gemeldeten Status anschließend über DDM verfolgen. Das kann die Fehlersuche vereinfachen, wenn klassische Diagnosedaten nicht ausreichen.

Apple Settings Catalog fĂĽr OS 27 Betas

Im Apple Settings Catalog stehen neue Optionen zum Testen der OS-27-Betas zur Verfügung. Dazu gehören DDM-Bereiche wie App Settings, Web Content Filter und Siri Settings für iOS, iPadOS und macOS. Für Unternehmen mit strukturierten Apple-Testgruppen können diese Einstellungen interessant sein, um Management-Änderungen vor einem breiteren OS-Rollout zu evaluieren.

Neue Setup-Assistant-Skip-Keys

Für Apple Automated Device Enrollment ergänzt Microsoft neue OS-27-Skip-Keys für Liquid Glass und Accessibility Appearance. Damit lassen sich diese Setup-Assistant-Seiten bei unterstützten iPhone-, iPad- und Mac-Geräten ausblenden. Für standardisierte ADE-Prozesse reduziert das zusätzliche Benutzerinteraktionen während des Rollouts.

Neue Windows-Einstellungen im Settings Catalog

Auch der Windows Settings Catalog wächst weiter. Neu sind unter anderem die Steuerung für Turn on Protected Mode in den Internet-Explorer-Sicherheitszonen, Richtlinien aus dem Microsoft-Edge-150-Template-Refresh und Disconnect if a Remote Desktop Services session when no smart card is present. Zusätzlich wurden weitere Einstellungen in den Microsoft-Office-Templates ergänzt.

Was Unternehmen mit Intune 2608 jetzt prĂĽfen sollten

Nicht jede Neuerung muss sofort produktiv aktiviert werden. Aus meiner Sicht wĂĽrde ich nach dem Release trotzdem einige Punkte konkret bewerten:

  • Unattended Remote Help: Voraussetzungen, Netzwerkzugriffe, RBAC, Scope Tags, Conditional Access sowie Datenschutz und Mitbestimmung vor einem Rollout klären.
  • Single Device Page: Helpdesk-Dokumentationen und interne Anleitungen auf die neue Ansicht umstellen, insbesondere wenn Android-eSIM-Funktionen genutzt werden sollen.
  • Android eSIM: Gerätebestand und Android-Versionen prĂĽfen und bestehende Carrier-Prozesse mit den neuen Intune-Möglichkeiten vergleichen.
  • Apple DDM: VPP-Token-Struktur prĂĽfen und eine mögliche DDM-Migration bewusst planen.
  • Assignment Filters: PrĂĽfen, ob bestehende dynamische Gruppen durch operatingSystemVersion-Filter vereinfacht werden können.
  • Linux Defender: Audit gezielt fĂĽr Pilotierungen einsetzen, bevor ein stärkeres Enforcement aktiviert wird.

Häufige Fragen zu Microsoft Intune 2608

Was ist neu in Microsoft Intune 2608?

Microsoft Intune 2608 bringt unter anderem Unattended Remote Help für Windows, Apple DDM für erforderliche VPP-Apps, ein erweitertes Android-eSIM-Management und neue Funktionen für Microsoft Defender auf Linux. Zusätzlich werden die neue Single Device Page zum Standard, operatingSystemVersion für Assignment Filters allgemein verfügbar und weitere Einstellungen für Android, Apple und Windows ergänzt.

Welche Voraussetzungen hat Unattended Remote Help fĂĽr Windows?

Unattended Remote Help setzt unter anderem ein physisches, unternehmenseigenes und Intune-registriertes Windows-Gerät mit x64-Architektur voraus, das Microsoft Entra joined oder Entra hybrid joined ist. Zusätzlich werden die Intune Management Extension, aktiviertes Remote Desktop, Internetzugriff sowie Azure Virtual Desktop Agent und Bootloader benötigt, virtuelle Maschinen und BYOD-Geräte werden nicht unterstützt.

Ab welcher Android-Version funktioniert die eSIM-Aktivierung ĂĽber Intune?

Die Aktivierung einer eSIM über Intune wird ab Android 15 auf unterstützten unternehmenseigenen Android-Enterprise-Geräten unterstützt. Die Aktion steht ausschließlich in der neuen Single Device Page zur Verfügung und erfordert einen Aktivierungscode des Mobilfunkproviders.

Wann ersetzt Microsoft die alte Geräteansicht im Intune Admin Center?

Die neue Single Device Page ist mit Intune 2608 standardmäßig aktiviert, aktuell kann noch auf die bisherige Ansicht zurückgeschaltet werden. Laut aktualisierter Microsoft-Dokumentation soll die alte Geräteansicht mit dem Service-Release 2609 ersetzt werden.

Mein Fazit zu Microsoft Intune 2608

Microsoft Intune 2608 ist aus meiner Sicht vor allem deshalb interessant, weil mehrere langfristige Entwicklungen gleichzeitig sichtbar werden. Endpoint-Management wird deklarativer, Remote-Support wird stärker automatisiert und mobile Geräte werden immer vollständiger über ihren gesamten Lifecycle verwaltet.

Operativ halte ich Unattended Remote Help und die neuen Android-eSIM-Funktionen für besonders relevant. Beide können bestehende Prozesse im Helpdesk beziehungsweise im Mobile-Device-Management deutlich verändern, sie benötigen aber auch eine saubere technische und organisatorische Vorbereitung.

Langfristig ist für mich die Entwicklung rund um Declarative Device Management mindestens genauso wichtig. Apple verschiebt immer mehr Management-Funktionen in Richtung DDM und auch Microsoft verfolgt bei Windows ähnliche Konzepte.

Intune entwickelt sich damit weiter weg von einer reinen Plattform zum Verteilen einzelner Policies und hin zu einer zentralen Management- und Security-Plattform für sehr unterschiedliche Geräte und Workloads. Genau deshalb lohnt es sich aus meiner Sicht, auch monatliche Service-Releases wie 2608 nicht nur auf neue Features zu prüfen, sondern auf die Auswirkungen für bestehende Betriebsmodelle.

Quellen zu Microsoft Intune 2608

Microsoft rollt monatliche Intune-Service-Updates und einzelne Funktionen schrittweise aus. Dadurch können Neuerungen abhängig vom Tenant zu unterschiedlichen Zeitpunkten sichtbar werden.

Passkeys einfach erklärt, was hinter FIDO2, WebAuthn, AAGUID und Attestation steckt

Passkeys tauchen inzwischen an immer mehr Stellen in Microsoft Entra ID auf. Gleichzeitig liest man Begriffe wie FIDO2, WebAuthn, AAGUID, Attestation, gerätegebundene Passkeys und synchronisierte Passkeys.

Wer nicht jeden Tag mit Identity Security arbeitet, kann dabei schnell den Eindruck bekommen, dass Passkeys komplizierter sind als Passwörter.

Eigentlich ist das Grundprinzip ziemlich einfach.

Ein Passwort ist ein Geheimnis, das Benutzer und Dienst kennen.

Ein Passkey funktioniert anders. Statt eines gemeinsamen Geheimnisses gibt es ein kryptografisches Schlüsselpaar, einen privaten Schlüssel und einen öffentlichen Schlüssel.

Der öffentliche Schlüssel liegt beim Dienst, beispielsweise bei Microsoft Entra ID.

Der private SchlĂĽssel wird vom Authenticator beziehungsweise Passkey Anbieter geschĂĽtzt.

Bei der Anmeldung wird der private SchlĂĽssel nicht an Microsoft ĂĽbertragen. Stattdessen beweist der Authenticator durch eine digitale Signatur, dass er ĂĽber den passenden privaten SchlĂĽssel verfĂĽgt.

Genau deshalb lohnt es sich, Passkeys einmal von Grund auf zu betrachten.

Was ist ein Passkey eigentlich?

Ein Passkey ist eine FIDO2 basierte Anmeldeinformation auf Basis asymmetrischer Kryptografie.

Bei der Registrierung entsteht ein SchlĂĽsselpaar.

Der öffentliche Schlüssel wird beim Dienst hinterlegt.

Der private SchlĂĽssel bleibt unter Kontrolle des Authenticators oder Passkey Anbieters.

Microsoft Entra unterstützt inzwischen sowohl gerätegebundene als auch synchronisierte Passkeys. Beide Varianten ermöglichen eine passwortlose und phishingresistente Anmeldung, unterscheiden sich aber deutlich darin, wie das Schlüsselmaterial gespeichert und verwaltet wird.

Das ist bereits der erste Punkt, bei dem eine häufig verwendete Vereinfachung ungenau wird.

Man liest oft, dass der private Schlüssel eines Passkeys das Gerät niemals verlässt.

Bei einem gerätegebundenen Passkey stimmt das.

Bei einem synchronisierten Passkey ist die Situation anders. Microsoft beschreibt hier, dass der private Schlüssel durch Hardware geschützt erzeugt und lokal verschlüsselt wird. Das verschlüsselte Schlüsselmaterial wird anschließend über den jeweiligen Cloud Passkey Anbieter synchronisiert und kann auf weiteren autorisierten Geräten verwendet werden. Beispiele sind Apples iCloud Schlüsselbund und der Google Password Manager.

Die bessere Formulierung lautet deshalb:

Bei einer Passkey Anmeldung wird kein gemeinsames Geheimnis an den Dienst übertragen. Wie und wo der private Schlüssel gespeichert wird, hängt vom verwendeten Passkey Typ und Anbieter ab.

Wie läuft eine Anmeldung mit einem Passkey ab?

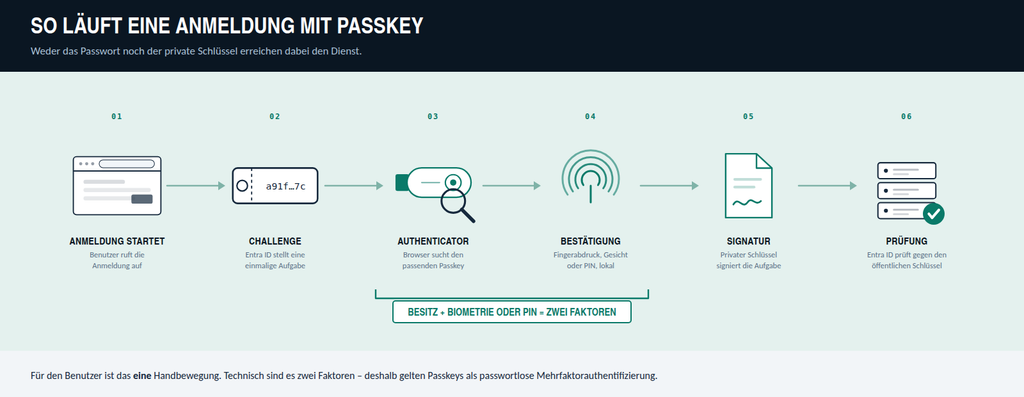
Der Ablauf lässt sich auf wenige Schritte reduzieren.

1. Die Anmeldung beginnt

Der Benutzer möchte sich beispielsweise bei Microsoft Entra ID anmelden.

2. Microsoft erzeugt eine Challenge

Der Dienst erzeugt eine kryptografische Challenge.

Man kann sich das wie eine einmalige Aufgabe vorstellen, die nur fĂĽr diesen konkreten Anmeldevorgang gedacht ist.

3. Der Browser spricht mit dem Authenticator

Der Browser beziehungsweise die Plattform sucht einen passenden Passkey.

Dieser kann beispielsweise auf einem FIDO2 SicherheitsschlĂĽssel, im Microsoft Authenticator, in einem lokalen Windows Hello Container oder bei einem unterstĂĽtzten synchronisierten Passkey Anbieter liegen.

4. Der Benutzer bestätigt die Verwendung

Je nach Gerät erfolgt eine lokale Benutzerüberprüfung, beispielsweise mit Fingerabdruck, Gesichtserkennung oder PIN.

5. Der Authenticator signiert

Der Authenticator erstellt mit dem privaten SchlĂĽssel eine kryptografische Signatur ĂĽber die relevanten Authentifizierungsdaten.

6. Microsoft prĂĽft die Antwort

Microsoft besitzt den zugehörigen öffentlichen Schlüssel und kann damit kontrollieren, ob die Signatur gültig ist.

Das Passwort kommt in diesem Ablauf nicht vor.

Auch der private SchlĂĽssel muss nicht an Microsoft ĂĽbertragen werden.

WebAuthn definiert dabei unter anderem die PrĂĽfung der Challenge, des erwarteten Origins, der Relying Party ID und gegebenenfalls der Benutzerverifikation.

Warum gelten Passkeys als phishingresistent?

Hier liegt der entscheidende Unterschied zu Passwörtern.

Ein Passwort weiĂź nicht, auf welcher Webseite es gerade eingegeben wird.

Wenn ein Benutzer sein Passwort auf einer überzeugend nachgebauten Anmeldeseite eingibt, kann ein Angreifer dieses Passwort grundsätzlich erhalten.

Bei WebAuthn wird die Authentifizierung dagegen an den jeweiligen Dienst gebunden.

Dabei spielen insbesondere der Origin und die Relying Party ID eine Rolle.

Vereinfacht gesagt funktioniert ein für einen bestimmten Dienst registrierter Passkey nicht einfach auf irgendeiner ähnlich aussehenden Domain.

Eine gefälschte Microsoft Anmeldeseite kann zwar optisch nahezu identisch aussehen, sie besitzt aber nicht automatisch die Berechtigung, einen für den echten Microsoft Dienst registrierten Passkey zu verwenden.

Die WebAuthn Spezifikation verlangt auĂźerdem, dass die Gegenstelle den erwarteten Origin und die Relying Party ID bei der Verifikation kontrolliert.

Genau das macht klassische Phishing Szenarien mit Passkeys wesentlich schwieriger.

Wichtig ist allerdings das Wort „phishingresistent“.

Es bedeutet nicht, dass ein Passkey jeden denkbaren Angriff auf eine Identität verhindert.

Diesen Unterschied habe ich bereits im Beitrag zu Pass the Passkey ausführlicher betrachtet. Dort geht es darum, was passiert, wenn nicht die Kryptografie selbst, sondern die Implementierung, das Endgerät oder die Verarbeitung der WebAuthn Daten angegriffen wird. Pass the Passkey, wie sicher sind Passkeys wirklich?

Kann ein Passkey gleichzeitig MFA sein?

Ja, im Microsoft Entra Kontext können FIDO2 Passkeys eine mehrstufige Authentifizierung erfüllen.

Das wirkt zunächst ungewöhnlich, weil der Benutzer nur eine Aktion wahrnimmt.

Hinter dieser Aktion stecken aber unterschiedliche Faktoren.

Der Authenticator beziehungsweise das Gerät stellt den Besitzfaktor dar.

Die lokale BenutzerĂĽberprĂĽfung erfolgt beispielsweise ĂĽber eine PIN oder Biometrie.

Microsoft beschreibt Passkeys deshalb als Möglichkeit für passwortlose Mehrfaktorauthentifizierung.

FĂĽr den Benutzer fĂĽhlt sich die Anmeldung trotzdem wie ein einzelner Vorgang an.

Das ist einer der Gründe, warum Passkeys aus meiner Sicht nicht nur aus Security Sicht interessant sind. Sie können stärkere Authentifizierung mit weniger sichtbaren Schritten verbinden.

Und was ist jetzt der Unterschied zu Windows Hello for Business?

Diese Frage ist berechtigt, denn technisch gibt es Gemeinsamkeiten.

Windows Hello for Business arbeitet ebenfalls mit asymmetrischer Kryptografie und gerätegebundenen Schlüsseln.

Trotzdem sollte man Windows Hello for Business und einen Microsoft Entra Passkey nicht gleichsetzen.

Windows Hello for Business ist eng mit dem Windows Gerät, dessen Identität und dem Single Sign on Prozess verbunden.

Es dient insbesondere der Anmeldung an einem verwalteten Windows Gerät und anschließend dem Zugriff auf Entra integrierte Ressourcen.

Ein Passkey ist dagegen eine standardbasierte Anmeldeinformation fĂĽr einen Dienst.

Und seit 2026 gibt es noch eine zusätzliche Nuance.

Microsoft bietet derzeit den Microsoft Entra Passkey unter Windows als Preview an. Dabei kann ein FIDO2 Passkey direkt im lokalen Windows Hello Container gespeichert werden.

Dieser Passkey ist gerätegebunden, trotzdem ist er laut Microsoft ausdrücklich nicht dasselbe wie die Windows Hello for Business Anmeldeinformation.

Der Microsoft Entra Passkey unter Windows benötigt beispielsweise keinen Entra Join oder eine Entra Registrierung des Geräts und unterstützt nicht die Windows Geräteanmeldung. Windows Hello for Business bleibt für verwaltete Unternehmensgeräte die von Microsoft empfohlene Lösung für Geräteanmeldung und Single Sign on.

Das klingt zunächst nach einer kleinen Unterscheidung, ist für Richtlinien und Sicherheitsbewertungen aber wichtig.

Gerätegebunden oder synchronisiert?

Bei Passkeys gibt es zwei grundsätzliche Modelle.

Gerätegebundene Passkeys

Der private Schlüssel wird an ein bestimmtes physisches Gerät gebunden.

Dazu gehören beispielsweise FIDO2 Sicherheitsschlüssel und Passkeys im Microsoft Authenticator.

Der Vorteil liegt in der klaren Gerätebindung.

Ein Angreifer kann den Passkey nicht einfach über einen Cloud Account auf ein zweites Gerät synchronisieren.

Der Nachteil ist die Wiederherstellung.

Geht das Gerät oder der Sicherheitsschlüssel verloren, benötigt der Benutzer einen definierten Recovery Prozess oder einen weiteren registrierten Authenticator.

Synchronisierte Passkeys

Bei synchronisierten Passkeys wird verschlĂĽsseltes SchlĂĽsselmaterial ĂĽber einen Passkey Anbieter synchronisiert.

Dadurch kann ein Benutzer denselben Passkey auf mehreren autorisierten Geräten verwenden.

Microsoft unterstĂĽtzt hierfĂĽr unter anderem Apples iCloud SchlĂĽsselbund und den Google Password Manager sowie weitere unterstĂĽtzte Anbieter.

Aus Benutzersicht ist das komfortabler.

Ein neues Smartphone bedeutet nicht automatisch, dass jeder Passkey neu registriert werden muss.

Microsoft sieht synchronisierte Passkeys deshalb inzwischen als sinnvolle Option für einen großen Teil normaler Benutzer. Für privilegierte Benutzer oder Umgebungen mit strengen regulatorischen Anforderungen empfiehlt Microsoft weiterhin die Prüfung gerätegebundener Passkeys.

Es gibt also nicht den einen richtigen Passkey Typ fĂĽr alle Benutzer.

Die Entscheidung hängt vom Schutzbedarf ab.

Was ist eine AAGUID?

Jetzt kommen wir zu einem dieser Begriffe, die komplizierter klingen als sie sind.

AAGUID steht fĂĽr Authenticator Attestation GUID.

Es handelt sich um eine 128 Bit Kennung, die einen Authenticator Typ beziehungsweise einen Passkey Anbieter beschreibt.

Vereinfacht gesagt kann Microsoft Entra anhand der AAGUID unterscheiden, mit welcher Art von Authenticator es zu tun hat.

Wichtig ist dabei:

Eine AAGUID ist kein eindeutiger Fingerabdruck eines einzelnen physischen SicherheitsschlĂĽssels.

Authentifikatoren desselben Typs beziehungsweise Anbieters können dieselbe AAGUID verwenden.

Microsoft Entra kann Passkey Profile so konfigurieren, dass beispielsweise nur bestimmte AAGUIDs zugelassen werden. Dadurch lässt sich einschränken, welche Passkey Anbieter oder Sicherheitsschlüsseltypen Benutzer registrieren dürfen.

Aber daraus ergibt sich direkt die nächste Frage.

Wenn ein System lediglich eine Kennung übermittelt, woher weiß Microsoft, dass diese Kennung tatsächlich zu dem behaupteten Authenticator gehört?

Damit kommen wir zur Attestation.

Was bedeutet Attestation?

Die AAGUID beschreibt, um welchen Authenticator Typ es sich handeln soll.

Attestation kann einen kryptografisch ĂĽberprĂĽfbaren Nachweis ĂĽber den Authenticator beziehungsweise dessen Herkunft liefern.

Microsoft kann diese Informationen zusammen mit dem FIDO Metadata Service verwenden, um zu prĂĽfen, ob ein Authenticator den erwarteten Eigenschaften und Vertrauensankern entspricht.

Das ist besonders relevant, wenn eine Organisation nicht irgendeinen FIDO2 Authenticator akzeptieren möchte, sondern nur festgelegte und überprüfbare Geräte.

Man könnte beispielsweise festlegen, dass privilegierte Administratoren ausschließlich einen bestimmten zugelassenen Typ von FIDO2 Sicherheitsschlüssel verwenden dürfen.

Nur eine AAGUID zu erlauben ist dabei nicht dasselbe wie Attestation zu erzwingen.

Die AAGUID beschreibt den Typ.

Die Attestation liefert den kryptografisch prĂĽfbaren Herkunftsnachweis.

Microsoft Entra kann beides ĂĽber Passkey Profile steuern.

Warum ist Attestation bei synchronisierten Passkeys ein wichtiger Unterschied?

Microsoft dokumentiert fĂĽr Microsoft Entra ausdrĂĽcklich, dass synchronisierte Passkeys keine Attestation unterstĂĽtzen.

Wird in einem Passkey Profil Attestation erzwungen, werden synchronisierte Passkeys deshalb ausgeschlossen.

Das ist kein Beweis dafĂĽr, dass synchronisierte Passkeys unsicher sind.

Es bedeutet lediglich, dass eine Organisation eine andere Aussage über die Herkunft und Gerätebindung des Credentials treffen kann.

FĂĽr einen normalen Office Benutzer kann ein synchronisierter Passkey eine sehr sinnvolle Verbesserung gegenĂĽber Passwort, SMS oder anderen phishbaren Methoden darstellen.

FĂĽr einen Global Administrator oder einen anderen hochprivilegierten Benutzer kann die Anforderung anders aussehen.

Dort möchte ich möglicherweise nicht nur wissen, dass ein gültiger Passkey verwendet wurde.

Ich möchte möglicherweise zusätzlich kontrollieren, auf welcher Klasse von Authenticator dieser Passkey liegt.

Diese Trennung sollte bei einer Passkey EinfĂĽhrung bewusst getroffen werden.

Was Passkeys nicht automatisch verhindern, Device Code Phishing

Origin Binding schĂĽtzt sehr gut gegen ein klassisches Szenario, bei dem ein Opfer auf einer falschen Webseite zur Anmeldung gebracht wird.

Es gibt aber Authentifizierungsflüsse, bei denen das Opfer tatsächlich eine legitime Microsoft Seite benutzt.

Ein wichtiges Beispiel ist der Device Code Flow.

Ein Angreifer kann einen solchen Ablauf initiieren und anschlieĂźend versuchen, einen Benutzer dazu zu bringen, den erzeugten Code auf der echten Microsoft Anmeldeseite einzugeben und dort die Anmeldung abzuschlieĂźen.

Der Origin ist in diesem Fall legitim.

Deshalb löst die Origin Bindung eines Passkeys dieses Problem nicht automatisch.

Das bedeutet nicht, dass der Passkey gebrochen wurde.

Der Benutzer wird vielmehr dazu gebracht, einen echten Authentifizierungsvorgang für einen vom Angreifer gestarteten Flow zu bestätigen.

Microsoft selbst bezeichnet den Device Code Flow als Authentifizierungsfluss mit erhöhtem Risiko und empfiehlt Organisationen, ihn möglichst weitgehend zu blockieren und nur für dokumentierte Anwendungsfälle gezielt zuzulassen.

Das passt zu einem Muster, das wir bei modernen Identity Angriffen immer häufiger sehen.

Die Kryptografie wird nicht unbedingt angegriffen.

Stattdessen versuchen Angreifer, einen legitimen Prozess im falschen Kontext ausfĂĽhren zu lassen.

Im Beitrag zu Storm 2949 habe ich genau diesen größeren Zusammenhang zwischen Identität, Cloud Zugriff, Conditional Access und modernen Angriffsketten beschrieben. Storm 2949, warum Microsoft Cloud Umgebungen heute aktiv betrieben und geschützt werden müssen

Was passiert, wenn der Angreifer bereits auf dem Endgerät ist?

Auch hier muss man sauber trennen.

Wenn Malware bereits im Benutzerkontext auf einem Gerät ausgeführt wird, befinden wir uns nicht mehr im klassischen Phishing Szenario.

Aktuelle Forschung von Dirk Jan Mollema zu Windows Hello for Business zeigt beispielsweise, dass ein Angreifer unter bestimmten Voraussetzungen die legitimen kryptografischen Schnittstellen eines bereits angemeldeten Windows Benutzers verwenden kann.

Dabei wird der private Windows Hello SchlĂĽssel nicht aus dem TPM exportiert.

Der Angreifer bringt vielmehr das vorhandene System dazu, mit diesem SchlĂĽssel zu signieren.

Das ist ein wesentlicher Unterschied.

Die Kryptografie wurde nicht gebrochen, der private SchlĂĽssel wurde nicht gestohlen.

Das bereits kompromittierte Endgerät wird zum Werkzeug.

Diesen Angriff und seine Bedeutung für Windows Hello und Passkeys habe ich im Beitrag „Wenn passwortlose Authentifizierung zur Angriffsfläche wird“ genauer eingeordnet. Wenn passwortlose Authentifizierung zur Angriffsfläche wird

Auch die Forschung zu Pass the Passkey zeigt denselben Grundgedanken aus einer etwas anderen Richtung.

Phishingresistente Authentifizierung ist ein sehr starker Baustein.

Sie ersetzt aber keine Endpoint Security und keine korrekte Implementierung der Authentifizierungsprotokolle. Pass the Passkey, wie sicher sind Passkeys wirklich?

Der Registrierungsprozess gehört zum Sicherheitsmodell

Noch ein Punkt wird bei Passkeys häufig unterschätzt.

Wir diskutieren sehr ausfĂĽhrlich darĂĽber, wie sicher eine Anmeldung mit einem vorhandenen Passkey ist.

Mindestens genauso wichtig ist aber die Frage, wie ein neuer Passkey registriert werden darf.

Wenn ein Angreifer bereits Zugriff auf ein Konto oder einen geeigneten Authentifizierungskontext besitzt und anschlieĂźend eine eigene starke Authentifizierungsmethode registrieren darf, kann aus der sicheren Authentifizierungsmethode ein Persistenzmechanismus werden.

Genau dieses Muster sehen wir inzwischen auch in realen Social Engineering Kampagnen.

Angreifer geben sich beispielsweise als Support aus und versuchen Benutzer dazu zu bringen, an einem manipulierten Registrierungsablauf mitzuwirken.

Der Passkey selbst ist dabei nicht die Schwachstelle.

Angegriffen wird der Prozess, mit dem Vertrauen aufgebaut wird.

Die aktuelle Vishing Kampagne gegen Microsoft 365 habe ich hier ausfĂĽhrlich beschrieben. Neue Passkey Betrugsmasche gegen Microsoft 365

Das ist fĂĽr geplante Passkey Rollouts besonders relevant.

Benutzer müssen wissen, wann eine legitime Registrierung stattfindet, über welchen Kanal sie angekündigt wird und welche Abläufe der interne Support niemals telefonisch anstößt.

Was bedeutet das fĂĽr Unternehmen?

FĂĽr mich ergeben sich daraus einige recht klare Konsequenzen.

Standardbenutzer

Für viele normale Benutzer sind Passkeys ein deutlicher Fortschritt gegenüber Passwörtern und klassischen phishbaren MFA Methoden.

Synchronisierte Passkeys können hier einen guten Kompromiss aus Sicherheit, Wiederherstellbarkeit und Benutzerfreundlichkeit darstellen.

Privilegierte Benutzer

Bei Administratoren und anderen besonders schützenswerten Identitäten würde ich stärker auf Gerätebindung, kontrollierte Authenticator Typen und, sofern für den gewählten Authenticator unterstützt, Attestation achten.

Die Entscheidung sollte nicht nur danach getroffen werden, ob eine Methode in Conditional Access als phishingresistent gilt.

Device Code Flow

Wenn der Device Code Flow im Unternehmen nicht benötigt wird, sollte er nicht einfach aus Kompatibilitätsgründen offen bleiben.

Microsoft empfiehlt selbst, diesen Flow so weit wie möglich zu blockieren und Ausnahmen gezielt einzugrenzen.

Registrierung neuer Authentifizierungsmethoden

Die Registrierung eines neuen Passkeys ist ein sicherheitskritischer Vorgang.

Conditional Access, klare Registrierungsprozesse, passende Authentication Strengths und eine Überwachung neuer Authentifizierungsmethoden gehören deshalb zum Rollout.

Endgeräte

Passkeys lösen das Passwortproblem.

Sie lösen nicht automatisch ein kompromittiertes Endgerät.

Endpoint Security, Gerätecompliance und Identitätsschutz bleiben deshalb relevant.

Externe Benutzer

Auch B2B Szenarien sollte man getrennt betrachten.

Microsoft erweitert die Passkey Unterstützung für Gäste und externe Benutzer weiter. Welche Einschränkungen aktuell gelten und was sich im weiteren Verlauf von 2026 ändert, habe ich im Beitrag zu Passkeys für B2B Gäste zusammengefasst. Passkeys für B2B Gäste in Entra ID

Fazit

Passkeys sind im Kern nicht besonders kompliziert.

Statt eines gemeinsamen Passworts gibt es ein kryptografisches SchlĂĽsselpaar.

Der Dienst kennt den öffentlichen Schlüssel.

Der Authenticator kontrolliert den privaten SchlĂĽssel.

Bei der Anmeldung wird eine Challenge signiert und der Dienst prüft, ob die Signatur zum registrierten öffentlichen Schlüssel und zum erwarteten Kontext passt.

Die eigentliche Komplexität beginnt erst danach.

Ist der Passkey gerätegebunden oder synchronisiert?

Welche Passkey Anbieter sind erlaubt?

Benötigt eine Benutzergruppe Attestation?

Wie wird ein neuer Passkey registriert?

Welche Recovery Prozesse existieren?

Was passiert bei einem kompromittierten Endgerät?

Und welche Authentifizierungsflows dĂĽrfen im Tenant ĂĽberhaupt verwendet werden?

Genau deshalb sollte eine Passkey EinfĂĽhrung nicht einfach als Ersatz des Passwortfeldes betrachtet werden.

Passkeys verändern das Authentifizierungsmodell.

Wer dieses Modell versteht und Registrierung, Geräte, Policies und Recovery mit einbezieht, bekommt eine deutlich stärkere Grundlage für moderne Identity Security.

Passkeys für B2B-Gäste in Entra ID: was heute gilt, was kommt und was das mit dem SMS-Aus zu tun hat

Wer in Entra ID mit Gästen arbeitet und gleichzeitig phishing-resistente MFA durchsetzen will, kennt die Sackgasse: Der Ressourcentenant fordert eine starke Methode, der Gast kann einen Passkey dort bisher aber nicht registrieren.

Microsoft schließt diese Lücke. Interessant ist dabei nicht nur die Funktion selbst, sondern auch der Zeitpunkt, denn die Einführung fällt in die Phase, in der Microsoft gleichzeitig seine eigene Bereitstellung von SMS- und Voice-Authentifizierung zurückfährt.

Der Status quo

In der aktuellen Dokumentation zu Passkeys steht unter den Known Issues weiterhin, dass die Registrierung von Passkey-Credentials fĂĽr interne und externe Gastbenutzer nicht unterstĂĽtzt wird, einschlieĂźlich B2B-Collaboration-Benutzern im Ressourcentenant. (Microsoft Learn)

Das ist keine Randnotiz, sondern der Kern des Problems. Der Ressourcentenant ist für die Durchsetzung seiner MFA-Anforderungen verantwortlich. Fordert eine Conditional-Access-Regel MFA für Gäste und vertraut der Ressourcentenant der MFA des Home Tenants nicht, muss ein B2B-Collaboration-Benutzer die MFA-Anforderung im Ressourcentenant erfüllen. Passkeys stehen ihm dort bisher nicht als registrierbare Methode zur Verfügung. (Microsoft Learn)

Der etablierte Weg, dies bei Microsoft-Entra-Partnerorganisationen zu vermeiden, sind die Cross-Tenant Access Settings. Aktiviert man im Ressourcentenant unter Inbound Trust die Option, der MFA des Partnertenants zu vertrauen, kann der MFA-Claim aus dem Home Tenant akzeptiert werden.

Das gilt auch im Zusammenspiel mit Authentication Strengths. Ist MFA-Trust aktiviert, prĂĽft Entra, ob die im Home Tenant durchgefĂĽhrte Authentifizierung die vom Ressourcentenant verlangte Authentication Strength erfĂĽllt. Ist MFA-Trust deaktiviert, muss der externe Benutzer die Anforderung im Ressourcentenant mit einer dort unterstĂĽtzten Methode erfĂĽllen. (Microsoft Learn)

Dieser Weg funktioniert weiterhin und bleibt fĂĽr viele Partnerschaften sinnvoll. Man sollte sich aber bewusst machen, was der Trust bedeutet: Der Ressourcentenant entscheidet zwar weiterhin ĂĽber seine Zugriffsanforderungen, akzeptiert fĂĽr die ErfĂĽllung der MFA-Anforderung jedoch das Authentifizierungsergebnis des fremden Home Tenants. Die konkrete MFA-Konfiguration dort liegt auĂźerhalb der eigenen administrativen Kontrolle.

Was Microsoft angekĂĽndigt hat

Microsoft nennt in der öffentlichen FAQ zur Abschaltung der von Microsoft bereitgestellten SMS- und Voice-Authentifizierung einen groben Rahmen: Passkey-Unterstützung für B2B-Benutzer und interne Gastbenutzer soll bis Ende des Kalenderjahres 2026 verfügbar sein. (Microsoft Learn)

Detaillierter wird es in der zugehörigen Meldung im Microsoft 365 Message Center. Da diese Ankündigungen mandantenspezifisch ausgespielt und regelmäßig aktualisiert werden, lohnt der Blick in das eigene Message Center. Suchen Sie dort nach Meldungen zu Passkeys und B2B-Benutzern, die Angaben unten stammen aus dieser Ankündigung:

  • B2B-Benutzer sollen einen Passkey im Ressourcentenant registrieren und damit dessen MFA-Anforderungen erfĂĽllen können.
  • Die Registrierung soll ĂĽber My Security Info des Ressourcentenants, ĂĽber einen Proof-up-Prompt oder ĂĽber eine Registration Campaign möglich sein.
  • FĂĽr interne Gastbenutzer sind auch Passkeys in der Microsoft Authenticator App vorgesehen. FĂĽr externe Benutzer werden Microsoft-Authenticator-App-Passkeys zunächst nicht unterstĂĽtzt.
  • Die Funktion wird standardmäßig verfĂĽgbar. Entscheidend ist, ob der Benutzer ĂĽber die Authentication Methods Policy fĂĽr Passkeys im Scope liegt.
  • Der ĂĽbergeordnete GA-Rollout fĂĽr Worldwide und GCC soll Anfang Oktober 2026 beginnen und nach aktueller Planung bis Ende Februar 2027 abgeschlossen werden.
  • FĂĽr interne Gastbenutzer ist der Rollout von Anfang bis Ende Oktober 2026 vorgesehen.
  • FĂĽr externe Benutzer soll der konkrete Rollout-Zeitplan noch in einem weiteren Message-Center-Update bekannt gegeben werden.

Gerade der letzte Punkt ist wichtig: Aus dem allgemeinen GA-Fenster sollte man nicht ableiten, dass alle externen B2B-Benutzer bereits im Oktober Passkeys im Ressourcentenant verwenden können.

Auch zwischen der öffentlichen FAQ und der detaillierteren Message-Center-Planung besteht derzeit eine gewisse Unschärfe: Die FAQ spricht von einer Verfügbarkeit bis Ende 2026, während das übergeordnete Rollout-Fenster der Message-Center-Meldung bis Ende Februar 2027 reicht. Für die konkrete Planung ist deshalb die Meldung im eigenen Message Center die maßgebliche Quelle.

Worldwide und GCC bedeutet außerdem nicht automatisch, dass derselbe Zeitplan für GCC High, DoD oder andere souveräne Cloud-Umgebungen gilt. Diese Umgebungen sollten separat betrachtet werden.

Der Zusammenhang mit dem Ende der Microsoft-SMS- und Voice-Zustellung

Passkeys für Gäste sind nicht nur eine Komfortverbesserung. Die Funktion kommt zu einem Zeitpunkt, an dem Microsoft gleichzeitig den Weg weg von SMS und Voice deutlich beschleunigt.

Ab dem 1. September 2026 werden Benutzer, die in der Authentication Methods Policy oder den entsprechenden Legacy-MFA-Einstellungen fĂĽr SMS oder Voice aktiviert sind, automatisch fĂĽr Passkeys aktiviert. Diese Benutzer werden einem Passkey Profile zugeordnet, das alle Passkey-Typen erlaubt. AuĂźerdem wird die Registration Campaign fĂĽr diese Benutzer auf Microsoft Managed gesetzt und auf Passkeys ausgerichtet. (Microsoft Learn)

Ab dem 1. Februar 2027 stellt Microsoft dann die von Microsoft bereitgestellte Telekom-Zustellung für SMS und Voice ein. Das ist ein wichtiger Unterschied zur Aussage, SMS und Voice würden vollständig aus Entra ID verschwinden.

Organisationen, die diese Methoden aus betrieblichen oder regulatorischen Gründen weiterhin benötigen, sollen stattdessen einen kundenseitig verwalteten Telekommunikationsanbieter über den Microsoft Security Store konfigurieren können. (Microsoft Learn)

Für Benutzer, deren einzige verfügbare MFA-Methode weiterhin Microsoft-bereitgestellte SMS oder Voice ist und für die kein alternativer Telekom-Provider eingerichtet wurde, wird es ab dem 1. Februar 2027 ernst: Sie können SMS oder Voice nicht mehr wie bisher zur Erfüllung der MFA-Anforderung verwenden.

Microsoft beschreibt für diese Benutzer allerdings nicht einfach einen Lockout. Stattdessen sollen Benutzer, deren einzige MFA-Methode SMS oder Voice ist, während der Anmeldung einen blockierenden Prompt zur Registrierung eines Passkeys erhalten. Die Registrierung muss abgeschlossen werden, bevor die Anmeldung fortgesetzt werden kann. Für dieses Verhalten gibt es laut Microsoft keinen Opt-out. (Microsoft Learn)

B2B- und interne Gastbenutzer sind laut Microsoft ausdrücklich im Scope dieser Änderung. Gleichzeitig soll die Unterstützung von Passkeys für diese Benutzergruppe bis Ende 2026 bereitstehen. (Microsoft Learn)

Genau hier liegt das operative Risiko.

Ein Blick in die Methodenmatrix für externe Benutzer macht das deutlich. Microsoft listet dort getrennt auf, welche Methoden eine Authentication Strength erfüllen können, wenn die MFA im Home Tenant beziehungsweise im Ressourcentenant erfolgt. In der Spalte für den Ressourcentenant stehen im Wesentlichen Textnachricht als zweiter Faktor, Anruf, Microsoft Authenticator Push und OATH Software Token. FIDO2 Security Keys und Windows Hello for Business sind dort nicht aufgeführt. (Microsoft Learn)

Zwei der vier Methoden, die einem externen Benutzer im Ressourcentenant heute zur VerfĂĽgung stehen, sind also genau die, deren Microsoft-Zustellung am 1. Februar 2027 endet.

Für interne Gäste ist das Rollout-Fenster bereits relativ klar. Bei externen B2B-Benutzern ist der genaue Zeitplan dagegen noch offen. Zwischen der geplanten Passkey-Unterstützung und dem Ende der Microsoft-Telekom-Zustellung könnte deshalb nur ein relativ kleines Migrationsfenster liegen.

Das gehört auf das Risk Register und nicht in die Kategorie „regelt sich von selbst“.

Zwei Dinge lassen sich schon heute tun: die eigenen Gastbenutzer daraufhin inventarisieren, welche Methoden sie im Ressourcentenant verwenden, und fĂĽr relevante Microsoft-Entra-Partnerorganisationen prĂĽfen, ob MFA-Trust bereits konfiguriert ist oder kĂĽnftig bewusst eingesetzt werden soll.

Wer bei dieser Inventur ohnehin durch den Gastbestand geht, sollte den Termin gleich doppelt nutzen. Die Werkzeuge, um verwaiste externe Identitäten automatisiert zu erkennen und abzubauen, habe ich im Beitrag zu den Entra-Neuerungen im August 2026 beschrieben, unter anderem die Erkennung sponsorloser Gäste über Lifecycle Workflows. Ein Gastkonto, für das niemand mehr verantwortlich ist, braucht auch keine neue Authentifizierungsmethode.

Was das für Conditional Access ändert

Der eigentliche Gewinn liegt im Zusammenspiel mit Authentication Strengths.

Bisher lässt sich phishing-resistente MFA für externe Microsoft-Entra-Benutzer insbesondere dann gut durchsetzen, wenn der Home Tenant eine geeignete Methode verwendet und der Ressourcentenant dessen MFA über Cross-Tenant Access Settings vertraut.

Ohne MFA-Trust muss der externe Benutzer die Authentication Strength im Ressourcentenant erfüllen. Genau hier war die Auswahl bisher eingeschränkt, wie die oben genannte Matrix zeigt.

Mit Resource Tenant Passkeys bekommt der Ressourcentenant künftig eine zusätzliche phishing-resistente Möglichkeit, die er seinen B2B-Benutzern selbst bereitstellen kann. Das reduziert die Abhängigkeit davon, welche Methoden der fremde Home Tenant eingerichtet hat.

Typische Kandidaten für solche Anforderungen sind administrative Zugriffe, sensible Azure-Ressourcen, interne Verwaltungsportale, Entwicklungsumgebungen, Finanz- und HR-Anwendungen sowie externe Dienstleister auf geschäftskritischen Systemen.

Eine Einschränkung sollte dabei klar benannt werden: Authentication Strengths können laut aktueller Microsoft-Dokumentation nur auf externe Benutzer angewendet werden, die sich mit Microsoft Entra ID authentifizieren.

Für Email One-Time Passcode, SAML/WS-Fed, Google Federation und persönliche Microsoft-Konten empfiehlt Microsoft stattdessen den normalen MFA Grant Control. Eine gemischte externe Benutzerlandschaft sollte deshalb nicht mit einer einzigen Authentication-Strength-Policy als vollständig abgedeckt betrachtet werden. (Microsoft Learn)

Und noch eine zweite Einschränkung, die man beim Planen mitdenken sollte: Das Häkchen „phishing-resistente MFA erfĂĽllt“ ist ein Kontrollpunkt, keine Garantie. Warum sich dieses Kriterium unter bestimmten Bedingungen erfĂĽllen lässt, obwohl die Identität kompromittiert wurde, habe ich in der Analyse zu Pass-the-Passkey ausgefĂĽhrt. FĂĽr externe Zugriffe gilt das genauso wie fĂĽr interne.

Vier Dinge, die vor dem Rollout auf den Tisch gehören

Microsoft schreibt zur neuen B2B-Passkey-UnterstĂĽtzung „keine Aktion erforderlich“. Das bezieht sich auf die Bereitstellung der Funktion, nicht darauf, dass Administratoren ihre Konfiguration nicht ĂĽberprĂĽfen sollten.

1. Authentication Methods Policy und Passkey Profiles

Microsoft hat mit Passkey Profiles eine wesentlich granularere Konfiguration für FIDO2-Passkeys eingeführt. Damit können unterschiedliche Profile beispielsweise für synchronisierte und device-bound Passkeys, Attestation-Anforderungen oder bestimmte AAGUIDs definiert und verschiedenen Gruppen zugeordnet werden. (Microsoft Learn)

Wichtig ist der Zustand des eigenen Tenants. Passkey Profiles wurden zunächst als Opt-in eingeführt. Tenants, die dieses Opt-in nicht aktiv genutzt haben, wurden anschließend automatisch migriert, wobei die bestehenden globalen FIDO2-Einstellungen in ein Default Passkey Profile übernommen wurden. Der Zeitplan dieser automatischen Migration unterscheidet sich je nach Cloud-Umgebung. Wer opt-in gemacht hat, sollte außerdem wissen, dass sich diese Entscheidung nicht zurücknehmen lässt. (Microsoft Learn, MC1221452)

Verlassen Sie sich deshalb nicht auf die Annahme, der Tenant sei noch in der alten Konfiguration. Sehen Sie nach, welche Profile existieren und welche Gruppen ihnen zugeordnet sind.

PrĂĽfen Sie anschlieĂźend sowohl den Scope der Authentication Methods Policy als auch die zugeordneten Passkey Profiles. Wenn dort „All users“ oder eine Gruppe verwendet wird, die auch B2B-Benutzer umfasst, kann das nach dem Rollout eine andere Wirkung haben als heute. Bisher scheitert die Registrierung fĂĽr Gastbenutzer grundsätzlich an der fehlenden UnterstĂĽtzung. KĂĽnftig können Benutzer im Scope tatsächlich zur Registrierung berechtigt sein.

Bei der Profilgestaltung lohnt außerdem ein Gedanke an die Art des Passkeys. Für privilegierte Konten und externe Dienstleister mit weitreichenden Rechten sprechen gute Gründe für gerätegebundene Authenticatoren mit erzwungener Attestation statt für synchronisierte Passkeys. Die Begründung dafür steht ebenfalls im Pass-the-Passkey-Beitrag.

2. Die Änderungen vom 1. September 2026

Für Benutzer, die zu diesem Zeitpunkt für SMS oder Voice aktiviert sind, nimmt Microsoft selbst Änderungen vor.

Sie werden fĂĽr Passkeys in der Authentication Methods Policy aktiviert, einem Passkey Profile zugeordnet, das alle Passkey-Typen erlaubt, und ĂĽber eine auf Microsoft Managed gesetzte Registration Campaign zur Passkey-Registrierung gefĂĽhrt. (Microsoft Learn)

Wer diese automatische Migration nicht möchte, kann sich für die Übergangsphase bis zum 1. Februar 2027 vorübergehend herausnehmen. Dafür wird in der Authentication Methods Policy über Microsoft Graph die Eigenschaft passkeyDynamicMigration innerhalb von optOutSettings auf true gesetzt. Microsoft dokumentiert das aktuell gegen den Beta-Endpunkt, die API-Unterstützung steht seit dem 1. August 2026 bereit. Für die Durchsetzung ab dem 1. Februar 2027 gibt es diesen Opt-out nicht. (Microsoft Learn)

Wer seine Passkey-Scopes im Oktober bewertet, sollte deshalb berücksichtigen, dass Microsoft sie im September möglicherweise bereits verändert hat.

3. Registration Campaigns

Sind B2B-Benutzer im Scope einer Registration Campaign, können sie nach Verfügbarkeit der Funktion während der Anmeldung zur Passkey-Registrierung aufgefordert werden.

Das kann ausdrücklich gewollt sein. Es sollte nur nicht der Helpdesk sein, der als Erstes davon erfährt.

Und es gibt einen zweiten Grund, hier sauber zu kommunizieren. Genau diese legitime Aufforderung zur Passkey-Registrierung dient Angreifern derzeit als Vorwand. Die Vishing-Kampagne gegen Microsoft-365-Benutzer baut ihren Anruf darauf auf, dass „aus SicherheitsgrĂĽnden ein neuer Passkey eingerichtet werden muss“. Eine unangekĂĽndigte Registrierungsaufforderung bei externen Partnern, die den internen Kommunikationskanälen ohnehin nicht folgen, ist fĂĽr so eine Masche der ideale Nährboden. KĂĽndigen Sie den Rollout an, benennen Sie die legitimen Registrierungswege, und sagen Sie dazu, dass niemand telefonisch durch diesen Prozess fĂĽhrt.

Dass der Registrierungsprozess und nicht die Kryptografie das eigentliche Angriffsziel ist, zeigt auch die Forschung zu Borrowing Windows Hello Keys. Wer B2B-Benutzern kĂĽnftig erlaubt, Authentifizierungsmethoden im eigenen Tenant zu hinterlegen, sollte diese Registrierungen protokollieren und auswerten.

4. Conditional Access

Konkret sollte geprĂĽft werden:

  • Wo wird MFA fĂĽr Gäste verlangt?
  • Wo sind Authentication Strengths im Einsatz?
  • Ist MFA-Trust fĂĽr bestimmte Partner oder ĂĽber die Default Settings konfiguriert?
  • Welche externen Benutzer authentifizieren sich tatsächlich ĂĽber Microsoft Entra ID und welche beispielsweise ĂĽber Email OTP oder andere Identity Provider?
  • Ist die Registrierung von Sicherheitsinformationen selbst ĂĽber eine Conditional-Access-Richtlinie abgesichert, und gilt das auch fĂĽr externe Benutzer?

Wenn Resource Tenant Passkeys verfügbar sind, kann man bei bestimmten Partnern bewusster entscheiden, ob man dem MFA-Claim des Home Tenants vertraut oder die MFA-Anforderung mit einer eigenen Methode im Ressourcentenant erfüllen lassen möchte.

Diese Entscheidung trifft man besser im Architektur- und Security-Review als im Support-Ticket.

Helpdesk und Datenschutz

Die Fragen, die kommen werden, sind absehbar:

  • Warum soll ich hier noch einen Passkey registrieren?
  • Warum reicht mein bestehender Passkey aus meinem eigenen Tenant nicht?
  • Warum funktioniert Microsoft Authenticator bei mir nicht, beim Kollegen aber schon?

Vor allem die Unterscheidung zwischen internen Gästen und externen Benutzern ist für Endanwender kaum sichtbar.

Microsoft beschreibt interne Gäste als Benutzer, die im eigenen Tenant über interne Anmeldeinformationen verfügen, deren UserType aber auf Guest gesetzt ist. Solche Konten stammen häufig noch aus Szenarien, die vor der breiten Einführung von B2B Collaboration üblich waren. Externe Benutzer authentifizieren sich dagegen außerhalb des Ressourcentenants, beispielsweise in ihrem eigenen Microsoft-Entra-Tenant. (Microsoft Learn)

Dass Passkeys in Microsoft Authenticator zunächst für interne Gastbenutzer, nicht aber für externe Benutzer vorgesehen sind, ist deshalb ein Detail, das der Helpdesk kennen sollte.

Ebenso wichtig: Der Helpdesk braucht ein Verfahren, mit dem sich externe Anrufer verifizieren lassen, und Endanwender brauchen einen bekannten RĂĽckkanal. Bei internen Mitarbeitenden ist das meist etabliert, bei Partnern und Dienstleistern in der Regel nicht.

Auf der Governance-Seite entstehen durch die Passkey-Registrierung zusätzliche Authentifizierungsdaten im Ressourcentenant. In Umgebungen mit strengen Compliance- oder Datenschutzvorgaben sollte deshalb geprüft werden, ob bestehende Dokumentationen und Prozesse zur Verwaltung von Authentifizierungsdaten auch diese Benutzergruppe abdecken.

Einordnung

Technisch wirkt die Änderung zunächst überschaubar: Eine Benutzergruppe, die bisher keine Passkeys im Ressourcentenant registrieren konnte, bekommt diese Möglichkeit.

Praktisch ist sie deutlich wichtiger.

Resource Tenant Passkeys schlieĂźen eine LĂĽcke zwischen dem Anspruch, phishing-resistente MFA auch fĂĽr externe Zugriffe durchzusetzen, und den Methoden, die einem B2B-Benutzer bisher direkt im Ressourcentenant zur VerfĂĽgung standen.

Der zusätzliche Zeitdruck entsteht durch den 1. Februar 2027. An diesem Tag verschwindet zwar nicht SMS und Voice grundsätzlich aus Entra ID, aber die von Microsoft bereitgestellte Telekom-Zustellung endet. Für externe Benutzer trifft das eine Methodenauswahl, die im Ressourcentenant ohnehin schmal ist.

Wer Gäste oder andere Benutzer mit Microsoft-bereitgestellter telefonbasierter MFA im Bestand hat, sollte deshalb jetzt inventarisieren, welche Benutzer betroffen sind und welche Zielmethode für sie vorgesehen ist.

Für viele sollte die Antwort Passkey lauten. Je nach Szenario können aber auch MFA-Trust, andere starke Authentifizierungsmethoden oder ein kundenseitig verwalteter Telekommunikationsanbieter Teil der Übergangsstrategie sein.

Darauf zu warten, dass der B2B-Passkey-Rollout das Problem automatisch löst, wäre dagegen keine gute Planung.

Und noch ein Gedanke zum Schluss: Externe Identitäten sind seit Jahren einer der bevorzugten Einstiegspunkte in Cloud-Umgebungen, wie die Analyse zu Storm-2949 zeigt. Dass Gäste künftig eine eigene phishing-resistente Methode im Ressourcentenant bekommen können, ist deshalb mehr als eine Komfortfunktion. Es ist eine der wenigen Änderungen, die den Abstand zwischen internem und externem Sicherheitsniveau tatsächlich verkleinert.

WeiterfĂĽhrende Artikel auf diesem Blog

Microsoft Entra im August 2026: Cloud Sync übernimmt Geräte, Governance wird automatisch

Stand: 12. August 2026

Wenn ich mir die Entra-Neuerungen dieses Monats ansehe, fällt mir vor allem eines auf: Microsoft räumt gerade sehr systematisch die Gründe weg, aus denen wir bei Kunden bisher lokale Infrastruktur betreiben mussten. Einzeln betrachtet sind das kleine Features. In Summe verschiebt sich die Architektur.

Und es geht dabei längst nicht mehr nur um Benutzerkonten und Single Sign-on. Entra wird zunehmend zur Steuerungsebene für hybride Identitäten, Geräte, externe Benutzer und deren gesamten Lebenszyklus.

Auf einen Blick

  • Cloud Sync synchronisiert jetzt Computerobjekte aus dem lokalen Active Directory. Damit fällt der letzte groĂźe Funktionsunterschied zu Entra Connect Sync weg.
  • Exchange-Attribut-Writeback ist allgemein verfĂĽgbar und skaliert auf bis zu 600.000 cloudverwaltete Mailboxen pro Tenant.
  • Sponsorlose Gastkonten lassen sich ĂĽber Lifecycle Workflows automatisiert erkennen und bereinigen.
  • Entra External ID akzeptiert Registrierungen ĂĽber externe Identity Provider jetzt auch ohne E-Mail-Adresse.
  • Microsoft vergibt seit Juli 2026 Transition-Windows fĂĽr den Wechsel auf Cloud Sync, zunächst aber nur an einfach aufgebaute Tenants. Wer Funktionen nutzt, die Cloud Sync nicht abdeckt, bleibt vorerst bewusst auf Connect Sync.
  • Der 30. September 2026 ist kein Abschaltdatum fĂĽr Connect Sync, sondern eine Mindestversions-Frist. Die beiden Themen werden derzeit häufig verwechselt.
Neuerung Status Betrifft
Device Sync in Entra Cloud SyncPublic PreviewHybrid-AD-Umgebungen mit Hybrid Join
Exchange-Attribut-Writeback ĂĽber Cloud SyncAllgemein verfĂĽgbar (GA)Exchange-Hybrid-Umgebungen
Erkennung sponsorloser Gäste in Lifecycle WorkflowsPublic PreviewB2B-Kollaboration, ID Governance
E-Mail optional im User Flow (External ID)Allgemein verfĂĽgbarCIAM, Kunden- und Partnerportale
GPO Backup/Restore in Entra Domain ServicesPublic PreviewEntra Domain Services
Automatische SSO-Genehmigung auf verwalteten GerätenAllgemein verfügbarWindows 11, ab Patchday Juli 2026

Entra Cloud Sync synchronisiert jetzt Geräte aus dem Active Directory

Technisch ist das fĂĽr mich die spannendste Neuerung des Monats.

Cloud Sync war bisher auf Benutzer, Gruppen und Kontakte beschränkt. Microsoft positioniert den Dienst schon länger als die moderne, cloudverwaltete Alternative zu Entra Connect Sync, aber in Beratungsgesprächen kam an dieser Stelle immer der gleiche Einwand: „Wir brauchen aber Hybrid Join.“ Damit war die Diskussion regelmäßig beendet.

Genau das ändert sich jetzt. Computerobjekte lassen sich aus dem lokalen Active Directory nach Entra ID synchronisieren, anschließend können die Geräte einen Entra Hybrid Join durchführen. Die Funktion steckt in der Public Preview und ist standardmäßig deaktiviert. Technisch läuft sie über einen AD2AADDeviceSync-Job innerhalb einer bestehenden AD-zu-Entra-ID-Konfiguration.

Voraussetzungen fĂĽr Device Sync

Bevor Sie das im Lab ausprobieren, lohnt ein Blick auf die Anforderungen laut Microsoft Learn:

  • Microsoft Entra Provisioning Agent in der Version 1.1.1107 oder neuer
  • eine bestehende AD-zu-Entra-ID-Cloud-Sync-Konfiguration
  • die Tenant-ID sowie die verifizierte Domäne, mit der sich die Geräte authentifizieren. Bei föderierten Umgebungen ist das die föderierte Domäne, sonst die primäre *.onmicrosoft.com-Domäne.
  • einen konfigurierten Service Connection Point (SCP). DafĂĽr brauchen Sie temporär ein Konto mit Enterprise-Admin-Rechten in jeder betroffenen Gesamtstruktur.
  • mindestens die Rolle Hybrid Identity Administrator fĂĽr die Konfiguration im Entra Admin Center

Einzelne Geräte lassen sich über Provision on demand im Device-Tab testen, alternativ können Sie den gesamten Vorgang über Microsoft Graph steuern. Für einen ersten Test empfehle ich eine dedizierte OU mit einer Handvoll Rechnern, nicht die Produktiv-OU.

Warum das fĂĽr Hybrid-Identity-Architekturen wichtig ist

Für Kunden mit klassischer AD-Infrastruktur ist das ein größerer Schritt, als es zunächst klingt.

Die fehlende Gerätesynchronisation war für viele Organisationen der letzte verbleibende Grund, Entra Connect Sync überhaupt weiterzubetreiben. Mit der Preview fällt genau dieses Argument weg.

Nebenbei verschwindet damit auch ein Stück Angriffsfläche. Ein Entra-Connect-Server hält Zugriff auf die Anmeldeinformationen und Attribute sämtlicher synchronisierter Objekte und gehört deshalb zwingend nach Tier-0. Wie relevant das in der Praxis ist, hat der Angriff über Azure AD Connect gezeigt, bei dem genau dieser Server als Brücke zwischen lokaler und Cloud-Umgebung missbraucht wurde. Cloud Sync ersetzt den schwergewichtigen Server durch leichtgewichtige Agents. Das macht die Architektur nicht automatisch sicher, verkleinert aber den Blast Radius eines einzelnen Systems spürbar.

Trotzdem, und das sage ich meinen Kunden derzeit sehr deutlich: Cloud Sync ist noch kein vollständiger Ersatz. Diese Funktionen bleiben vorerst Entra Connect Sync vorbehalten:

Funktion Entra Connect Sync Entra Cloud Sync
Benutzer, Gruppen, KontakteJaJa
Geräte, Hybrid JoinJaPreview
Erweiterte SynchronisationsregelnJaNein
Vollständiges attributbasiertes FilteringJaEingeschränkt
Sehr groĂźe ObjektmengenJaSkalierungsgrenzen beachten
Getrennte Gesamtstrukturen ohne KonnektivitätNeinJa
Lokale SQL-Datenbank erforderlichJaNein

Für neue Deployments und anstehende Modernisierungsprojekte gehört Cloud Sync klar auf die Architektur-Roadmap. Eine laufende, saubere Entra-Connect-Installation würde ich deswegen aber nicht anfassen, solange sie tut, was sie soll.

Cloud Sync ist das Zielbild, aber niemand muss jetzt migrieren

Vorweg, weil hier gerade sehr viel Halbwissen kursiert: Sie müssen Ihren Entra Connect Sync nicht ablösen. Der Dienst läuft weiter, wird weiter unterstützt und lässt sich in einer aktuellen Version völlig regulär betreiben, auch über den Herbst hinaus.

Was Microsoft im April 2026 angekĂĽndigt hat, ist ein begleiteter Ăśbergang in Wellen. Seit Juli 2026 erfahren Tenants ĂĽber das Microsoft 365 Message Center, ĂĽber Entra Connect Health und per E-Mail ihren individuellen Transition-Zeitplan.

Entscheidend ist dabei, wer in den ersten Wellen überhaupt angesprochen wird, nämlich Tenants, deren Synchronisationsbedarf Cloud Sync heute schon vollständig abdeckt. Also einzelne Gesamtstruktur, Standard-Attributflüsse, keine exotischen Regeln. Wer erweiterte Funktionen nutzt oder ein großes Verzeichnis betreibt, gehört ausdrücklich nicht dazu und wird erst kontaktiert, wenn Cloud Sync die entsprechenden Szenarien beherrscht.

Ehrlich muss man allerdings auch sagen: Freiwillig ist der Wechsel nur auf Sicht. Microsoft formuliert Cloud Sync als Zielarchitektur fĂĽr alle Kunden, und die Benachrichtigungen fragen nicht nach Interesse, sie teilen ein Zeitfenster zu. FĂĽr komplexe Umgebungen reden wir dabei aber ĂĽber einen Zeitraum von Jahren, nicht von Monaten.

Für die Praxis heißt das zweierlei. Ist Ihre Konfiguration schlicht, kann die Nachricht mit Ihrem Zeitfenster jederzeit eintreffen, dann lohnt sich ein Pilot besser jetzt als unter Termindruck. Haben Sie dagegen eine Abhängigkeit, die Cloud Sync nicht abbildet, bleiben Sie bewusst auf Connect Sync, dokumentieren den Blocker und behalten die Feature-Vergleichsliste im Auge. Beides ist eine völlig legitime Entscheidung. Nur die Inventur Ihrer Sync-Konfiguration sollten Sie in beiden Fällen nicht aufschieben, die dauert erfahrungsgemäß deutlich länger als die eigentliche Umstellung.

Nicht verwechseln: Der 30. September 2026 ist kein Abschaltdatum fĂĽr Connect Sync

Rund um dieses Thema kursieren derzeit zwei Termine, die regelmäßig durcheinandergeworfen werden. Es handelt sich aber um zwei völlig unabhängige Vorgänge.

Erstens die Härtungsfrist am 30. September 2026. Microsoft hat im Mai 2025 die Version 2.5.79.0 von Entra Connect Sync veröffentlicht, die eine Backend-Service-Änderung zur Absicherung enthält. Wer bis zum Stichtag nicht mindestens auf dieser Version ist, bei dem stellen sämtliche Synchronisationsdienste den Betrieb ein, und zwar so lange, bis das Upgrade nachgeholt wird. Der Effekt ist also reversibel. Es handelt sich um eine Mindestversions-Anforderung, nicht um eine Abkündigung des Produkts.

Wichtig dabei: 2.5.79.0 ist lediglich das Minimum. Aktuell ist Version 2.6.84.0 vom 7. Juli 2026, die zusätzlich Security-Fixes enthält. Die zwischenzeitlich veröffentlichte 2.6.79.0 wurde nach dem Release zurückgezogen, wer sie installiert hat, muss deinstallieren und die aktuelle Version einspielen. Und noch ein Punkt, der oft falsch verstanden wird: Der Stichtag bezieht sich ausschließlich auf die Connect-Sync-Version, nicht auf die Windows-Server-Version des Sync-Servers.

Zweitens der Ăśbergang auf Cloud Sync. Dieser Vorgang hat weder ein Enddatum noch einen Stichtag. Es ist ein begleiteter Ăśbergang in Wellen, keine erzwungene Umstellung.

Wer am 1. Oktober 2026 auf einer aktuellen Connect-Sync-Version läuft, synchronisiert also unverändert weiter. Die Migration auf Cloud Sync bleibt ein Architekturprojekt mit eigenem Zeitplan und ist kein Notfall, der an diesem Datum hängt.

Sponsorlose Gastkonten automatisch erkennen und löschen

Kommen wir zu Entra ID Governance und zu einem Thema, das mir in fast jedem Tenant-Assessment begegnet: externe Benutzer.

Gastkonten sind in vielen Microsoft-365-Umgebungen ein unterschätztes Sicherheitsproblem. Ein externer Kollege wird für ein Projekt eingeladen, bekommt Zugriff auf Teams, SharePoint oder eine Enterprise Application, und irgendwann endet das Projekt. Ohne funktionierenden Governance-Prozess bleibt das Konto danach noch Monate oder Jahre bestehen. Ich habe Tenants gesehen, in denen mehr als die Hälfte der Gastkonten seit über einem Jahr keine Anmeldung mehr aufwies.

Besonders problematisch sind sponsorlose Gäste, also externe Benutzer, für deren Zugriff im Unternehmen niemand mehr verantwortlich ist.

Microsoft erweitert dafür die Lifecycle Workflows. Sie können Prozesse aufbauen, die solche Konten erkennen und anschließend automatisiert behandeln, inklusive einer neuen Preview-Aufgabe, mit der sich Benachrichtigungen über die bevorstehende Entfernung sponsorloser Gäste versenden lassen.

Im selben Update sind weitere Lifecycle-Workflow-Funktionen dazugekommen: ein What-if-Modus zur Simulation von Workflows, das Abbrechen laufender Ausführungen sowie die Aufgabe User Attribute Updates, mit der sich bis zu zehn Attribute automatisiert setzen oder leeren lassen. Gerade der What-if-Modus ist eine sinnvolle Ergänzung, wenn man Workflows baut, die am Ende Konten löschen.

Wichtig: Guest Governance ist seit Januar 2026 kostenpflichtig

Bevor Sie solche Workflows planen, sollten Sie die Abrechnungssituation kennen. Dieser Punkt sorgt aktuell fĂĽr die meisten Ăśberraschungen.

Seit dem 30. Januar 2026 verlangt Microsoft für Guest-Governance-Funktionen in Entra ID Governance eine verknüpfte Azure-Subscription. Ohne diese Verknüpfung lassen sich gastbezogene Richtlinien nicht mehr anlegen oder aktualisieren. Betroffen sind unter anderem Access Reviews mit Gästen im Scope, Entitlement-Management-Richtlinien mit Sponsor-Genehmigern und Lifecycle Workflows, deren Ausführungsbedingungen userType eq 'Guest' enthalten.

Abgerechnet wird pro monatlich aktivem Gastbenutzer, wobei ein Gast pro Monat nur einmal berechnet wird, auch wenn mehrere Governance-Aktionen greifen. Wenn Sie 2.000 Gastkonten automatisiert bereinigen wollen, kalkulieren Sie diese Kosten also besser vorab durch.

Identity Governance wird damit operativer

Genau darin liegt fĂĽr mich die eigentliche Entwicklung.

Identity Governance war lange gleichbedeutend mit regelmäßigen Access Reviews und Genehmigungsprozessen. Microsoft baut daraus zunehmend automatisierte Lifecycle-Prozesse.

Das Ziel kann schließlich nicht sein, einmal pro Quartal eine Excel-Liste mit 2.000 Gastkonten durchzugehen. Gute Governance heißt, dass unnötige Berechtigungen möglichst automatisch auffallen und verschwinden.

Wer viele Dienstleister, Projektpartner oder B2B-Kollaborationen hat, sollte deshalb prüfen, wie belastbar die eigenen Sponsor- und Guest-Prozesse tatsächlich sind.

Der Sicherheitsaspekt ist dabei nicht theoretisch. Die Analyse der Gruppe Storm-2949 hat gezeigt, dass moderne Cloud-Angriffe selten über spektakuläre Exploits laufen, sondern über vergessene Identitäten, überprivilegierte Konten und fehlende Governance. Ein Gastkonto ohne Sponsor ist genau so ein Kandidat.

Entra External ID: Registrierung ohne E-Mail-Adresse

Auch Entra External ID wird flexibler.

Bei der Registrierung ĂĽber einen externen OpenID-Connect-Identity-Provider war bisher eine E-Mail-Adresse erforderlich. Lieferte der Provider keinen entsprechenden Claim, schlug die Registrierung schlicht fehl. Wer schon einmal einen branchenspezifischen IdP angebunden hat, kennt diesen Fehler vermutlich.

Microsoft erlaubt nun, die E-Mail-Adresse auf Ebene des User Flows optional zu machen. Benutzer können sich dadurch allein über ihre Identität beim angebundenen Provider registrieren. Fehlt der Claim und ist das Attribut als optional konfiguriert, wird das Konto ohne E-Mail-Adresse angelegt.

Das klingt nach einer Kleinigkeit, erweitert die möglichen CIAM-Szenarien aber erheblich. Nicht jedes Identitätssystem nutzt die E-Mail-Adresse als primäres Identifikationsmerkmal. In Kundenportalen, Mitgliederplattformen oder bei nationalen eID- und Banking-Identitäten sind Kundennummern oder Mitgliedskennungen oft deutlich relevanter.

Ein Hinweis aus der Praxis: Wenn Sie die E-Mail-Adresse in einem User Flow optional machen, betrifft das alle Anwendungen, die diesen User Flow verwenden. Testen Sie die Änderung deshalb vor dem produktiven Rollout, sonst fällt es Ihnen an der falschen Stelle auf die Füße.

Exchange-Attribute aus der Cloud verwalten, jetzt allgemein verfĂĽgbar

Diese Neuerung dĂĽrfte vor allem Administratoren klassischer Hybrid-Exchange-Umgebungen interessieren, und sie hat den Preview-Status inzwischen verlassen.

Phase 1 verschiebt die Source of Authority für Exchange-spezifische Attribute eines synchronisierten Benutzers in die Cloud. Gesteuert wird das pro Postfach über IsExchangeCloudManaged = $true. Identitätsattribute wie Name, Abteilung und Anmeldename kommen weiterhin aus dem lokalen Active Directory, während Exchange-Eigenschaften über Exchange Online, das Exchange Admin Center oder Exchange Online PowerShell verwaltet werden. Der Schritt lässt sich jederzeit zurücknehmen, was die Sache angenehm risikoarm macht.

Phase 2 ergänzt das Writeback. Änderungen an unterstützten Exchange-Attributen werden über Cloud Sync zurück ins lokale Active Directory geschrieben. Ändert sich beispielsweise eine Proxy-Adresse in Exchange Online, landet der neue Wert automatisch im AD. Lokale Line-of-Business-Anwendungen, die Exchange-Attribute direkt aus dem Verzeichnis lesen, arbeiten damit weiter mit aktuellen Daten. Und solche Anwendungen gibt es in der Praxis deutlich häufiger, als die Dokumentation vermuten lässt.

Die wichtigsten Eckdaten laut Microsoft Learn und dem GA-Announcement:

  • UnterstĂĽtzung fĂĽr bis zu 600.000 cloudverwaltete Mailboxen pro Tenant, in der Preview lag die Grenze noch bei 200.000
  • verfĂĽgbar in Commercial, GCC High, DoD und 21Vianet
  • Writeback erfordert zwingend Entra Cloud Sync. FĂĽr Entra Connect Sync wird es die Funktion nicht geben.
  • Provisioning Agent ab Version 1.1.1107.0, bei parallelem Betrieb von Entra Connect Sync mindestens Version 2.5.190.0
  • neu bei GA: Auch das mail-Attribut wird zurĂĽckgeschrieben. Wer bereits in der Preview aktiv war, muss die Standard-Attributzuordnungen einmalig wiederherstellen, damit das Mapping angelegt wird.

Cloud Sync läuft dabei parallel zu einer bestehenden Entra-Connect-Sync-Installation. Connect Sync synchronisiert weiterhin die Identitäten, Cloud Sync übernimmt ausschließlich das Exchange-Writeback.

Ein weiterer Schritt Richtung Cloud-only Management

Strategisch passt die Funktion gut zur Gesamtentwicklung.

Viele Organisationen betreiben längst sämtliche Benutzer-Mailboxen in Exchange Online, halten aber trotzdem lokale Exchange-Komponenten am Leben, weil bestimmte Attribute weiterhin aus dem Active Directory verwaltet werden müssen. Genau diese Verantwortlichkeiten entkoppelt die neue Architektur.

Für alle, die ihren letzten lokalen Exchange Server loswerden wollen, ist das ein wichtiger Baustein. Microsoft hat dafür inzwischen auch einen vollständigen Leitfaden zur Deinstallation veröffentlicht. Ein Hinweis am Rande, weil die Frage regelmäßig kommt: Die msExch*-Schemaerweiterungen bleiben nach der Deinstallation im Active Directory bestehen. Schemaerweiterungen lassen sich nun einmal nicht zurücknehmen.

Weitere Neuerungen im August-Update

Kurz erwähnt, weil sie in den meisten Zusammenfassungen untergehen:

  • Automatische SSO-Genehmigung auf verwalteten Geräten. Eine mit dem Juli-Patchday eingefĂĽhrte Windows-11-Registry-Policy erlaubt es, Single-Sign-on-Anfragen auf verwalteten Entra-ID-Geräten automatisch zu genehmigen, statt Benutzer manuell bestätigen zu lassen. Damit bekommt die Zustimmungsabfrage „Mit Anmeldung fortfahren?“, die Microsoft 2024 wegen des Digital Markets Act eingefĂĽhrt hat, endlich eine administrativ steuerbare Lösung. Besonders relevant fĂĽr nicht-persistente VDIs, bei denen die Abfrage bisher in jeder neuen Sitzung auftauchte.
  • GPO Backup und Restore in Entra Domain Services (Preview). Gruppenrichtlinienobjekte lassen sich aus automatisch vorgehaltenen Sicherungspunkten wiederherstellen.
  • Termine zum Vormerken. Die Preview des memberOf-Regeloperators endet am 3. November 2026. Automatische Zuweisungsrichtlinien, die memberOf verwenden, werden bereits ab dem 27. Oktober 2026 in Quarantäne gestellt und verarbeiten dann keine Zuweisungen mehr.

Das größere Bild: Hybrid Identity wandert in die Cloud

Betrachtet man die Neuerungen zusammen, wird die Strategie ziemlich deutlich.

Microsoft schafft hybride Identitäten nicht von heute auf morgen ab. Stattdessen werden einzelne Verantwortlichkeiten schrittweise aus der lokalen Infrastruktur herausgelöst.

Benutzer und Gruppen lassen sich zunehmend cloudseitig verwalten. Exchange-Attribute wandern nach Exchange Online und bei Bedarf wieder zurück. Cloud Sync übernimmt immer mehr Provisioning-Aufgaben und synchronisiert in der Preview inzwischen auch Geräte. Parallel automatisiert Entra ID Governance die Prozesse für Benutzer, Gäste und Berechtigungen.

Damit verändert sich auch die Frage, die am Anfang jedes Hybrid-Identity-Projekts steht.

FrĂĽher lautete sie: „Wie synchronisieren wir unser Active Directory zuverlässig in die Cloud?“

KĂĽnftig eher: „Welche Objekte mĂĽssen ĂĽberhaupt noch lokal verwaltet werden, und fĂĽr welche kann Entra bereits die fĂĽhrende Plattform sein?“

Das ist ein deutlich grundlegenderer Architekturwechsel, als die einzelnen Release Notes vermuten lassen.

Was Sie jetzt prĂĽfen sollten

  • Cloud-Sync-Readiness klären. Analysieren Sie, welche Funktionen Ihre Entra-Connect-Sync-Installation tatsächlich nutzt und ob Cloud Sync diese abbilden kann. Daraus ergibt sich, ob Sie zu den frĂĽh angesprochenen Tenants gehören oder bewusst warten.
  • Guest Governance ĂĽberprĂĽfen. Externe Benutzer brauchen einen klaren Sponsor sowie automatisierte Prozesse fĂĽr Ablauf, Review und Löschung. Kalkulieren Sie die MAU-basierte Abrechnung von Anfang an mit ein.
  • Hybrid Exchange hinterfragen. Welche technischen GrĂĽnde machen einen lokalen Exchange Server heute noch erforderlich? Mit dem GA des Writebacks fällt ein weiterer davon weg.
  • External-ID-Architektur modernisieren. Bei Kunden-, Partner- oder Mitgliederportalen eröffnen die flexibleren Federation- und User-Flow-Optionen neue Szenarien.
  • Agent-Versionen aktualisieren. Provisioning Agent 1.1.1107 oder neuer sowie Entra Connect Sync 2.5.190.0 oder neuer sind Voraussetzung fĂĽr die neuen Funktionen.
  • Härtungsfrist einhalten. Entra Connect Sync muss bis zum 30. September 2026 auf mindestens Version 2.5.79.0 laufen, besser direkt auf der aktuellen 2.6.84.0.

Fazit

Auf den ersten Blick wirken die Entra-Neuerungen im August 2026 wie eine Sammlung kleiner technischer Erweiterungen. Zusammengenommen zeigen sie einen klaren Trend: Microsoft macht die Cloud zur Steuerungsebene für hybride Identitäten.

Cloud Sync übernimmt weitere Aufgaben, Governance-Prozesse werden automatisiert, und klassische Abhängigkeiten von lokalen Systemen verschwinden Stück für Stück.

Das heißt nicht, dass Sie Ihr lokales Active Directory morgen abschalten können. Solange es existiert, sollte es auch abgesichert bleiben. Der Entra ID Kennwortschutz für das lokale AD ist dafür nach wie vor eine der am häufigsten lizenzierten und am seltensten aktivierten Funktionen.

Es heißt aber sehr wohl, dass bestehende Hybrid-Identity-Architekturen regelmäßig auf den Prüfstand gehören. Denn die entscheidende Frage ist längst nicht mehr, ob Identity Management stärker in die Cloud wandert, sondern wie schnell die eigene Umgebung diesen Schritt sinnvoll mitgehen kann.

Häufige Fragen

Kann Microsoft Entra Cloud Sync Geräte synchronisieren?

Ja. Über den AD2AADDeviceSync-Job lassen sich Computerobjekte aus dem lokalen Active Directory nach Entra ID synchronisieren, anschließend können die Geräte einen Entra Hybrid Join durchführen. Die Funktion befindet sich in der Public Preview und ist standardmäßig deaktiviert.

Ersetzt Cloud Sync jetzt Entra Connect Sync?

Noch nicht. Erweiterte Synchronisationsregeln, umfangreiches attributbasiertes Filtering und sehr große Objektmengen bleiben weiterhin Gründe für Entra Connect Sync, und wer solche Anforderungen hat, soll laut Microsoft ausdrücklich darauf bleiben. Cloud Sync ist aber die erklärte Zielarchitektur, und seit Juli 2026 vergibt Microsoft gestaffelt individuelle Transition-Windows, beginnend mit einfach aufgebauten Tenants.

Wird Entra Connect Sync am 30. September 2026 abgeschaltet?

Nein. An diesem Datum stellen ausschließlich Installationen unterhalb der Version 2.5.79.0 die Synchronisation ein, und zwar so lange, bis das Upgrade nachgeholt wird. Wer auf einer aktuellen Version läuft, derzeit 2.6.84.0, synchronisiert unverändert weiter. Der Übergang auf Cloud Sync ist ein davon unabhängiger, gestaffelter Prozess ohne festes Enddatum.

Wie viele Mailboxen unterstĂĽtzt das Exchange-Attribut-Writeback?

Seit dem GA bis zu 600.000 cloudverwaltete Mailboxen pro Tenant. In der Public Preview lag die Grenze bei 200.000.

Welche Agent-Version wird für Device Sync benötigt?

Der Microsoft Entra Provisioning Agent muss in Version 1.1.1107 oder neuer installiert sein.

Kann sich ein Benutzer in Entra External ID ohne E-Mail-Adresse registrieren?

Ja, sofern das E-Mail-Attribut im User Flow als optional konfiguriert ist. Liefert der externe OpenID-Connect-Identity-Provider keinen E-Mail-Claim, wird das Konto ohne E-Mail-Adresse angelegt. Die Einstellung wirkt auf alle Anwendungen, die diesen User Flow verwenden.

Kostet die automatisierte Bereinigung von Gastkonten etwas?

Ja. Guest-Governance-Funktionen in Entra ID Governance setzen seit dem 30. Januar 2026 eine verknĂĽpfte Azure-Subscription voraus und werden pro monatlich aktivem Gastbenutzer abgerechnet.


Pass-the-Passkey: Wie sicher sind Passkeys wirklich?

Passkeys gelten als das Ende des Passwort-Phishings. Kein geteiltes Geheimnis, keine wiederverwendbaren Passwörter, keine abfangbaren Einmalcodes – stattdessen ein privater SchlĂĽssel, der das Gerät nie verlässt. Ein neues White Paper von Michael Grafnetter (SpecterOps), vorgestellt auf der Black Hat USA 2026, zeigt jedoch: Die kryptografische Stärke von WebAuthn nĂĽtzt wenig, wenn die Implementierung drumherum patzt. Grafnetter fasst die Schwächen unter dem Begriff Pass-the-Passkey zusammen – bewusst in Anlehnung an die aus der Windows-Welt bekannten Angriffe Pass-the-Hash und NTLM-Relay.

FĂĽr IT-Verantwortliche und Berater ist die Kernbotschaft doppelt: Passkeys bleiben der richtige Weg – aber ihre EinfĂĽhrung ersetzt weder eine saubere Server-Implementierung noch eine durchdachte Endpoint-Härtung. Der Name ist bewusst gewählt: Wie bei Pass-the-Hash und NTLM-Relay zielt der Angriff nicht auf die Kryptografie, sondern auf die Schicht darum herum.

Das Wichtigste in KĂĽrze

  • Passkeys sind nicht „kaputt“. Sie bleiben ein deutlicher Fortschritt gegenĂĽber Passwörtern. Das Problem liegt, wie so oft, in der Umsetzung, nicht im Konzept.
  • Drei Zero-Days in Windows 11 und Microsoft Entra ID, davon zwei als Replay-Kette kombinierbar.
  • Zwei sind gepatcht, eine bleibt offen: Das Credential-UI-Window-Handle-Spoofing wurde von Microsoft als „Low / Defense in Depth“ bewertet und nicht behoben.
  • Malware-basiertes Passkey-Phishing funktioniert ganz ohne Microsoft-Bug – es genĂĽgt Schadcode auf dem Endgerät.
  • Synchronisierte Passkeys sind bequemer, aber exponierter. FĂĽr privilegierte Konten gehören gerätegebundene Authenticatoren mit Attestation her.

Warum WebAuthn eigentlich phishing-resistent ist

Stellen wir uns einen Passkey als SchlĂĽssel vor, der fest im TĂĽrschloss verbaut ist â€“ er lässt sich nicht herausziehen, nicht kopieren und nicht mitnehmen. Sie können damit auf- und zusperren, aber niemand kann Ihnen den SchlĂĽssel selbst entwenden. Genau das ist der private SchlĂĽssel eines Passkeys: Er verlässt das Gerät nie.

Der Schutz ruht im Kern auf zwei Design-Entscheidungen.

Origin-Binding (Phishing-Schutz): Der Browser trägt die echte Herkunft der aufrufenden Seite in die signierten Daten ein, nicht die Webseite selbst. Im Bild gesprochen passt Ihr SchlĂĽssel nur in das Schloss einer bestimmten HaustĂĽr. Baut ein BetrĂĽger eine täuschend echte Kulisse Ihres Hauses nach, bleibt sein nachgemachtes Schloss auĂźen vor – Ihr SchlĂĽssel dreht sich dort schlicht nicht. Eine Phishing-Seite kann deshalb keine gĂĽltige Assertion erzeugen.

Frische Challenges und Signaturzähler (Replay-Schutz): Jede Anmeldung nutzt eine einmalige Zufalls-Challenge. Das ist wie ein Pförtner, der Ihnen bei jedem Besuch einen neuen, frisch gestempelten Losungszettel gibt – ein alter Zettel von gestern ist wertlos. Zusätzlich fĂĽhren Hardware-Authenticatoren einen hochzählenden Zähler mit, vergleichbar mit einem Kilometerzähler: Tauchen plötzlich zwei SchlĂĽssel mit demselben Zählerstand auf, muss einer davon eine Kopie sein.

Der entscheidende Haken: Diese Garantien sind nur so stark wie die PrĂĽflogik der Gegenstelle. Es nĂĽtzt der beste Losungszettel nichts, wenn der Pförtner gar nicht kontrolliert, ob er schon einmal benutzt wurde. Die WebAuthn-Spezifikation definiert ein 25-Schritte-Verfahren zur Verifikation einer Assertion. Lässt ein Betreiber wichtige PrĂĽfungen weg – Einmaligkeit der Challenge, Bindung an die Session, Zählerkontrolle – degradiert das „unphishbare“ Verfahren still und leise zu etwas, das sich weiterleiten oder erneut abspielen lässt.

Drei Passkey-Schwachstellen in Windows 11 und Entra ID

Das HerzstĂĽck der Forschung sind drei praktisch ausnutzbare Schwachstellen. Zwei davon bilden zusammen eine komplette Replay-Kette.

1. Vollständige Assertions im Windows Event Log (CVE-2026-34348)

Bildlich gesprochen notierte hier der Pförtner den kompletten geheimen Handschlag inklusive Losungswort in ein Logbuch, das im ganzen Gebäude offen auslag. Konkret: Windows 11 schrieb vollständige WebAuthn-Assertions im Klartext in das Ereignisprotokoll Microsoft-Windows-WebAuthN/Operational.

Das betraf praktisch alle Authenticator-Typen – Windows Hello, YubiKeys, Passwort-Manager-Plugins und hybride Flows via Smartphone. Ausgenommen waren nur private Browserfenster (InPrivate/Inkognito) und einige Passwort-Manager, die den Windows-WebAuthn-Weg umgehen.

Brisant ist die Berechtigungslage: Lokal reicht Mitgliedschaft in der Gruppe „Benutzer“, remote genĂĽgen bereits Gruppen wie „Ereignisprotokollleser“ oder „Remotedesktopbenutzer“. Ein Angreifer mit geringen Rechten auf einem geteilten Rechner konnte so die Assertion eines dort angemeldeten Global Admins auslesen – ein klassischer Privilege-Escalation-Pfad in die Cloud.

Der Forscher meldete das Ganze als Privilege Escalation (CVSS 8.6). Microsoft stufte es abweichend als „Information Disclosure“ ein (CVSS 6.5, CWE-693), zahlte 1.000 US-Dollar Bounty und lieferte am 14. Juli 2026 einen Fix, der die Signatur in den geloggten Assertions auf sechs Bytes kĂĽrzt – gerade genug fĂĽrs Debugging, zu wenig fĂĽr einen Replay.

2. Fehlender Replay-Schutz in Microsoft Entra ID

Genau hier machte der Pförtner den entscheidenden Fehler: Er kontrollierte nicht, ob ein Losungszettel schon einmal vorgelegt wurde. Entra ID prüfte weder die Wiederverwendung von Challenges noch Signaturzähler.

Statt Challenges serverseitig zu speichern, setzte Microsoft aus Skalierungsgründen auf kurzlebige, signierte JWT-Tokens – nominell fünf Minuten gültig, in der Praxis bis zu zehn Minuten akzeptiert (zum Ausgleich von Zeitversatz). Für automatisierte Angriffe ist das ein komfortables Zeitfenster.

FĂĽr sich genommen ist diese LĂĽcke moderat, weil ein Angreifer zunächst HTTPS-Verkehr abfangen mĂĽsste. Kombiniert mit der Event-Log-Schwäche (Nr. 1) entsteht jedoch eine praktikable Angriffskette, die phishing-resistente MFA aushebelt – ohne dass die getesteten XDR-Lösungen (inklusive Defender for Identity unter Microsoft 365 E5) Alarm schlugen.

Microsoft rollte im Mai 2026 stillschweigend eine Zähler-Prüfung aus – allerdings nur für FIDO2-Sicherheitsschlüssel und VBS-basiertes Windows Hello. Reguläre Windows-Hello-Passkeys bleiben anfällig, weil sie stets den Zählerwert 0 senden. Auch manche synchronisierten Passkeys (etwa aus KeePassXC) unterstützen keine Zähler.

3. Credential-UI-Window-Handle-Spoofing (ungepatcht)

Man stelle sich einen unbekannten Handwerker vor, der seinen Auftragszettel direkt unter das Firmenschild eines vertrauten Unternehmens hält – schon wirkt er seriös. Technisch: Die Windows-API WebAuthNAuthenticatorGetAssertionvalidiert das ĂĽbergebene Fenster-Handle (hWnd) nicht sauber. Angreifer können den Passkey-Dialog dadurch in den Kontext einer anderen, vertrauenswĂĽrdigen Anwendung – etwa des Browsers – einhängen, selbst ĂĽber Benutzergrenzen hinweg.

Microsoft stufte die Schwachstelle als „Low“ in der Kategorie „Defense in Depth“ ein und schloss den Fall, ohne einen Fix zu liefern (der Forscher bewertet sie mit CVSS 8.0). Genau diese offene LĂĽcke macht die folgenden Phishing-Techniken so ĂĽberzeugend.

Passkey-Phishing: Der Angriff, der keinen Bug braucht

Der praxisrelevanteste Teil des Papers sind Angriffe, die keine spezifische Microsoft-LĂĽcke voraussetzen – nur Malware auf dem Endgerät des Opfers.

Der Kerngedanke lässt sich wieder mit dem eingebauten SchlĂĽssel erklären: Der Angreifer muss ihn gar nicht herausbrechen. Es reicht, im richtigen Moment höflich zu fragen „WĂĽrden Sie bitte kurz aufsperren?“ – und der Bewohner sperrt reflexartig auf. Ăśbertragen: Ein Angreifer muss den privaten SchlĂĽssel nicht extrahieren. Es genĂĽgt, das Betriebssystem um eine signierte Assertion zu bitten.

Ruft eine gewöhnliche Anwendung die Windows-WebAuthn-API direkt auf, gibt sie den Origin selbst an – anders als ein Browser ist sie nicht an die echte Seitenherkunft gebunden. Sie kann also eine Assertion fĂĽr login.microsoft.com, github.comoder jeden beliebigen Dienst anfordern. Aus Sicht des Opfers sieht alles normal aus: Der gewohnte Windows-Hello-Dialog erscheint, man legt den Finger auf den Sensor – und die Malware erhält die fertige Assertion und reicht sie an den Operator weiter.

Mehrere Bausteine machen das alltagstauglich und gefährlich:

  • Prompt Flooding – das Passkey-Ă„quivalent zur MFA-Fatigue, im Grunde ein Angreifer, der so lange Sturm klingelt, bis man nur zum Ruhigwerden öffnet. Nach jedem Abbrechen startet er die Zeremonie neu, bis die Challenge abläuft. Grafnetter merkt an, dass selbst erfahrene Security-Leute solche Prompts reflexartig bestätigen.
  • Application-Metadata-Spoofing – der im Dialog angezeigte Anwendungsname stammt aus den Versionsinformationen der EXE. Wenige Zeilen im .NET-Projekt (AssemblyTitle, Authors) genĂĽgen, damit „Requested by Microsoft Edge (Microsoft Corporation)“ erscheint.
  • Window-Handle-Injection – dank der ungepatchten LĂĽcke (Nr. 3) erscheint der Prompt als modaler Dialog des echten Browsers und wird so nahezu ununterscheidbar von einer legitimen Anfrage.
  • Remote-Desktop-Phishing – Windows leitet Passkey-Anfragen standardmäßig ĂĽber RDP und Hyper-V-Enhanced-Session weiter (via MS-RDPEWA). Läuft Malware auf dem entfernten Host, kann sie den Prompt lokal beim Nutzer auslösen.

Ergänzend beschreibt das Paper den Passkey Detour Attack: Eine mit Microsoft Detours in webauthn.dll eingeklinkte Hook leitet die Zeremonie in Echtzeit um – wahlweise zum Abgreifen der Assertion, zum Unterschieben einer eigenen Challenge oder beidem gleichzeitig.

Eng verwandt ist der Angriff auf den Registrierungsprozess: Statt eine einzelne Anmeldung abzugreifen, hinterlegt ein Angreifer mit ausreichenden Rechten einen eigenen, dauerhaften Passkey im Konto des Opfers (im Paper als Shadow Passkey bezeichnet). Wie sich dieser Persistenz-Mechanismus in der Praxis ĂĽber Social Engineering und legitime Registrierungs-Flows ausnutzen lässt, zeigen die realen Kampagnen in unseren Beiträgen zu Windows-Hello-SchlĂĽsseln als Angriffsfläche und zur Passkey-Vishing-Masche gegen Microsoft 365.

Synchronisierte vs. gerätegebundene Passkeys

Ein eigenes Kapitel gilt Software-Authenticatoren. Gerätegebundene Passkeys verlassen ihre Hardware nie – der SchlĂĽssel bleibt fest im Schloss. Synchronisierte Passkeys sind eher wie Kopien Ihres HausschlĂĽssels, die Sie in einem Cloud-SchlieĂźfach ablegen, damit Sie von Handy, Tablet und Laptop aus hineinkommen. Bequem – aber die ganze Sammlung ist nur so sicher wie das Zahlenschloss am SchlieĂźfach, also das Konto-Passwort des Vaults. Das kehrt das Sicherheitsversprechen um: Ein phishing-resistentes Credential wird aus einem phishbaren Passwort abgeleitet.

Das Paper zeigt konkret, wie Exportformate zum Problem werden: KeePassXC exportiert Passkeys im Klartext (immerhin mit deutlicher Warnung), Bitwarden schreibt sie im standardmäßig unverschlüsselten JSON-Export offen heraus, und auch das aufkommende Credential Exchange Format (CXF) legt das Schlüsselmaterial offen, sobald eine Datei außerhalb des geschützten Transfers landet. Malware, die Laufwerke gezielt nach solchen Dateien durchsucht, ist leicht vorstellbar.

Die klare Empfehlung: Für hochwertige Konten – der Entra-ID-Global-Admin ist das Paradebeispiel – gehören gerätegebundene Authenticatoren her, nicht synchronisierte.

Handlungsempfehlungen fĂĽr die Praxis

Grafnetter bleibt trotz allem ausdrĂĽcklich optimistisch: Passkeys sind ein klarer Fortschritt gegenĂĽber Passwörtern, und der Umstieg sollte weitergehen. Die Botschaft ist nicht „Passkeys sind unsicher“, sondern „Passkeys allein reichen nicht“.

FĂĽr Web-Application-Entwickler:

  • Alle serverseitigen PrĂĽfungen gemäß WebAuthn-Spezifikation implementieren – inklusive Erkennung wiederverwendeter Challenges und geklonter SchlĂĽssel.
  • Challenges an die Nutzer-Session binden.
  • Bewährte WebAuthn-SDKs statt Eigenbau einsetzen.
  • Keine sensiblen Authentifizierungsdaten in Logs schreiben.

FĂĽr Pentester und Red Teamer:

  • Passkey-Implementierungen aktiv in Engagements aufnehmen.
  • Gezielt auf Replay- und Relay-Schwächen prĂĽfen.
  • Assertion-Tampering testen (UV-/UP-Flags, Signatur, Zähler).

FĂĽr IT-Administratoren:

  • Windows 11 konsequent aktuell halten.
  • In Conditional-Access-Policies nicht allein auf das Kriterium „phishing-resistente MFA“ vertrauen (siehe dazu auch unsere Analyse der identitätsbasierten Cloud-Angriffe rund um Storm-2949).
  • AusfĂĽhrung nicht autorisierter Anwendungen und Installation ungeprĂĽfter Browser-Erweiterungen unterbinden.
  • Passkey-Attestation fĂĽr hochwertige Nutzer erzwingen und gerätegebundene Authenticatoren bevorzugen.
  • WebAuthn-Nutzung durch Nicht-Browser-Anwendungen ĂĽber die Windows-Ereignisprotokolle detektieren.
  • Anwender sensibilisieren, unerwartete Passkey-Prompts nicht reflexartig zu bestätigen.

FAQ zu Passkey-Sicherheit

Sind Passkeys unsicher? Nein. Passkeys sind weiterhin deutlich sicherer als Passwörter. Die Pass-the-Passkey-Forschung zeigt Schwächen in der Implementierung (Windows 11, Entra ID, Passwort-Manager-Exporte), nicht im kryptografischen Konzept von WebAuthn selbst.

Was ist Pass-the-Passkey? Ein Sammelbegriff fĂĽr Angriffe, bei denen gĂĽltige WebAuthn-Assertions abgegriffen, weitergeleitet oder erneut abgespielt werden – analog zu Pass-the-Hash und NTLM-Relay. Ziel ist es, eine Identität zu ĂĽbernehmen, ohne den privaten SchlĂĽssel je zu besitzen.

Bin ich als Anwender betroffen? Zwei der drei Schwachstellen sind mit aktuellen Windows- und Entra-ID-Updates behoben. Das Credential-UI-Window-Handle-Spoofing bleibt offen. Der wirksamste Schutz ist Wachsamkeit bei unerwarteten Passkey-Dialogen plus eine gehärtete Endpoint-Umgebung.

Synchronisierte oder gerätegebundene Passkeys – was ist besser? FĂĽr Alltagskonten sind synchronisierte Passkeys ein guter, bequemer Kompromiss. FĂĽr privilegierte oder hochsensible Konten sollten gerätegebundene Authenticatoren (z. B. FIDO2-SicherheitsschlĂĽssel oder TPM-gestĂĽtztes Windows Hello) mit erzwungener Attestation verwendet werden.

Reicht „phishing-resistente MFA“ in Conditional-Access-Policies als Schutz? Nicht allein. Die Forschung zeigt, dass sich dieses Kriterium unter bestimmten Bedingungen erfĂĽllen lässt, obwohl die Identität kompromittiert wurde. Es sollte Teil eines mehrschichtigen Konzepts sein.

WeiterfĂĽhrende Artikel auf diesem Blog

Fazit

Die Pass-the-Passkey-Reihe ist ein Lehrstück dafür, dass Sicherheitsversprechen an der Umsetzung hängen. WebAuthn ist kryptografisch solide – aber ausgelassene Server-Prüfungen, ein zu geschwätziges Event Log und ein nicht validiertes Fenster-Handle reichen, um phishing-resistente MFA praktisch zu umgehen. Wer Passkeys einführt (und das sollte man), plant serverseitige Konformität, Endpoint-Härtung und Monitoring von Anfang an mit ein. Für die wirklich kritischen Identitäten führt an gerätegebundenen Authenticatoren mit Attestation kaum ein Weg vorbei.


Quelle: Michael Grafnetter, „Pass-the-Passkey Family of Attacks“, SpecterOps / Black Hat USA 2026. Stand der Angaben: White Paper Version 1.0 vom 17. Juli 2026 – Microsoft kann seither weitere Mitigationen ausgerollt haben.

KerberLoss und ResetNightmare: Wie unsichtbare Unicode-Zeichen Active Directory aushebeln

Stand: 7. August 2026 – beide Schwachstellen sind gepatcht (März bzw. April 2026)

Kurzfassung: Auf der Black Hat USA 2026 hat Semperis-Researcher Shai Laron zwei Active-Directory-Schwachstellen offengelegt, die er bereits Ende 2025 an Microsoft gemeldet hatte. KerberLoss (CVE-2026-25177, CVSS 8.8) und ResetNightmare (CVE-2026-27912, CVSS 8.0) nutzen beide dasselbe Grundmuster: unsichtbare Unicode-Zeichen bringen Domänencontroller dazu, zwei unterschiedliche Objekte fĂĽr dasselbe zu halten. Ergebnis: Kerberos-Downgrade auf NTLM, Denial of Service – und im schlimmsten Fall vollständige DomänenĂĽbernahme. Microsoft hat beide LĂĽcken geschlossen. Wer seine Domänencontroller auf einem Cumulative Update ab April 2026 hält, ist geschĂĽtzt. Wer nicht, hat ein akutes Problem: Die technischen Details und ein PoC sind jetzt öffentlich.


Warum Active Directory hier so empfindlich ist

Seit Windows 2000 ist Kerberos das Standardprotokoll für die Authentifizierung innerhalb einer AD-Domäne. Es übernimmt die sichere Authentifizierung von Benutzern und Computern, stellt kryptografische Tickets aus, ermöglicht Single Sign-on und vermeidet die Übertragung von Kennwörtern über das Netz.

Damit das funktioniert, muss der Domänencontroller Identitäten eindeutig auflösen können. Genau an dieser Stelle setzen beide Schwachstellen an – nicht an der Kryptografie.

Eine wichtige Präzisierung, die in vielen Meldungen untergeht: Der eigentliche Fehler liegt nicht im Kerberos-Protokoll selbst, sondern in der Namensvalidierung von Active Directory Domain Services. Das NVD ordnet CVE-2026-25177 der Kategorie CWE-641 zu – „improper restriction of names for files and other resources“. Kerberos ist der Weg, ĂĽber den sich der Fehler auswirkt.

Das gemeinsame Grundmuster: Identity Confusion

Laron ging der Frage nach, welche Unicode-Zeichen in AD-Objektnamen zulässig sind, dabei aber unsichtbar bleiben. Das Ergebnis: Es existieren Zeichen, die serverseitig durch die LDAP-Verarbeitung rutschen und dazu führen, dass zwei Werte optisch identisch, logisch aber verschieden sind. Prüfungen auf Eindeutigkeit greifen damit ins Leere.

Aus dieser einen Beobachtung entstehen zwei Angriffe.

KerberLoss (CVE-2026-25177): kollidierende SPNs

Service Principal Names identifizieren Dienstinstanzen gegenĂĽber Kerberos – etwa cifs fĂĽr SMB-Freigaben, TERMSRV fĂĽr RDP, dazu LDAP und HTTP. SPNs mĂĽssen domänenweit eindeutig sein, sonst kann Kerberos ein Ticket nicht dem richtigen Dienstkonto zuordnen.

Über eingeschleuste unsichtbare Zeichen lässt sich diese Eindeutigkeitsprüfung umgehen und ein kollidierender SPN registrieren. Die Folgen gestaffelt:

  • Kerberos-Downgrade: Der DC kann den SPN nicht sauber auflösen, die Kerberos-Authentifizierung schlägt fehl, Clients fallen auf NTLM zurĂĽck.
  • Denial of Service: Betroffene Dienste sind nicht mehr per Kerberos erreichbar.
  • Rechteausweitung: Microsoft stuft die LĂĽcke als Elevation of Privilege ein.

Bewertung durch Microsoft: Wichtig, CVSS v3.1 8.8, Vektor AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H. Also netzwerkbasiert, geringe Privilegien nötig, keine Nutzerinteraktion, hohe Auswirkung auf Vertraulichkeit, Integrität und VerfĂĽgbarkeit.

Warum der NTLM-Fallback der eigentliche Hebel ist: NTLM wird aus Kompatibilitätsgründen weiterhin unterstützt, ist aber seit Jahren Ziel von NTLM-Relay- und Pass-the-Hash-Angriffen. Ein erzwungener Downgrade entfaltet seine Wirkung erst dann, wenn NTLM in der Umgebung überhaupt noch verfügbar ist.

ResetNightmare (CVE-2026-27912): UPN gegen sAMAccountName

Die zweite Schwachstelle ist die kritischere. Hier wird einem kontrollierten Objekt ein UserPrincipalName zugewiesen, der dem sAMAccountName eines anderen – beliebigen – Kontos entspricht. Der DC verwechselt daraufhin die Identitäten, was bis zur Übernahme von Domain-Admin-Konten führt.

Was ein Angreifer dafĂĽr braucht:

  1. GenericWrite-Berechtigungen auf ein beliebiges Benutzer- oder Computerobjekt der Domäne – oder die Möglichkeit, solche Objekte anzulegen (ohne Rückgriff auf MachineAccountQuota).
  2. Ein Zielkonto, dessen Passwort ausreichend alt ist. Da die Minimum Password Age in AD standardmäßig bei einem Tag liegt, ist diese Bedingung in der Praxis fast immer erfüllt.

Punkt 1 ist die entscheidende Einschränkung – und zugleich der Grund, warum die Lücke in vielen gewachsenen Umgebungen trotzdem trägt: Delegierte Schreibrechte auf OUs, Helpdesk-Gruppen mit zu weiten ACLs und historisch vergebene GenericWrite-Rechte sind eher die Regel als die Ausnahme.

Microsoft führt die Lücke als Privilege-Escalation in Windows Kerberos mit CVSS 8.0. In der Advisory-Beschreibung ist von einer fehlerhaften Autorisierung bei der Prüfung von Kerberos-Service-Ticket-Anfragen die Rede, über die ein authentifizierter Angreifer Sicherheitsprüfungen umgehen und bis zu Domain-Admin-Rechten aufsteigen kann. Semperis beschreibt denselben Sachverhalt konkreter aus Angreifersicht – über den kollidierenden UPN.

Bemerkenswert ist die Fehlerklasse: kein Speicherfehler, kein Buffer Overflow, sondern ein Logikfehler im Identitäts-Handling. Solche Schwachstellen umgehen bestehende Schutzmechanismen, ohne dass Schadcode auf einem Domänencontroller ausgeführt werden muss – klassische EDR-Erkennung greift hier nicht.

Zeitleiste und Patch-Status

KerberLossResetNightmare
CVECVE-2026-25177CVE-2026-27912
An MSRC gemeldet26.11.202517.12.2025
Von MSRC bestätigt17.01.202609.01.2026
Patch verfĂĽgbar10.03.2026 (Patchday)14.04.2026 (Patchday)
Microsoft-KategorieActive Directory Domain Services, Elevation of PrivilegeWindows Kerberos, Elevation of Privilege
CVSS v3.18.8 (AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H)8.0
Betroffenalle unterstĂĽtzten Windows-Server-Versionen in der DC-Rolle – die exakte Produkt- und KB-Liste steht im MSRC Update Guide unter „Security Updates“dito

Die Offenlegung auf der Black Hat USA 2026 (4.–6. August, Mandalay Bay, Las Vegas) erfolgte damit koordiniert und rund vier Monate nach dem letzten Patch.

Konkrete MaĂźnahmen

Priorität 1 – Patchstand der Domänencontroller prĂĽfen. Beide Fehler liegen serverseitig: KerberLoss in AD DS, ResetNightmare im Kerberos-KDC. Entscheidend ist damit ausschlieĂźlich der Patchstand der DCs, nicht der von Member-Servern oder Clients.

Da Windows-Updates kumulativ sind, deckt jedes Cumulative Update ab dem 14. April 2026 beide CVEs ab – der März-Fix ist darin enthalten. Prüfen Sie explizit auch selten gepatchte DCs in Außenstellen, DR-Standorten und RODCs.

Eine praktische Falle: Nicht jedes April-Update ist das richtige. KB5082123 stammt zwar aus dem April 2026, behebt CVE-2026-25177 aber nicht – es adressiert die auslaufenden Secure-Boot-Zertifikate. Wer nur dieses Paket eingespielt hat, bleibt exponiert. Verifizieren Sie den Build-Stand pro DC gegen die im MSRC Update Guide gelistete KB, statt sich auf „im April gepatcht“ zu verlassen.

Sonderfall Altsysteme: Windows Server 2012 und 2012 R2 erhalten Updates nur noch bei aktivem ESU-Vertrag, und dieses Programm endet im Herbst 2026. DCs auf nicht mehr unterstĂĽtzten Versionen bekommen keinen Fix – dort bleibt nur die Härtung der Berechtigungen, und mittelfristig die Migration.

Priorität 2 – Erkennung einrichten. Ohne spezialisiertes Tooling fĂĽhrt der Weg ĂĽber SACLs zur Ăśberwachung von AD-Objektänderungen. Ist die SACL konfiguriert, zeigt Event ID 5136 („A directory service object was modified“) im Security-Log der DCs die relevanten Ă„nderungen:

  • KerberLoss: HinzufĂĽgen eines ServicePrincipalName, der mit einem bestehenden kollidiert.
  • ResetNightmare: HinzufĂĽgen eines UserPrincipalName, der dem sAMAccountName eines anderen Kontos entspricht.

Ergänzend: Event ID 11 im System-Log meldet erkannte doppelte SPNs; setspn -X findet Kollisionen im Bestand.

Priorität 3 – Angriffsfläche verkleinern.

  • Nicht-Standard-Berechtigungen auf Benutzer- und Computerobjekten inventarisieren, insbesondere GenericWrite und Write-Property. Least Privilege macht beide Angriffe deutlich aufwendiger.
  • MachineAccountQuota auf 0 setzen und Computerkonten kontrolliert ĂĽber delegierte Prozesse anlegen.
  • NTLM reduzieren oder abschalten, wo möglich – erst per Audit-Modus messen, dann blockieren. Ein Kerberos-Downgrade ins Leere läuft, wenn NTLM nicht mehr akzeptiert wird.
  • Tiering und Privileged Access Workstations fĂĽr administrative Konten konsequent umsetzen.
  • AD regelmäßig auf Fehlkonfigurationen prĂĽfen – Werkzeuge wie Purple Knight oder PingCastle liefern einen belastbaren Ausgangsbefund.

Einordnung

Der eigentliche Lerneffekt liegt nicht in den beiden CVEs, sondern im Muster. Angreifer verlagern ihren Fokus seit Jahren von Endpunkten und Servern hin zu Identitäten, Authentifizierungsprotokollen, Vertrauensbeziehungen, Active Directory und Entra ID. Ein Browser-Bug liefert Codeausführung auf einem Endgerät. Ein Fehler in der Identitätsschicht verändert dagegen, wie Vertrauen in der gesamten Umgebung aufgelöst wird.

Beide Schwachstellen zeigen außerdem, wie wenig es dafür braucht: kein Exploit-Code, kein Speicherfehler, sondern ein Zeichen, das niemand sieht. Für Unternehmen heißt das, Active Directory nicht als Verzeichnisdienst zu betrachten, sondern als geschäftskritische Sicherheitskomponente mit eigenem Monitoring, eigenem Patch-SLA und eigenem Berechtigungskonzept.

Quellen

  • Semperis Security Research (Shai Laron): Identity Crisis: Novel Vulnerabilities Leading to Kerberos Downgrade, DoS, and Full Domain Takeover – semperis.com/blog
  • Black Hat USA 2026, Briefing vom August 2026, Mandalay Bay Convention Center, Las Vegas
  • Microsoft Security Response Center, Update Guide: CVE-2026-25177 (Patchday 10.03.2026) und CVE-2026-27912 (Patchday 14.04.2026) – dort auch die maĂźgebliche Liste betroffener Produkte und KB-Nummern
  • NVD: CVE-2026-25177 (CVSS v3.1 8.8, CWE-641), veröffentlicht 10.03.2026, CPE-Anreicherung 13.03.2026

Wenn passwortlose Authentifizierung zur Angriffsfläche wird: Was wir aus „Borrowing Windows Hello Keys“ lernen können

Passwortlose Authentifizierung gilt als einer der wichtigsten Fortschritte der letzten Jahre. Technologien wie Windows Hello for Business (WHfB) und FIDO2-Passkeys schĂĽtzen Benutzer vor Phishing, Credential Stuffing und vielen klassischen Passwortangriffen.

Die aktuelle Forschung von Security-Researcher Dirk-jan Mollema zeigt jedoch eindrucksvoll: Nicht immer ist die Kryptographie das schwächste Glied – häufig sind es die Identitäts- und Provisionierungsprozesse.

Windows Hello und FIDO2 – sicher, aber unterschiedlich

Windows Hello for Business und FIDO2 basieren beide auf asymmetrischer Kryptographie.

Statt eines Passworts existiert ein SchlĂĽsselpaar:

  • Der private SchlĂĽssel verbleibt auf dem Gerät.
  • Der öffentliche SchlĂĽssel wird beim Identitätsanbieter registriert.
  • Die Anmeldung erfolgt ĂĽber eine kryptographische Signatur statt ĂĽber ein Passwort.

Dennoch unterscheiden sich beide Technologien:

Windows Hello for Business ist eng mit Microsoft Entra ID, der Geräteidentität und dem Primary Refresh Token (PRT) verzahnt. Es dient nicht nur der Anmeldung am Gerät, sondern auch als Grundlage für Single Sign-on innerhalb der Microsoft-Welt.

FIDO2-Passkeys hingegen folgen dem offenen WebAuthn-/CTAP2-Standard und können auf Hardware-Sicherheitsschlüsseln, Smartphones oder Plattformen wie Windows, Android oder iOS gespeichert werden.

Beide gelten weiterhin als phishing-resistent. Genau diese Aussage wird durch die Forschung auch nicht widerlegt.

Der Angriff richtet sich nicht gegen die Kryptographie

Der Titel „Borrowing Windows Hello Keys“ ist bewusst provokant gewählt.

Tatsächlich werden keine TPM-geschützten Schlüssel ausgelesen oder gestohlen.

Auch die Kryptographie von Windows Hello oder FIDO2 wird nicht gebrochen.

Stattdessen nutzt der Angriff die Möglichkeit aus, einen neuen Authentifizierungsschlüssel im Namen eines Benutzers zu registrieren.

Damit verschiebt sich die Angriffsfläche von der eigentlichen Authentifizierung hin zur Identitätsverwaltung.

Die SchlĂĽsselrolle des Primary Refresh Tokens

Im Mittelpunkt steht der Primary Refresh Token (PRT).

Ein PRT ist weit mehr als ein gewöhnlicher OAuth-Refresh-Token. Er bildet die Vertrauensbasis für:

  • Single Sign-on
  • Gerätezustand
  • Windows Hello for Business
  • Tokenanforderungen gegenĂĽber Microsoft Entra ID

Kann ein Angreifer unter geeigneten Voraussetzungen einen gĂĽltigen PRT oder einen vergleichbaren Vertrauensstatus erlangen, lassen sich Microsoft-interne Registrierungsprozesse nutzen, um neue AuthentifizierungsschlĂĽssel zu hinterlegen.

Genau darin liegt die eigentliche Erkenntnis der Forschung.

Warum “Borrowing” treffender ist als “Stealing”

Der Begriff „Borrowing“ beschreibt den Angriff deutlich besser als „Stealing“.

Der ursprüngliche Windows-Hello-Schlüssel bleibt unverändert auf dem Gerät des Benutzers gespeichert.

Stattdessen registriert der Angreifer einen zusätzlichen Schlüssel für dasselbe Benutzerkonto.

Der legitime Benutzer kann sich weiterhin anmelden.

Gleichzeitig besitzt nun aber auch der Angreifer einen gĂĽltigen kryptographischen Nachweis fĂĽr dieses Konto.

Aus Sicht von Microsoft Entra ID handelt es sich um einen legitim registrierten AuthentifizierungsschlĂĽssel.

Betrifft das auch FIDO2?

Hier lohnt sich eine differenzierte Betrachtung.

Der Angriff bricht nicht den FIDO2-Standard und kompromittiert auch keine bereits registrierten Hardware-SicherheitsschlĂĽssel.

Ein YubiKey oder ein anderer FIDO2-Token lässt sich dadurch weder klonen noch auslesen.

Allerdings zeigt die Forschung, dass nicht die Authentifizierung selbst, sondern der Registrierungsprozess neuer Credentials zum Angriffsziel werden kann.

Je nachdem, welche Microsoft-Authentifizierungsmethode verwendet wird – Windows Hello for Business oder Entra-Passkeys auf Basis von FIDO2 –, können ähnliche Provisionierungsmechanismen betroffen sein.

Die eigentliche Schwachstelle liegt also nicht im kryptographischen Verfahren, sondern in den Prozessen, mit denen neue Vertrauensbeziehungen geschaffen werden.

Warum das fĂĽr Unternehmen relevant ist

Viele Organisationen konzentrieren sich verständlicherweise auf den Schutz der Endgeräte:

  • TPM
  • Secure Boot
  • Biometrie
  • FIDO2
  • Multifaktor-Authentifizierung

Diese SchutzmaĂźnahmen bleiben wichtig.

Die Forschung macht jedoch deutlich, dass ebenso viel Aufmerksamkeit auf die Identitätsplattform gelegt werden muss.

Wer neue Geräte oder Authentifizierungsschlüssel registrieren darf, welche Token hierfür verwendet werden und wie diese Vorgänge überwacht werden, ist mindestens genauso entscheidend.

Empfehlungen fĂĽr Administratoren

Unternehmen sollten insbesondere folgende Bereiche ĂĽberprĂĽfen:

  • Conditional-Access-Richtlinien konsequent einsetzen.
  • Registrierungen neuer Geräte ĂĽberwachen.
  • Neue Windows-Hello- und Passkey-Registrierungen protokollieren.
  • Aktivitäten rund um Primary Refresh Tokens beobachten.
  • Microsoft Defender for Identity und Microsoft Entra Audit Logs aktiv auswerten.
  • Registrierungsprozesse regelmäßig ĂĽberprĂĽfen und unnötige Berechtigungen entfernen.

Fazit

Die Forschung von Dirk-jan Mollema zeigt keine Schwäche in Windows Hello oder FIDO2 selbst.

Stattdessen macht sie deutlich, dass moderne passwortlose Authentifizierung nur so sicher ist wie die Prozesse, mit denen neue AuthentifizierungsschlĂĽssel registriert und Vertrauensbeziehungen aufgebaut werden.

Für Unternehmen bedeutet das: TPM, Biometrie und FIDO2 bleiben zentrale Sicherheitsbausteine. Gleichzeitig müssen aber auch Identitätsplattformen wie Microsoft Entra ID, Primary Refresh Tokens und die Registrierung neuer Credentials genauso sorgfältig geschützt und überwacht werden.

Passwortlose Authentifizierung ist damit keineswegs unsicher – sie erfordert lediglich einen erweiterten Blick auf die gesamte Vertrauenskette.

Quellen und weiterfĂĽhrende Informationen

Die in diesem Artikel beschriebenen Erkenntnisse basieren auf der Forschung von Dirk-jan Mollema, einem renommierten Security Researcher im Bereich Microsoft Entra ID, Active Directory und Identity Security.

Originalartikel:

Weitere Informationen:

  • Microsoft Learn: Windows Hello for Business
  • Microsoft Learn: Microsoft Entra Passkeys (FIDO2)
  • Microsoft Learn: Primary Refresh Tokens (PRT)

EWS-Abschaltung in Exchange Online: Was Unternehmen jetzt vorbereiten sollten

Microsoft beendet die Exchange Web Services in Exchange Online. Am 1. Oktober 2026 beginnt die technische Durchsetzung, am 1. April 2027 wird EWS endgĂĽltig abgeschaltet.

Der entscheidende Termin liegt jedoch früher: Wer bis Ende August 2026 eine geprüfte Zulassungsliste konfiguriert und EWSEnabled auf True setzt, wird von der automatischen Abschaltung am 1. Oktober ausgenommen. Wer die Frist verstreichen lässt, gibt die Kontrolle über den Zeitpunkt aus der Hand.

Für Unternehmen bedeutet das: bestehende Anwendungen, Integrationen und Dienste mit EWS-Zugriff müssen jetzt identifiziert und bewertet werden. Andernfalls können geschäftskritische Lösungen ab Oktober 2026 unerwartet den Zugriff auf Exchange Online verlieren.

Mit EWSAllowedAppIDs steht seit Sommer 2026 die passende Konfigurationsmöglichkeit bereit. Sie ermöglicht es Administratoren, gezielt festzulegen, welche Anwendungen EWS vorübergehend weiterhin verwenden dürfen.

Ein wichtiger Hinweis zum Geltungsbereich: Die Abschaltung betrifft ausschließlich Exchange Online. Exchange Server in lokalen Installationen ist nicht betroffen und behält EWS unverändert.

Warum die EWS-Abschaltung relevant ist

EWS wird seit fast zwanzig Jahren für den Zugriff auf Exchange-Daten eingesetzt. Dazu gehören unter anderem Postfächer, Kalender, Kontakte und weitere Exchange-Funktionen.

In vielen Umgebungen wird EWS noch durch ältere Anwendungen, Archivlösungen, Backup-Produkte, Workflow-Systeme oder individuelle Integrationen verwendet. Häufig sind diese Abhängigkeiten nicht vollständig dokumentiert.

Genau darin liegt das Risiko. Eine Anwendung kann technisch unauffällig funktionieren und dennoch von EWS abhängig sein. Wird der Zugriff im Rahmen der Abschaltung blockiert, fällt die Abhängigkeit möglicherweise erst durch eine Störung auf.

Unternehmen sollten daher nicht bis 2027 warten. Die ersten konkreten Auswirkungen können bereits ab Oktober 2026 auftreten — und die Vorbereitungsfrist endet noch früher.

Die wichtigsten Termine im Ăśberblick

TerminWas passiert
Juni 2026EWSAllowedAppIDs wird ausgerollt und kann konfiguriert werden
Ende August 2026Letzte Frist: Allow List konfigurieren und EWSEnabled=True setzen, um von der Umstellung am 1. Oktober ausgenommen zu werden
September 2026Microsoft befüllt Allow Lists automatisch für Mandanten, die selbst keine erstellt haben — auf Basis der erkannten Nutzung
1. Oktober 2026Beginn der technischen Durchsetzung. Mandanten mit EWSEnabled=Null werden auf False umgestellt, EWS wird blockiert
1. April 2027EndgĂĽltige Abschaltung. Die Steuerung ĂĽber EWSEnabled wird Administratoren entzogen. Keine Ausnahmen

Die automatische Befüllung durch Microsoft im September ist ausdrücklich kein Ersatz für eigene Arbeit. Microsoft übernimmt keine Verantwortung für die Richtigkeit der Liste, und es können Anwendungen enthalten sein, die man gar nicht zulassen möchte. Die Verantwortung für den Inhalt bleibt beim Administrator.

Sollte die August-Frist verpasst werden, ist die Lage nicht aussichtslos: EWS lässt sich nach dem 1. Oktober durch Setzen von EWSEnabled=True wieder aktivieren. Dabei kommt es allerdings zu einer Serviceunterbrechung, und diese Option besteht nur bis zum 1. April 2027.

Was ist EWSAllowedAppIDs?

EWSAllowedAppIDs ist eine mandantenweite Zulassungsliste fĂĽr Anwendungs-IDs aus Microsoft Entra ID.

Administratoren können damit festlegen, welche Anwendungen weiterhin über EWS auf Exchange Online zugreifen dürfen. Anwendungen, die nicht in dieser Liste enthalten sind, werden ab Beginn der Durchsetzung blockiert.

Die Funktion unterstützt Unternehmen in drei Bereichen. Sie hilft dabei, vorhandene EWS-Abhängigkeiten sichtbar zu machen, sie begrenzt den Zugriff auf ausdrücklich genehmigte Anwendungen, und sie reduziert das Risiko ungeplanter Ausfälle während der Abschaltungsphase.

Abgrenzung zur bestehenden EwsAllowList

Wichtig ist die Unterscheidung von der EwsAllowList, die Exchange schon seit vielen Jahren kennt. Diese arbeitet auf Basis des User-Agent-Strings, also einer Textkennung im HTTP-Header, die sich leicht fälschen lässt. EWSAllowedAppIDs stützt sich dagegen auf die in Entra ID registrierte Anwendungs-ID und ist damit deutlich belastbarer.

Beide Mechanismen können parallel wirksam sein. Eine Anwendung muss beide Prüfungen bestehen, um Zugriff zu erhalten, wobei die neue AppID-Liste Vorrang hat. Wer bereits eine EwsApplicationAccessPolicy konfiguriert hat, sollte diese Konstellation vor der Umstellung gezielt prüfen.

Geltungsbereich des Parameters

EWSAllowedAppIDs wirkt ausschlieĂźlich auf direkte EWS-Verbindungen ĂĽber SOAP. Anfragen ĂĽber Microsoft Graph oder den REST-Endpunkt sind davon nicht betroffen.

Was ändert sich ab Oktober 2026?

Verhalten vor Oktober 2026

Das aktuelle Verhalten ist bewusst durchlässig gestaltet, damit Administratoren die Konfiguration testen können, ohne den Produktivbetrieb zu gefährden.

  • Ist EWSEnabled nicht konfiguriert (Null), wird der gesamte EWS-Datenverkehr zugelassen. Eine konfigurierte Zulassungsliste hat in diesem Fall keinerlei Wirkung.
  • Ist EWSEnabled auf True gesetzt und keine Zulassungsliste vorhanden, wird ebenfalls der gesamte EWS-Datenverkehr zugelassen.
  • Ist EWSEnabled auf True gesetzt und eine Zulassungsliste konfiguriert, sind grundsätzlich nur die eingetragenen Anwendungen vorgesehen. Die Durchsetzung ist in dieser Phase jedoch noch nicht vollständig scharf geschaltet.
  • Ist EWSEnabled auf False gesetzt, wird EWS vollständig blockiert.

Verhalten ab Oktober 2026

  • Ist EWSEnabled auf True gesetzt, aber keine Zulassungsliste konfiguriert, wird der gesamte EWS-Datenverkehr blockiert.
  • Ist EWSEnabled auf True gesetzt und eine Zulassungsliste vorhanden, dĂĽrfen ausschlieĂźlich die enthaltenen Anwendungen EWS verwenden.
  • Ist EWSEnabled auf False gesetzt, bleibt EWS vollständig blockiert.
  • Bei Mandanten, deren EWSEnabled am 1. Oktober 2026 noch auf Null steht, wird der Wert im Rahmen des stufenweisen Rollouts auf False geändert. Damit wird EWS fĂĽr alle Anwendungen des Mandanten blockiert.

Die wichtigste Änderung lautet daher:

EWSEnabled=True reicht ab Oktober 2026 nicht mehr aus, um EWS-Zugriff allgemein zu erlauben. Aus einer Konfiguration, die heute „alles erlauben“ bedeutet, wird dann „nichts erlauben“.

Unternehmen, die EWS nach diesem Zeitpunkt weiterhin benötigen, müssen eine vollständige und geprüfte EWSAllowedAppIDs-Liste konfigurieren.

Scream Tests: Störungen vor dem eigentlichen Stichtag

Microsoft hat angekündigt, vor der endgültigen Abschaltung sogenannte Scream Tests durchführen zu können. Dabei wird EWS für kurze Zeiträume deaktiviert und anschließend wieder aktiviert, um versteckte Abhängigkeiten sichtbar zu machen.

FĂĽr Unternehmen ist das ein weiteres Argument fĂĽr frĂĽhzeitiges Handeln: Wer EWSEnabled bereits jetzt auf True setzt, ist von diesen Tests nicht betroffen.

Welche Unternehmen sind betroffen?

Betroffen sind grundsätzlich alle Organisationen, die Exchange Online einsetzen und Anwendungen oder Dienste mit EWS-Zugriff betreiben.

Dazu zählen häufig:

  • Archivierungslösungen
  • Backup-Anwendungen
  • Kalender- und Terminlösungen
  • Workflow-Systeme
  • CRM- und ERP-Integrationen
  • Individuell entwickelte Anwendungen und Skripte
  • Ă„ltere Microsoft-365-Integrationen
  • Multifunktionsgeräte und Raumbuchungssysteme

Auch Microsoft-Erstanbieter-Anwendungen können weiterhin EWS verwenden. Microsoft nennt hier ausdrücklich Beispiele wie Office-Clients oder Power Query für Excel. Werden sie im EWS-Nutzungsbericht angezeigt und weiterhin benötigt, müssen auch deren Anwendungs-IDs in die Liste aufgenommen werden.

Verantwortlich fĂĽr die Vorbereitung sind nicht nur Exchange-Administratoren. Ebenso eingebunden werden sollten Application Owner, Software-Hersteller, interne Entwickler, Betriebsteams und externe Dienstleister.

Schritt 1: EWS-Nutzung erfassen

Der erste Schritt besteht darin, alle aktiven EWS-Abhängigkeiten im Mandanten zu identifizieren. Dafür stehen mehrere Quellen zur Verfügung:

  • Der EWS-Nutzungsbericht im Microsoft 365 Admin Center
  • Die monatlichen Message-Center-Beiträge, in denen Microsoft mandantenspezifische Nutzungszusammenfassungen bereitstellt
  • Die Anmeldeprotokolle in Microsoft Entra ID, gefiltert auf EWS-Aktivität
  • Die von Microsoft veröffentlichten Skripte aus dem Beitrag „Notes From the Field: Finding and Remediating EWS App Usage Before Retirement“

Die Nutzungsberichte liefern Anwendungs-IDs, aber nicht immer verständliche Namen. Zur Auflösung eignet sich das Microsoft Graph PowerShell-Modul:

powershell

Get-MgServicePrincipal -Filter "appId eq '11111111-2222-3333-4444-555555555555'" |
    Select-Object DisplayName, AppId

Einzelne IDs gehören zu internen Microsoft-Komponenten und lassen sich darüber nicht immer sinnvoll auflösen. Microsoft pflegt eine Referenzliste der Erstanbieter-Anwendungs-IDs, die in diesen Fällen weiterhilft.

FĂĽr jede gefundene Anwendung sollten mindestens folgende Fragen beantwortet werden:

  • Wer ist fĂĽr die Anwendung verantwortlich?
  • Welche Geschäftsprozesse hängen von ihr ab?
  • Welche Funktionen werden ĂĽber EWS genutzt?
  • Ist die Anwendung weiterhin erforderlich?
  • Gibt es bereits eine Version mit Microsoft-Graph-UnterstĂĽtzung?
  • Ist eine Migration geplant?

Ohne diese Zuordnung besteht die Gefahr, Anwendungen vorschnell zuzulassen oder kritische Abhängigkeiten zu übersehen.

Schritt 2: Anwendungen bewerten

Nicht jede EWS-Anwendung sollte automatisch in die Zulassungsliste aufgenommen werden.

Zunächst sollte geprüft werden, ob die Anwendung noch benötigt wird. Anschließend ist zu klären, ob eine aktuelle Version oder eine alternative Lösung verfügbar ist, die Microsoft Graph verwendet.

Microsoft Graph ist für die meisten Exchange- und Microsoft-365-Szenarien die strategisch vorgesehene Schnittstelle. Für einzelne administrative Aufgaben kommen alternativ die Exchange Online Admin API oder Exchange Online PowerShell in Frage. EWSAllowedAppIDs sollte in keinem Fall als dauerhafte Zukunftslösung verstanden werden.

Die Zulassungsliste schafft vor allem Zeit für eine kontrollierte Migration. Sie verhindert kurzfristige Ausfälle, ersetzt aber nicht die Modernisierung bestehender Integrationen.

Ein besonderer Hinweis zu Herstellern: Ein Software-Hersteller, der lediglich empfiehlt, seine Anwendungs-ID auf die Liste zu setzen, hat damit noch keine Migrationsperspektive geliefert. Ein tragfähiger Plan umfasst einen konkreten Migrationspfad, betroffene Produktversionen, benötigte Graph-Berechtigungen und dokumentierte Funktionslücken. Fehlt das bei einer geschäftskritischen Anwendung, sollte jetzt eskaliert werden — nicht erst während einer von Microsoft gesteuerten Abschaltungswelle.

Schritt 3: EWSAllowedAppIDs konfigurieren

Alle Anwendungen, die vorĂĽbergehend weiterhin EWS verwenden mĂĽssen, werden mit ihrer Anwendungs-ID in EWSAllowedAppIDs eingetragen.

Ein zentraler Punkt vorab: Die Zulassungsliste ist wirkungslos, solange EWSEnabled nicht auf True gesetzt ist. Bei EWSEnabled=Null hat der Parameter keinerlei Effekt. Beide Einstellungen gehören daher zusammen.

Die einfachste Variante, wenn die vollständige Liste bereits bekannt ist:

powershell

Set-OrganizationConfig -EwsEnabled $true `
    -EwsAllowedAppIDs "11111111-2222-3333-4444-555555555555,aaaaaaaa-bbbb-cccc-dddd-eeeeeeeeeeee"

Dabei ist ein wichtiger Punkt zu beachten:

Eine Änderung an EWSAllowedAppIDs ersetzt die vorhandene Liste vollständig. Es gibt keine Operation zum einzelnen Hinzufügen oder Entfernen. Wird eine bestehende ID versehentlich weggelassen, verliert die zugehörige Anwendung den Zugriff auf EWS.

Für Ergänzungen ist deshalb immer das Muster Auslesen, Ändern, Zurückschreiben erforderlich:

powershell

# Neue Anwendungs-ID, die ergänzt werden soll
$neueAppId = "22222222-3333-4444-5555-666666666666"

# Bestehende Liste auslesen
$aktuell = (Get-OrganizationConfig -RetrieveEwsOperationAccessPolicy |
    Select-Object -ExpandProperty EwsAllowedAppIDs)

# In Einzelwerte zerlegen (leere Liste, falls noch nichts gesetzt ist)
if ([string]::IsNullOrWhiteSpace($aktuell)) {
    $bestehend = @()
} else {
    $bestehend = $aktuell -split "," | ForEach-Object { $_.Trim() }
}

# Nur ergänzen, wenn die ID noch nicht enthalten ist
if ($bestehend -notcontains $neueAppId) {
    $bestehend += $neueAppId
    Write-Host "$neueAppId wurde ergaenzt"
} else {
    Write-Host "$neueAppId ist bereits enthalten"
}

# Vollständige Liste zurückschreiben
Set-OrganizationConfig -EwsAllowedAppIDs ($bestehend -join ",")

Vor jeder Änderung sollte die aktuelle Konfiguration ausgelesen, exportiert und dokumentiert werden. Die Zulassungsliste ist eher wie ein Regelwerk einer Firewall oder eine Conditional-Access-Richtlinie zu behandeln als wie eine beiläufige Exchange-Einstellung — inklusive Change-Prozess und Freigabe.

Soll die Einschränkung nach Anwendungs-ID vollständig aufgehoben werden, wird der Parameter auf $null gesetzt. Zu beachten ist, dass genau diese Konfiguration ab Oktober 2026 in Kombination mit EWSEnabled=True zu einer vollständigen Blockade führt.

Als Alternative zur PowerShell-Konfiguration lässt sich die Einstellung auch über den Baseline Security Mode verwalten.

Schritt 4: Konfiguration kontrollieren

Die konfigurierte Zulassungsliste lässt sich über Exchange Online PowerShell abrufen:

powershell

Get-OrganizationConfig -RetrieveEwsOperationAccessPolicy | Format-List EwsAllowedAppIDs

Der Parameter RetrieveEwsOperationAccessPolicy ist zwingend erforderlich. Die Liste wird aus Performancegründen nur geladen, wenn sie ausdrücklich angefordert wird. Ohne diesen Parameter erscheint das Feld leer, obwohl eine Konfiguration vorhanden ist — eine häufige Fehlerquelle bei der Prüfung.

Ergänzend sollte auch der zugehörige Schalter kontrolliert werden:

powershell

Get-OrganizationConfig | Format-List EwsEnabled, EwsApplicationAccessPolicy, EwsAllowList, EwsBlockList

Ein leerer Wert bei EwsEnabled bedeutet Null und damit die Standardkonfiguration, die im Oktober automatisch auf False umgestellt wird.

Schritt 5: Zugriff testen

Nach der Konfiguration sollte jede zugelassene Anwendung technisch getestet werden.

Dabei ist eine Besonderheit der aktuellen Phase entscheidend: Ein Negativtest ist vor Oktober 2026 nicht aussagekräftig. Da das Verhalten bis dahin bewusst durchlässig bleibt, werden nicht gelistete Anwendungen noch nicht blockiert — auch dann nicht, wenn EWSEnabled auf True steht und eine Liste konfiguriert ist.

Wer daraus schließt, die Konfiguration greife nicht, konfiguriert unter Umständen unnötig nach. Wer umgekehrt daraus schließt, es sei alles in Ordnung, erlebt im Oktober eine Überraschung.

Sinnvoll ist deshalb ein zweistufiges Vorgehen:

Vor Oktober 2026: Prüfen, ob alle freigegebenen Anwendungen weiterhin funktionieren, und die Vollständigkeit der Liste gegen die Nutzungsberichte abgleichen. Der eigentliche Zweck dieser Phase ist Bestandsaufnahme, nicht Absicherung.

Ab Beginn der Durchsetzung: Prüfen, ob nicht freigegebene Anwendungen tatsächlich blockiert werden, und ob die freigegebenen Anwendungen weiterhin vollständig arbeiten.

In beiden Fällen gilt: Eine erfolgreiche Anmeldung allein bestätigt nicht, dass jede benötigte EWS-Funktion verfügbar ist. Getestet werden sollten die tatsächlichen Geschäftsprozesse — vollständige Postfachsynchronisation, Kalenderzugriffe, Berechtigungslogik, Fehlerbehandlung.

Änderungen an der Konfiguration sollten nach Möglichkeit zunächst in einem Testmandanten erprobt werden, bevor sie in der Produktion angewendet werden.

Dokumentation nicht vergessen

Die finale EWSAllowedAppIDs-Liste sollte nicht nur technisch hinterlegt, sondern auch nachvollziehbar dokumentiert werden.

FĂĽr jede Anwendung sollten mindestens folgende Informationen festgehalten werden:

  • Name der Anwendung
  • Anwendungs-ID
  • Application Owner
  • Technischer Ansprechpartner
  • Herstellerkontakt, sofern relevant
  • Verwendete EWS-Funktionen
  • Geschäftliche Relevanz
  • Geplantes Migrationsdatum
  • Zieltechnologie
  • Letzter erfolgreicher Test
  • Nächster ĂśberprĂĽfungstermin

Diese Dokumentation wird besonders wichtig, wenn mehrere Teams oder Dienstleister an der Exchange-Online-Umgebung arbeiten. Da jede Änderung die gesamte Liste überschreibt, ist ein aktueller Stand die Voraussetzung dafür, dass eine Anpassung nicht versehentlich andere Anwendungen aussperrt.

Empfehlenswert ist außerdem, die Einträge in regelmäßigem Abstand zu überprüfen. Jede Zeile auf der Liste ist eine Ausnahme mit Ablaufdatum, kein Dauerzustand.

EWSAllowedAppIDs ist keine langfristige Lösung

Die Zulassungsliste reduziert das Risiko kurzfristiger Störungen. Sie ändert jedoch nichts daran, dass EWS am 1. April 2027 vollständig außer Betrieb genommen wird. Zu diesem Zeitpunkt entfällt auch die Möglichkeit, über EWSEnabled noch einzugreifen.

Unternehmen sollten EWSAllowedAppIDs deshalb als kontrollierten Übergangsmechanismus betrachten, der maximal sechs Monate zusätzliche Zeit verschafft.

Das eigentliche Ziel bleibt die Migration auf Microsoft Graph oder eine andere unterstĂĽtzte Schnittstelle. Anwendungen ohne realistische Migrationsperspektive sollten kritisch bewertet und gegebenenfalls ersetzt werden.

Empfohlenes Vorgehen fĂĽr Unternehmen

Ein strukturiertes EWS-Projekt sollte vier Arbeitspakete umfassen:

  1. Analyse: Die tatsächliche EWS-Nutzung im Mandanten erfassen und jeder Abhängigkeit einen Verantwortlichen zuordnen.
  2. Bewertung: Anwendungen technisch und fachlich bewerten und über Migration, Ablösung oder befristete Freigabe entscheiden.
  3. Konfiguration: EWSAllowedAppIDs konfigurieren, EWSEnabled auf True setzen und die Konfiguration testen. Dieses Paket sollte bis Ende August 2026 abgeschlossen sein.
  4. Migration: Für jede verbleibende Abhängigkeit eine Migration oder Ablösung planen und umsetzen.

Besonders wichtig ist die Zusammenarbeit zwischen IT-Betrieb, Fachbereichen, Application Ownern, Entwicklern und Software-Herstellern. Die technische Analyse allein reicht häufig nicht aus, um die geschäftliche Bedeutung einer Integration zu verstehen.

Typische Risiken in Kundenumgebungen

In der Praxis treten bei solchen Umstellungen häufig ähnliche Herausforderungen auf:

  • Anwendungen sind technisch vorhanden, aber keinem verantwortlichen Team zugeordnet.
  • EWS wird durch eine ältere Softwareversion verwendet, obwohl eine aktuelle Version bereits Microsoft Graph unterstĂĽtzt.
  • Eine Integration wurde vor Jahren eingerichtet und ist nicht mehr dokumentiert.
  • Test- und Produktionsumgebungen verwenden unterschiedliche Anwendungs-IDs.
  • Eine Ă„nderung an EWSAllowedAppIDs ĂĽberschreibt versehentlich vorhandene Einträge.
  • Die Liste ist konfiguriert, EWSEnabled steht aber weiterhin auf Null — die Konfiguration ist damit wirkungslos.
  • Die Konfiguration wird ohne den Parameter RetrieveEwsOperationAccessPolicy geprĂĽft und erscheint fälschlich als leer.
  • Aus dem durchlässigen Verhalten vor Oktober wird geschlossen, die Konfiguration sei bereits wirksam.
  • Eine bestehende EwsApplicationAccessPolicy auf Basis von User Agents blockiert eine Anwendung, obwohl deren Anwendungs-ID freigegeben ist.
  • Eine Anwendung wird zugelassen, aber es existiert kein Plan fĂĽr die spätere Migration.

Diese Risiken lassen sich durch eine frĂĽhzeitige Bestandsaufnahme und eine saubere Dokumentation deutlich reduzieren.

Fazit

Die Abschaltung von EWS in Exchange Online ist keine AnkĂĽndigung mehr, sondern ein laufender Prozess mit festen Terminen.

Der wichtigste Termin ist nicht der 1. April 2027 und auch nicht der 1. Oktober 2026, sondern das Ende August 2026. Bis dahin entscheidet sich, ob ein Unternehmen die Umstellung selbst steuert oder ob Microsoft sie im Oktober ĂĽbernimmt.

Der erste Schritt ist eine vollständige Analyse der vorhandenen EWS-Nutzung. Anschließend sollten nur noch notwendige Anwendungen gezielt freigegeben, technisch getestet und mit einem konkreten Migrationsplan versehen werden.

Wer diese Arbeiten frĂĽhzeitig beginnt, reduziert das Risiko von Betriebsunterbrechungen und schafft gleichzeitig eine gute Grundlage fĂĽr die weitere Modernisierung der eigenen Microsoft-365-Landschaft.

Cookie Consent mit Real Cookie Banner