Passkeys einfach erklärt, was hinter FIDO2, WebAuthn, AAGUID und Attestation steckt

Passkeys tauchen inzwischen an immer mehr Stellen in Microsoft Entra ID auf. Gleichzeitig liest man Begriffe wie FIDO2, WebAuthn, AAGUID, Attestation, gerätegebundene Passkeys und synchronisierte Passkeys.

Wer nicht jeden Tag mit Identity Security arbeitet, kann dabei schnell den Eindruck bekommen, dass Passkeys komplizierter sind als Passwörter.

Eigentlich ist das Grundprinzip ziemlich einfach.

Ein Passwort ist ein Geheimnis, das Benutzer und Dienst kennen.

Ein Passkey funktioniert anders. Statt eines gemeinsamen Geheimnisses gibt es ein kryptografisches Schlüsselpaar, einen privaten Schlüssel und einen öffentlichen Schlüssel.

Der öffentliche Schlüssel liegt beim Dienst, beispielsweise bei Microsoft Entra ID.

Der private Schlüssel wird vom Authenticator beziehungsweise Passkey Anbieter geschützt.

Bei der Anmeldung wird der private Schlüssel nicht an Microsoft übertragen. Stattdessen beweist der Authenticator durch eine digitale Signatur, dass er über den passenden privaten Schlüssel verfügt.

Genau deshalb lohnt es sich, Passkeys einmal von Grund auf zu betrachten.

Was ist ein Passkey eigentlich?

Ein Passkey ist eine FIDO2 basierte Anmeldeinformation auf Basis asymmetrischer Kryptografie.

Bei der Registrierung entsteht ein Schlüsselpaar.

Der öffentliche Schlüssel wird beim Dienst hinterlegt.

Der private Schlüssel bleibt unter Kontrolle des Authenticators oder Passkey Anbieters.

Microsoft Entra unterstützt inzwischen sowohl gerätegebundene als auch synchronisierte Passkeys. Beide Varianten ermöglichen eine passwortlose und phishingresistente Anmeldung, unterscheiden sich aber deutlich darin, wie das Schlüsselmaterial gespeichert und verwaltet wird.

Das ist bereits der erste Punkt, bei dem eine häufig verwendete Vereinfachung ungenau wird.

Man liest oft, dass der private Schlüssel eines Passkeys das Gerät niemals verlässt.

Bei einem gerätegebundenen Passkey stimmt das.

Bei einem synchronisierten Passkey ist die Situation anders. Microsoft beschreibt hier, dass der private Schlüssel durch Hardware geschützt erzeugt und lokal verschlüsselt wird. Das verschlüsselte Schlüsselmaterial wird anschließend über den jeweiligen Cloud Passkey Anbieter synchronisiert und kann auf weiteren autorisierten Geräten verwendet werden. Beispiele sind Apples iCloud Schlüsselbund und der Google Password Manager.

Die bessere Formulierung lautet deshalb:

Bei einer Passkey Anmeldung wird kein gemeinsames Geheimnis an den Dienst übertragen. Wie und wo der private Schlüssel gespeichert wird, hängt vom verwendeten Passkey Typ und Anbieter ab.

Wie läuft eine Anmeldung mit einem Passkey ab?

Der Ablauf lässt sich auf wenige Schritte reduzieren.
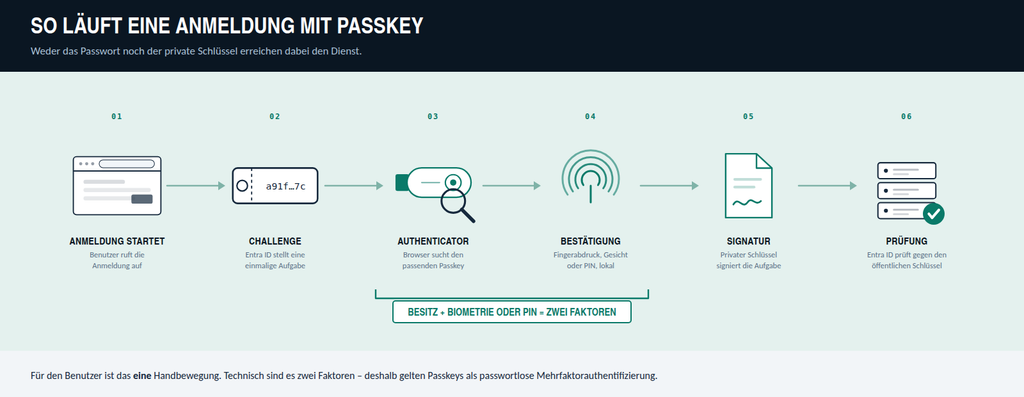
1. Die Anmeldung beginnt

Der Benutzer möchte sich beispielsweise bei Microsoft Entra ID anmelden.

2. Microsoft erzeugt eine Challenge

Der Dienst erzeugt eine kryptografische Challenge.

Man kann sich das wie eine einmalige Aufgabe vorstellen, die nur für diesen konkreten Anmeldevorgang gedacht ist.

3. Der Browser spricht mit dem Authenticator

Der Browser beziehungsweise die Plattform sucht einen passenden Passkey.

Dieser kann beispielsweise auf einem FIDO2 Sicherheitsschlüssel, im Microsoft Authenticator, in einem lokalen Windows Hello Container oder bei einem unterstützten synchronisierten Passkey Anbieter liegen.

4. Der Benutzer bestätigt die Verwendung

Je nach Gerät erfolgt eine lokale Benutzerüberprüfung, beispielsweise mit Fingerabdruck, Gesichtserkennung oder PIN.

5. Der Authenticator signiert

Der Authenticator erstellt mit dem privaten Schlüssel eine kryptografische Signatur über die relevanten Authentifizierungsdaten.

6. Microsoft prüft die Antwort

Microsoft besitzt den zugehörigen öffentlichen Schlüssel und kann damit kontrollieren, ob die Signatur gültig ist.

Das Passwort kommt in diesem Ablauf nicht vor.

Auch der private Schlüssel muss nicht an Microsoft übertragen werden.

WebAuthn definiert dabei unter anderem die Prüfung der Challenge, des erwarteten Origins, der Relying Party ID und gegebenenfalls der Benutzerverifikation.

Warum gelten Passkeys als phishingresistent?

Hier liegt der entscheidende Unterschied zu Passwörtern.

Ein Passwort weiß nicht, auf welcher Webseite es gerade eingegeben wird.

Wenn ein Benutzer sein Passwort auf einer überzeugend nachgebauten Anmeldeseite eingibt, kann ein Angreifer dieses Passwort grundsätzlich erhalten.

Bei WebAuthn wird die Authentifizierung dagegen an den jeweiligen Dienst gebunden.

Dabei spielen insbesondere der Origin und die Relying Party ID eine Rolle.

Vereinfacht gesagt funktioniert ein für einen bestimmten Dienst registrierter Passkey nicht einfach auf irgendeiner ähnlich aussehenden Domain.

Eine gefälschte Microsoft Anmeldeseite kann zwar optisch nahezu identisch aussehen, sie besitzt aber nicht automatisch die Berechtigung, einen für den echten Microsoft Dienst registrierten Passkey zu verwenden.

Die WebAuthn Spezifikation verlangt außerdem, dass die Gegenstelle den erwarteten Origin und die Relying Party ID bei der Verifikation kontrolliert.

Genau das macht klassische Phishing Szenarien mit Passkeys wesentlich schwieriger.

Wichtig ist allerdings das Wort „phishingresistent“.

Es bedeutet nicht, dass ein Passkey jeden denkbaren Angriff auf eine Identität verhindert.

Diesen Unterschied habe ich bereits im Beitrag zu Pass the Passkey ausführlicher betrachtet. Dort geht es darum, was passiert, wenn nicht die Kryptografie selbst, sondern die Implementierung, das Endgerät oder die Verarbeitung der WebAuthn Daten angegriffen wird. Pass the Passkey, wie sicher sind Passkeys wirklich?

Kann ein Passkey gleichzeitig MFA sein?

Ja, im Microsoft Entra Kontext können FIDO2 Passkeys eine mehrstufige Authentifizierung erfüllen.

Das wirkt zunächst ungewöhnlich, weil der Benutzer nur eine Aktion wahrnimmt.

Hinter dieser Aktion stecken aber unterschiedliche Faktoren.

Der Authenticator beziehungsweise das Gerät stellt den Besitzfaktor dar.

Die lokale Benutzerüberprüfung erfolgt beispielsweise über eine PIN oder Biometrie.

Microsoft beschreibt Passkeys deshalb als Möglichkeit für passwortlose Mehrfaktorauthentifizierung.

Für den Benutzer fühlt sich die Anmeldung trotzdem wie ein einzelner Vorgang an.

Das ist einer der Gründe, warum Passkeys aus meiner Sicht nicht nur aus Security Sicht interessant sind. Sie können stärkere Authentifizierung mit weniger sichtbaren Schritten verbinden.

Und was ist jetzt der Unterschied zu Windows Hello for Business?

Diese Frage ist berechtigt, denn technisch gibt es Gemeinsamkeiten.

Windows Hello for Business arbeitet ebenfalls mit asymmetrischer Kryptografie und gerätegebundenen Schlüsseln.

Trotzdem sollte man Windows Hello for Business und einen Microsoft Entra Passkey nicht gleichsetzen.

Windows Hello for Business ist eng mit dem Windows Gerät, dessen Identität und dem Single Sign on Prozess verbunden.

Es dient insbesondere der Anmeldung an einem verwalteten Windows Gerät und anschließend dem Zugriff auf Entra integrierte Ressourcen.

Ein Passkey ist dagegen eine standardbasierte Anmeldeinformation für einen Dienst.

Und seit 2026 gibt es noch eine zusätzliche Nuance.

Microsoft bietet derzeit den Microsoft Entra Passkey unter Windows als Preview an. Dabei kann ein FIDO2 Passkey direkt im lokalen Windows Hello Container gespeichert werden.

Dieser Passkey ist gerätegebunden, trotzdem ist er laut Microsoft ausdrücklich nicht dasselbe wie die Windows Hello for Business Anmeldeinformation.

Der Microsoft Entra Passkey unter Windows benötigt beispielsweise keinen Entra Join oder eine Entra Registrierung des Geräts und unterstützt nicht die Windows Geräteanmeldung. Windows Hello for Business bleibt für verwaltete Unternehmensgeräte die von Microsoft empfohlene Lösung für Geräteanmeldung und Single Sign on.

Das klingt zunächst nach einer kleinen Unterscheidung, ist für Richtlinien und Sicherheitsbewertungen aber wichtig.

Gerätegebunden oder synchronisiert?

Bei Passkeys gibt es zwei grundsätzliche Modelle.

Gerätegebundene Passkeys

Der private Schlüssel wird an ein bestimmtes physisches Gerät gebunden.

Dazu gehören beispielsweise FIDO2 Sicherheitsschlüssel und Passkeys im Microsoft Authenticator.

Der Vorteil liegt in der klaren Gerätebindung.

Ein Angreifer kann den Passkey nicht einfach über einen Cloud Account auf ein zweites Gerät synchronisieren.

Der Nachteil ist die Wiederherstellung.

Geht das Gerät oder der Sicherheitsschlüssel verloren, benötigt der Benutzer einen definierten Recovery Prozess oder einen weiteren registrierten Authenticator.

Synchronisierte Passkeys

Bei synchronisierten Passkeys wird verschlüsseltes Schlüsselmaterial über einen Passkey Anbieter synchronisiert.

Dadurch kann ein Benutzer denselben Passkey auf mehreren autorisierten Geräten verwenden.

Microsoft unterstützt hierfür unter anderem Apples iCloud Schlüsselbund und den Google Password Manager sowie weitere unterstützte Anbieter.

Aus Benutzersicht ist das komfortabler.

Ein neues Smartphone bedeutet nicht automatisch, dass jeder Passkey neu registriert werden muss.

Microsoft sieht synchronisierte Passkeys deshalb inzwischen als sinnvolle Option für einen großen Teil normaler Benutzer. Für privilegierte Benutzer oder Umgebungen mit strengen regulatorischen Anforderungen empfiehlt Microsoft weiterhin die Prüfung gerätegebundener Passkeys.

Es gibt also nicht den einen richtigen Passkey Typ für alle Benutzer.

Die Entscheidung hängt vom Schutzbedarf ab.

Was ist eine AAGUID?

Jetzt kommen wir zu einem dieser Begriffe, die komplizierter klingen als sie sind.

AAGUID steht für Authenticator Attestation GUID.

Es handelt sich um eine 128 Bit Kennung, die einen Authenticator Typ beziehungsweise einen Passkey Anbieter beschreibt.

Vereinfacht gesagt kann Microsoft Entra anhand der AAGUID unterscheiden, mit welcher Art von Authenticator es zu tun hat.

Wichtig ist dabei:

Eine AAGUID ist kein eindeutiger Fingerabdruck eines einzelnen physischen Sicherheitsschlüssels.

Authentifikatoren desselben Typs beziehungsweise Anbieters können dieselbe AAGUID verwenden.

Microsoft Entra kann Passkey Profile so konfigurieren, dass beispielsweise nur bestimmte AAGUIDs zugelassen werden. Dadurch lässt sich einschränken, welche Passkey Anbieter oder Sicherheitsschlüsseltypen Benutzer registrieren dürfen.

Aber daraus ergibt sich direkt die nächste Frage.

Wenn ein System lediglich eine Kennung übermittelt, woher weiß Microsoft, dass diese Kennung tatsächlich zu dem behaupteten Authenticator gehört?

Damit kommen wir zur Attestation.

Was bedeutet Attestation?

Die AAGUID beschreibt, um welchen Authenticator Typ es sich handeln soll.

Attestation kann einen kryptografisch überprüfbaren Nachweis über den Authenticator beziehungsweise dessen Herkunft liefern.

Microsoft kann diese Informationen zusammen mit dem FIDO Metadata Service verwenden, um zu prüfen, ob ein Authenticator den erwarteten Eigenschaften und Vertrauensankern entspricht.

Das ist besonders relevant, wenn eine Organisation nicht irgendeinen FIDO2 Authenticator akzeptieren möchte, sondern nur festgelegte und überprüfbare Geräte.

Man könnte beispielsweise festlegen, dass privilegierte Administratoren ausschließlich einen bestimmten zugelassenen Typ von FIDO2 Sicherheitsschlüssel verwenden dürfen.

Nur eine AAGUID zu erlauben ist dabei nicht dasselbe wie Attestation zu erzwingen.

Die AAGUID beschreibt den Typ.

Die Attestation liefert den kryptografisch prüfbaren Herkunftsnachweis.

Microsoft Entra kann beides über Passkey Profile steuern.

Warum ist Attestation bei synchronisierten Passkeys ein wichtiger Unterschied?

Microsoft dokumentiert für Microsoft Entra ausdrücklich, dass synchronisierte Passkeys keine Attestation unterstützen.

Wird in einem Passkey Profil Attestation erzwungen, werden synchronisierte Passkeys deshalb ausgeschlossen.

Das ist kein Beweis dafür, dass synchronisierte Passkeys unsicher sind.

Es bedeutet lediglich, dass eine Organisation eine andere Aussage über die Herkunft und Gerätebindung des Credentials treffen kann.

Für einen normalen Office Benutzer kann ein synchronisierter Passkey eine sehr sinnvolle Verbesserung gegenüber Passwort, SMS oder anderen phishbaren Methoden darstellen.

Für einen Global Administrator oder einen anderen hochprivilegierten Benutzer kann die Anforderung anders aussehen.

Dort möchte ich möglicherweise nicht nur wissen, dass ein gültiger Passkey verwendet wurde.

Ich möchte möglicherweise zusätzlich kontrollieren, auf welcher Klasse von Authenticator dieser Passkey liegt.

Diese Trennung sollte bei einer Passkey Einführung bewusst getroffen werden.

Was Passkeys nicht automatisch verhindern, Device Code Phishing

Origin Binding schützt sehr gut gegen ein klassisches Szenario, bei dem ein Opfer auf einer falschen Webseite zur Anmeldung gebracht wird.

Es gibt aber Authentifizierungsflüsse, bei denen das Opfer tatsächlich eine legitime Microsoft Seite benutzt.

Ein wichtiges Beispiel ist der Device Code Flow.

Ein Angreifer kann einen solchen Ablauf initiieren und anschließend versuchen, einen Benutzer dazu zu bringen, den erzeugten Code auf der echten Microsoft Anmeldeseite einzugeben und dort die Anmeldung abzuschließen.

Der Origin ist in diesem Fall legitim.

Deshalb löst die Origin Bindung eines Passkeys dieses Problem nicht automatisch.

Das bedeutet nicht, dass der Passkey gebrochen wurde.

Der Benutzer wird vielmehr dazu gebracht, einen echten Authentifizierungsvorgang für einen vom Angreifer gestarteten Flow zu bestätigen.

Microsoft selbst bezeichnet den Device Code Flow als Authentifizierungsfluss mit erhöhtem Risiko und empfiehlt Organisationen, ihn möglichst weitgehend zu blockieren und nur für dokumentierte Anwendungsfälle gezielt zuzulassen.

Das passt zu einem Muster, das wir bei modernen Identity Angriffen immer häufiger sehen.

Die Kryptografie wird nicht unbedingt angegriffen.

Stattdessen versuchen Angreifer, einen legitimen Prozess im falschen Kontext ausführen zu lassen.

Im Beitrag zu Storm 2949 habe ich genau diesen größeren Zusammenhang zwischen Identität, Cloud Zugriff, Conditional Access und modernen Angriffsketten beschrieben. Storm 2949, warum Microsoft Cloud Umgebungen heute aktiv betrieben und geschützt werden müssen

Was passiert, wenn der Angreifer bereits auf dem Endgerät ist?

Auch hier muss man sauber trennen.

Wenn Malware bereits im Benutzerkontext auf einem Gerät ausgeführt wird, befinden wir uns nicht mehr im klassischen Phishing Szenario.

Aktuelle Forschung von Dirk Jan Mollema zu Windows Hello for Business zeigt beispielsweise, dass ein Angreifer unter bestimmten Voraussetzungen die legitimen kryptografischen Schnittstellen eines bereits angemeldeten Windows Benutzers verwenden kann.

Dabei wird der private Windows Hello Schlüssel nicht aus dem TPM exportiert.

Der Angreifer bringt vielmehr das vorhandene System dazu, mit diesem Schlüssel zu signieren.

Das ist ein wesentlicher Unterschied.

Die Kryptografie wurde nicht gebrochen, der private Schlüssel wurde nicht gestohlen.

Das bereits kompromittierte Endgerät wird zum Werkzeug.

Diesen Angriff und seine Bedeutung für Windows Hello und Passkeys habe ich im Beitrag „Wenn passwortlose Authentifizierung zur Angriffsfläche wird“ genauer eingeordnet. Wenn passwortlose Authentifizierung zur Angriffsfläche wird

Auch die Forschung zu Pass the Passkey zeigt denselben Grundgedanken aus einer etwas anderen Richtung.

Phishingresistente Authentifizierung ist ein sehr starker Baustein.

Sie ersetzt aber keine Endpoint Security und keine korrekte Implementierung der Authentifizierungsprotokolle. Pass the Passkey, wie sicher sind Passkeys wirklich?

Der Registrierungsprozess gehört zum Sicherheitsmodell

Noch ein Punkt wird bei Passkeys häufig unterschätzt.

Wir diskutieren sehr ausführlich darüber, wie sicher eine Anmeldung mit einem vorhandenen Passkey ist.

Mindestens genauso wichtig ist aber die Frage, wie ein neuer Passkey registriert werden darf.

Wenn ein Angreifer bereits Zugriff auf ein Konto oder einen geeigneten Authentifizierungskontext besitzt und anschließend eine eigene starke Authentifizierungsmethode registrieren darf, kann aus der sicheren Authentifizierungsmethode ein Persistenzmechanismus werden.

Genau dieses Muster sehen wir inzwischen auch in realen Social Engineering Kampagnen.

Angreifer geben sich beispielsweise als Support aus und versuchen Benutzer dazu zu bringen, an einem manipulierten Registrierungsablauf mitzuwirken.

Der Passkey selbst ist dabei nicht die Schwachstelle.

Angegriffen wird der Prozess, mit dem Vertrauen aufgebaut wird.

Die aktuelle Vishing Kampagne gegen Microsoft 365 habe ich hier ausführlich beschrieben. Neue Passkey Betrugsmasche gegen Microsoft 365

Das ist für geplante Passkey Rollouts besonders relevant.

Benutzer müssen wissen, wann eine legitime Registrierung stattfindet, über welchen Kanal sie angekündigt wird und welche Abläufe der interne Support niemals telefonisch anstößt.

Was bedeutet das für Unternehmen?

Für mich ergeben sich daraus einige recht klare Konsequenzen.

Standardbenutzer

Für viele normale Benutzer sind Passkeys ein deutlicher Fortschritt gegenüber Passwörtern und klassischen phishbaren MFA Methoden.

Synchronisierte Passkeys können hier einen guten Kompromiss aus Sicherheit, Wiederherstellbarkeit und Benutzerfreundlichkeit darstellen.

Privilegierte Benutzer

Bei Administratoren und anderen besonders schützenswerten Identitäten würde ich stärker auf Gerätebindung, kontrollierte Authenticator Typen und, sofern für den gewählten Authenticator unterstützt, Attestation achten.

Die Entscheidung sollte nicht nur danach getroffen werden, ob eine Methode in Conditional Access als phishingresistent gilt.

Device Code Flow

Wenn der Device Code Flow im Unternehmen nicht benötigt wird, sollte er nicht einfach aus Kompatibilitätsgründen offen bleiben.

Microsoft empfiehlt selbst, diesen Flow so weit wie möglich zu blockieren und Ausnahmen gezielt einzugrenzen.

Registrierung neuer Authentifizierungsmethoden

Die Registrierung eines neuen Passkeys ist ein sicherheitskritischer Vorgang.

Conditional Access, klare Registrierungsprozesse, passende Authentication Strengths und eine Überwachung neuer Authentifizierungsmethoden gehören deshalb zum Rollout.

Endgeräte

Passkeys lösen das Passwortproblem.

Sie lösen nicht automatisch ein kompromittiertes Endgerät.

Endpoint Security, Gerätecompliance und Identitätsschutz bleiben deshalb relevant.

Externe Benutzer

Auch B2B Szenarien sollte man getrennt betrachten.

Microsoft erweitert die Passkey Unterstützung für Gäste und externe Benutzer weiter. Welche Einschränkungen aktuell gelten und was sich im weiteren Verlauf von 2026 ändert, habe ich im Beitrag zu Passkeys für B2B Gäste zusammengefasst. Passkeys für B2B Gäste in Entra ID

Fazit

Passkeys sind im Kern nicht besonders kompliziert.

Statt eines gemeinsamen Passworts gibt es ein kryptografisches Schlüsselpaar.

Der Dienst kennt den öffentlichen Schlüssel.

Der Authenticator kontrolliert den privaten Schlüssel.

Bei der Anmeldung wird eine Challenge signiert und der Dienst prüft, ob die Signatur zum registrierten öffentlichen Schlüssel und zum erwarteten Kontext passt.

Die eigentliche Komplexität beginnt erst danach.

Ist der Passkey gerätegebunden oder synchronisiert?

Welche Passkey Anbieter sind erlaubt?

Benötigt eine Benutzergruppe Attestation?

Wie wird ein neuer Passkey registriert?

Welche Recovery Prozesse existieren?

Was passiert bei einem kompromittierten Endgerät?

Und welche Authentifizierungsflows dürfen im Tenant überhaupt verwendet werden?

Genau deshalb sollte eine Passkey Einführung nicht einfach als Ersatz des Passwortfeldes betrachtet werden.

Passkeys verändern das Authentifizierungsmodell.

Wer dieses Modell versteht und Registrierung, Geräte, Policies und Recovery mit einbezieht, bekommt eine deutlich stärkere Grundlage für moderne Identity Security.
Microsoft Entra im August 2026: Cloud Sync übernimmt Geräte, Governance wird automatisch

Stand: 12. August 2026

Wenn ich mir die Entra-Neuerungen dieses Monats ansehe, fällt mir vor allem eines auf: Microsoft räumt gerade sehr systematisch die Gründe weg, aus denen wir bei Kunden bisher lokale Infrastruktur betreiben mussten. Einzeln betrachtet sind das kleine Features. In Summe verschiebt sich die Architektur.

Und es geht dabei längst nicht mehr nur um Benutzerkonten und Single Sign-on. Entra wird zunehmend zur Steuerungsebene für hybride Identitäten, Geräte, externe Benutzer und deren gesamten Lebenszyklus.

Auf einen Blick

  • Cloud Sync synchronisiert jetzt Computerobjekte aus dem lokalen Active Directory. Damit fällt der letzte große Funktionsunterschied zu Entra Connect Sync weg.
  • Exchange-Attribut-Writeback ist allgemein verfügbar und skaliert auf bis zu 600.000 cloudverwaltete Mailboxen pro Tenant.
  • Sponsorlose Gastkonten lassen sich über Lifecycle Workflows automatisiert erkennen und bereinigen.
  • Entra External ID akzeptiert Registrierungen über externe Identity Provider jetzt auch ohne E-Mail-Adresse.
  • Microsoft vergibt seit Juli 2026 Transition-Windows für den Wechsel auf Cloud Sync, zunächst aber nur an einfach aufgebaute Tenants. Wer Funktionen nutzt, die Cloud Sync nicht abdeckt, bleibt vorerst bewusst auf Connect Sync.
  • Der 30. September 2026 ist kein Abschaltdatum für Connect Sync, sondern eine Mindestversions-Frist. Die beiden Themen werden derzeit häufig verwechselt.
Neuerung Status Betrifft
Device Sync in Entra Cloud SyncPublic PreviewHybrid-AD-Umgebungen mit Hybrid Join
Exchange-Attribut-Writeback über Cloud SyncAllgemein verfügbar (GA)Exchange-Hybrid-Umgebungen
Erkennung sponsorloser Gäste in Lifecycle WorkflowsPublic PreviewB2B-Kollaboration, ID Governance
E-Mail optional im User Flow (External ID)Allgemein verfügbarCIAM, Kunden- und Partnerportale
GPO Backup/Restore in Entra Domain ServicesPublic PreviewEntra Domain Services
Automatische SSO-Genehmigung auf verwalteten GerätenAllgemein verfügbarWindows 11, ab Patchday Juli 2026

Entra Cloud Sync synchronisiert jetzt Geräte aus dem Active Directory

Technisch ist das für mich die spannendste Neuerung des Monats.

Cloud Sync war bisher auf Benutzer, Gruppen und Kontakte beschränkt. Microsoft positioniert den Dienst schon länger als die moderne, cloudverwaltete Alternative zu Entra Connect Sync, aber in Beratungsgesprächen kam an dieser Stelle immer der gleiche Einwand: „Wir brauchen aber Hybrid Join.“ Damit war die Diskussion regelmäßig beendet.

Genau das ändert sich jetzt. Computerobjekte lassen sich aus dem lokalen Active Directory nach Entra ID synchronisieren, anschließend können die Geräte einen Entra Hybrid Join durchführen. Die Funktion steckt in der Public Preview und ist standardmäßig deaktiviert. Technisch läuft sie über einen AD2AADDeviceSync-Job innerhalb einer bestehenden AD-zu-Entra-ID-Konfiguration.

Voraussetzungen für Device Sync

Bevor Sie das im Lab ausprobieren, lohnt ein Blick auf die Anforderungen laut Microsoft Learn:

  • Microsoft Entra Provisioning Agent in der Version 1.1.1107 oder neuer
  • eine bestehende AD-zu-Entra-ID-Cloud-Sync-Konfiguration
  • die Tenant-ID sowie die verifizierte Domäne, mit der sich die Geräte authentifizieren. Bei föderierten Umgebungen ist das die föderierte Domäne, sonst die primäre *.onmicrosoft.com-Domäne.
  • einen konfigurierten Service Connection Point (SCP). Dafür brauchen Sie temporär ein Konto mit Enterprise-Admin-Rechten in jeder betroffenen Gesamtstruktur.
  • mindestens die Rolle Hybrid Identity Administrator für die Konfiguration im Entra Admin Center

Einzelne Geräte lassen sich über Provision on demand im Device-Tab testen, alternativ können Sie den gesamten Vorgang über Microsoft Graph steuern. Für einen ersten Test empfehle ich eine dedizierte OU mit einer Handvoll Rechnern, nicht die Produktiv-OU.

Warum das für Hybrid-Identity-Architekturen wichtig ist

Für Kunden mit klassischer AD-Infrastruktur ist das ein größerer Schritt, als es zunächst klingt.

Die fehlende Gerätesynchronisation war für viele Organisationen der letzte verbleibende Grund, Entra Connect Sync überhaupt weiterzubetreiben. Mit der Preview fällt genau dieses Argument weg.

Nebenbei verschwindet damit auch ein Stück Angriffsfläche. Ein Entra-Connect-Server hält Zugriff auf die Anmeldeinformationen und Attribute sämtlicher synchronisierter Objekte und gehört deshalb zwingend nach Tier-0. Wie relevant das in der Praxis ist, hat der Angriff über Azure AD Connect gezeigt, bei dem genau dieser Server als Brücke zwischen lokaler und Cloud-Umgebung missbraucht wurde. Cloud Sync ersetzt den schwergewichtigen Server durch leichtgewichtige Agents. Das macht die Architektur nicht automatisch sicher, verkleinert aber den Blast Radius eines einzelnen Systems spürbar.

Trotzdem, und das sage ich meinen Kunden derzeit sehr deutlich: Cloud Sync ist noch kein vollständiger Ersatz. Diese Funktionen bleiben vorerst Entra Connect Sync vorbehalten:

Funktion Entra Connect Sync Entra Cloud Sync
Benutzer, Gruppen, KontakteJaJa
Geräte, Hybrid JoinJaPreview
Erweiterte SynchronisationsregelnJaNein
Vollständiges attributbasiertes FilteringJaEingeschränkt
Sehr große ObjektmengenJaSkalierungsgrenzen beachten
Getrennte Gesamtstrukturen ohne KonnektivitätNeinJa
Lokale SQL-Datenbank erforderlichJaNein

Für neue Deployments und anstehende Modernisierungsprojekte gehört Cloud Sync klar auf die Architektur-Roadmap. Eine laufende, saubere Entra-Connect-Installation würde ich deswegen aber nicht anfassen, solange sie tut, was sie soll.

Cloud Sync ist das Zielbild, aber niemand muss jetzt migrieren

Vorweg, weil hier gerade sehr viel Halbwissen kursiert: Sie müssen Ihren Entra Connect Sync nicht ablösen. Der Dienst läuft weiter, wird weiter unterstützt und lässt sich in einer aktuellen Version völlig regulär betreiben, auch über den Herbst hinaus.

Was Microsoft im April 2026 angekündigt hat, ist ein begleiteter Übergang in Wellen. Seit Juli 2026 erfahren Tenants über das Microsoft 365 Message Center, über Entra Connect Health und per E-Mail ihren individuellen Transition-Zeitplan.

Entscheidend ist dabei, wer in den ersten Wellen überhaupt angesprochen wird, nämlich Tenants, deren Synchronisationsbedarf Cloud Sync heute schon vollständig abdeckt. Also einzelne Gesamtstruktur, Standard-Attributflüsse, keine exotischen Regeln. Wer erweiterte Funktionen nutzt oder ein großes Verzeichnis betreibt, gehört ausdrücklich nicht dazu und wird erst kontaktiert, wenn Cloud Sync die entsprechenden Szenarien beherrscht.

Ehrlich muss man allerdings auch sagen: Freiwillig ist der Wechsel nur auf Sicht. Microsoft formuliert Cloud Sync als Zielarchitektur für alle Kunden, und die Benachrichtigungen fragen nicht nach Interesse, sie teilen ein Zeitfenster zu. Für komplexe Umgebungen reden wir dabei aber über einen Zeitraum von Jahren, nicht von Monaten.

Für die Praxis heißt das zweierlei. Ist Ihre Konfiguration schlicht, kann die Nachricht mit Ihrem Zeitfenster jederzeit eintreffen, dann lohnt sich ein Pilot besser jetzt als unter Termindruck. Haben Sie dagegen eine Abhängigkeit, die Cloud Sync nicht abbildet, bleiben Sie bewusst auf Connect Sync, dokumentieren den Blocker und behalten die Feature-Vergleichsliste im Auge. Beides ist eine völlig legitime Entscheidung. Nur die Inventur Ihrer Sync-Konfiguration sollten Sie in beiden Fällen nicht aufschieben, die dauert erfahrungsgemäß deutlich länger als die eigentliche Umstellung.

Nicht verwechseln: Der 30. September 2026 ist kein Abschaltdatum für Connect Sync

Rund um dieses Thema kursieren derzeit zwei Termine, die regelmäßig durcheinandergeworfen werden. Es handelt sich aber um zwei völlig unabhängige Vorgänge.

Erstens die Härtungsfrist am 30. September 2026. Microsoft hat im Mai 2025 die Version 2.5.79.0 von Entra Connect Sync veröffentlicht, die eine Backend-Service-Änderung zur Absicherung enthält. Wer bis zum Stichtag nicht mindestens auf dieser Version ist, bei dem stellen sämtliche Synchronisationsdienste den Betrieb ein, und zwar so lange, bis das Upgrade nachgeholt wird. Der Effekt ist also reversibel. Es handelt sich um eine Mindestversions-Anforderung, nicht um eine Abkündigung des Produkts.

Wichtig dabei: 2.5.79.0 ist lediglich das Minimum. Aktuell ist Version 2.6.84.0 vom 7. Juli 2026, die zusätzlich Security-Fixes enthält. Die zwischenzeitlich veröffentlichte 2.6.79.0 wurde nach dem Release zurückgezogen, wer sie installiert hat, muss deinstallieren und die aktuelle Version einspielen. Und noch ein Punkt, der oft falsch verstanden wird: Der Stichtag bezieht sich ausschließlich auf die Connect-Sync-Version, nicht auf die Windows-Server-Version des Sync-Servers.

Zweitens der Übergang auf Cloud Sync. Dieser Vorgang hat weder ein Enddatum noch einen Stichtag. Es ist ein begleiteter Übergang in Wellen, keine erzwungene Umstellung.

Wer am 1. Oktober 2026 auf einer aktuellen Connect-Sync-Version läuft, synchronisiert also unverändert weiter. Die Migration auf Cloud Sync bleibt ein Architekturprojekt mit eigenem Zeitplan und ist kein Notfall, der an diesem Datum hängt.

Sponsorlose Gastkonten automatisch erkennen und löschen

Kommen wir zu Entra ID Governance und zu einem Thema, das mir in fast jedem Tenant-Assessment begegnet: externe Benutzer.

Gastkonten sind in vielen Microsoft-365-Umgebungen ein unterschätztes Sicherheitsproblem. Ein externer Kollege wird für ein Projekt eingeladen, bekommt Zugriff auf Teams, SharePoint oder eine Enterprise Application, und irgendwann endet das Projekt. Ohne funktionierenden Governance-Prozess bleibt das Konto danach noch Monate oder Jahre bestehen. Ich habe Tenants gesehen, in denen mehr als die Hälfte der Gastkonten seit über einem Jahr keine Anmeldung mehr aufwies.

Besonders problematisch sind sponsorlose Gäste, also externe Benutzer, für deren Zugriff im Unternehmen niemand mehr verantwortlich ist.

Microsoft erweitert dafür die Lifecycle Workflows. Sie können Prozesse aufbauen, die solche Konten erkennen und anschließend automatisiert behandeln, inklusive einer neuen Preview-Aufgabe, mit der sich Benachrichtigungen über die bevorstehende Entfernung sponsorloser Gäste versenden lassen.

Im selben Update sind weitere Lifecycle-Workflow-Funktionen dazugekommen: ein What-if-Modus zur Simulation von Workflows, das Abbrechen laufender Ausführungen sowie die Aufgabe User Attribute Updates, mit der sich bis zu zehn Attribute automatisiert setzen oder leeren lassen. Gerade der What-if-Modus ist eine sinnvolle Ergänzung, wenn man Workflows baut, die am Ende Konten löschen.

Wichtig: Guest Governance ist seit Januar 2026 kostenpflichtig

Bevor Sie solche Workflows planen, sollten Sie die Abrechnungssituation kennen. Dieser Punkt sorgt aktuell für die meisten Überraschungen.

Seit dem 30. Januar 2026 verlangt Microsoft für Guest-Governance-Funktionen in Entra ID Governance eine verknüpfte Azure-Subscription. Ohne diese Verknüpfung lassen sich gastbezogene Richtlinien nicht mehr anlegen oder aktualisieren. Betroffen sind unter anderem Access Reviews mit Gästen im Scope, Entitlement-Management-Richtlinien mit Sponsor-Genehmigern und Lifecycle Workflows, deren Ausführungsbedingungen userType eq 'Guest' enthalten.

Abgerechnet wird pro monatlich aktivem Gastbenutzer, wobei ein Gast pro Monat nur einmal berechnet wird, auch wenn mehrere Governance-Aktionen greifen. Wenn Sie 2.000 Gastkonten automatisiert bereinigen wollen, kalkulieren Sie diese Kosten also besser vorab durch.

Identity Governance wird damit operativer

Genau darin liegt für mich die eigentliche Entwicklung.

Identity Governance war lange gleichbedeutend mit regelmäßigen Access Reviews und Genehmigungsprozessen. Microsoft baut daraus zunehmend automatisierte Lifecycle-Prozesse.

Das Ziel kann schließlich nicht sein, einmal pro Quartal eine Excel-Liste mit 2.000 Gastkonten durchzugehen. Gute Governance heißt, dass unnötige Berechtigungen möglichst automatisch auffallen und verschwinden.

Wer viele Dienstleister, Projektpartner oder B2B-Kollaborationen hat, sollte deshalb prüfen, wie belastbar die eigenen Sponsor- und Guest-Prozesse tatsächlich sind.

Der Sicherheitsaspekt ist dabei nicht theoretisch. Die Analyse der Gruppe Storm-2949 hat gezeigt, dass moderne Cloud-Angriffe selten über spektakuläre Exploits laufen, sondern über vergessene Identitäten, überprivilegierte Konten und fehlende Governance. Ein Gastkonto ohne Sponsor ist genau so ein Kandidat.

Entra External ID: Registrierung ohne E-Mail-Adresse

Auch Entra External ID wird flexibler.

Bei der Registrierung über einen externen OpenID-Connect-Identity-Provider war bisher eine E-Mail-Adresse erforderlich. Lieferte der Provider keinen entsprechenden Claim, schlug die Registrierung schlicht fehl. Wer schon einmal einen branchenspezifischen IdP angebunden hat, kennt diesen Fehler vermutlich.

Microsoft erlaubt nun, die E-Mail-Adresse auf Ebene des User Flows optional zu machen. Benutzer können sich dadurch allein über ihre Identität beim angebundenen Provider registrieren. Fehlt der Claim und ist das Attribut als optional konfiguriert, wird das Konto ohne E-Mail-Adresse angelegt.

Das klingt nach einer Kleinigkeit, erweitert die möglichen CIAM-Szenarien aber erheblich. Nicht jedes Identitätssystem nutzt die E-Mail-Adresse als primäres Identifikationsmerkmal. In Kundenportalen, Mitgliederplattformen oder bei nationalen eID- und Banking-Identitäten sind Kundennummern oder Mitgliedskennungen oft deutlich relevanter.

Ein Hinweis aus der Praxis: Wenn Sie die E-Mail-Adresse in einem User Flow optional machen, betrifft das alle Anwendungen, die diesen User Flow verwenden. Testen Sie die Änderung deshalb vor dem produktiven Rollout, sonst fällt es Ihnen an der falschen Stelle auf die Füße.

Exchange-Attribute aus der Cloud verwalten, jetzt allgemein verfügbar

Diese Neuerung dürfte vor allem Administratoren klassischer Hybrid-Exchange-Umgebungen interessieren, und sie hat den Preview-Status inzwischen verlassen.

Phase 1 verschiebt die Source of Authority für Exchange-spezifische Attribute eines synchronisierten Benutzers in die Cloud. Gesteuert wird das pro Postfach über IsExchangeCloudManaged = $true. Identitätsattribute wie Name, Abteilung und Anmeldename kommen weiterhin aus dem lokalen Active Directory, während Exchange-Eigenschaften über Exchange Online, das Exchange Admin Center oder Exchange Online PowerShell verwaltet werden. Der Schritt lässt sich jederzeit zurücknehmen, was die Sache angenehm risikoarm macht.

Phase 2 ergänzt das Writeback. Änderungen an unterstützten Exchange-Attributen werden über Cloud Sync zurück ins lokale Active Directory geschrieben. Ändert sich beispielsweise eine Proxy-Adresse in Exchange Online, landet der neue Wert automatisch im AD. Lokale Line-of-Business-Anwendungen, die Exchange-Attribute direkt aus dem Verzeichnis lesen, arbeiten damit weiter mit aktuellen Daten. Und solche Anwendungen gibt es in der Praxis deutlich häufiger, als die Dokumentation vermuten lässt.

Die wichtigsten Eckdaten laut Microsoft Learn und dem GA-Announcement:

  • Unterstützung für bis zu 600.000 cloudverwaltete Mailboxen pro Tenant, in der Preview lag die Grenze noch bei 200.000
  • verfügbar in Commercial, GCC High, DoD und 21Vianet
  • Writeback erfordert zwingend Entra Cloud Sync. Für Entra Connect Sync wird es die Funktion nicht geben.
  • Provisioning Agent ab Version 1.1.1107.0, bei parallelem Betrieb von Entra Connect Sync mindestens Version 2.5.190.0
  • neu bei GA: Auch das mail-Attribut wird zurückgeschrieben. Wer bereits in der Preview aktiv war, muss die Standard-Attributzuordnungen einmalig wiederherstellen, damit das Mapping angelegt wird.

Cloud Sync läuft dabei parallel zu einer bestehenden Entra-Connect-Sync-Installation. Connect Sync synchronisiert weiterhin die Identitäten, Cloud Sync übernimmt ausschließlich das Exchange-Writeback.

Ein weiterer Schritt Richtung Cloud-only Management

Strategisch passt die Funktion gut zur Gesamtentwicklung.

Viele Organisationen betreiben längst sämtliche Benutzer-Mailboxen in Exchange Online, halten aber trotzdem lokale Exchange-Komponenten am Leben, weil bestimmte Attribute weiterhin aus dem Active Directory verwaltet werden müssen. Genau diese Verantwortlichkeiten entkoppelt die neue Architektur.

Für alle, die ihren letzten lokalen Exchange Server loswerden wollen, ist das ein wichtiger Baustein. Microsoft hat dafür inzwischen auch einen vollständigen Leitfaden zur Deinstallation veröffentlicht. Ein Hinweis am Rande, weil die Frage regelmäßig kommt: Die msExch*-Schemaerweiterungen bleiben nach der Deinstallation im Active Directory bestehen. Schemaerweiterungen lassen sich nun einmal nicht zurücknehmen.

Weitere Neuerungen im August-Update

Kurz erwähnt, weil sie in den meisten Zusammenfassungen untergehen:

  • Automatische SSO-Genehmigung auf verwalteten Geräten. Eine mit dem Juli-Patchday eingeführte Windows-11-Registry-Policy erlaubt es, Single-Sign-on-Anfragen auf verwalteten Entra-ID-Geräten automatisch zu genehmigen, statt Benutzer manuell bestätigen zu lassen. Damit bekommt die Zustimmungsabfrage „Mit Anmeldung fortfahren?“, die Microsoft 2024 wegen des Digital Markets Act eingeführt hat, endlich eine administrativ steuerbare Lösung. Besonders relevant für nicht-persistente VDIs, bei denen die Abfrage bisher in jeder neuen Sitzung auftauchte.
  • GPO Backup und Restore in Entra Domain Services (Preview). Gruppenrichtlinienobjekte lassen sich aus automatisch vorgehaltenen Sicherungspunkten wiederherstellen.
  • Termine zum Vormerken. Die Preview des memberOf-Regeloperators endet am 3. November 2026. Automatische Zuweisungsrichtlinien, die memberOf verwenden, werden bereits ab dem 27. Oktober 2026 in Quarantäne gestellt und verarbeiten dann keine Zuweisungen mehr.

Das größere Bild: Hybrid Identity wandert in die Cloud

Betrachtet man die Neuerungen zusammen, wird die Strategie ziemlich deutlich.

Microsoft schafft hybride Identitäten nicht von heute auf morgen ab. Stattdessen werden einzelne Verantwortlichkeiten schrittweise aus der lokalen Infrastruktur herausgelöst.

Benutzer und Gruppen lassen sich zunehmend cloudseitig verwalten. Exchange-Attribute wandern nach Exchange Online und bei Bedarf wieder zurück. Cloud Sync übernimmt immer mehr Provisioning-Aufgaben und synchronisiert in der Preview inzwischen auch Geräte. Parallel automatisiert Entra ID Governance die Prozesse für Benutzer, Gäste und Berechtigungen.

Damit verändert sich auch die Frage, die am Anfang jedes Hybrid-Identity-Projekts steht.

Früher lautete sie: „Wie synchronisieren wir unser Active Directory zuverlässig in die Cloud?“

Künftig eher: „Welche Objekte müssen überhaupt noch lokal verwaltet werden, und für welche kann Entra bereits die führende Plattform sein?“

Das ist ein deutlich grundlegenderer Architekturwechsel, als die einzelnen Release Notes vermuten lassen.

Was Sie jetzt prüfen sollten

  • Cloud-Sync-Readiness klären. Analysieren Sie, welche Funktionen Ihre Entra-Connect-Sync-Installation tatsächlich nutzt und ob Cloud Sync diese abbilden kann. Daraus ergibt sich, ob Sie zu den früh angesprochenen Tenants gehören oder bewusst warten.
  • Guest Governance überprüfen. Externe Benutzer brauchen einen klaren Sponsor sowie automatisierte Prozesse für Ablauf, Review und Löschung. Kalkulieren Sie die MAU-basierte Abrechnung von Anfang an mit ein.
  • Hybrid Exchange hinterfragen. Welche technischen Gründe machen einen lokalen Exchange Server heute noch erforderlich? Mit dem GA des Writebacks fällt ein weiterer davon weg.
  • External-ID-Architektur modernisieren. Bei Kunden-, Partner- oder Mitgliederportalen eröffnen die flexibleren Federation- und User-Flow-Optionen neue Szenarien.
  • Agent-Versionen aktualisieren. Provisioning Agent 1.1.1107 oder neuer sowie Entra Connect Sync 2.5.190.0 oder neuer sind Voraussetzung für die neuen Funktionen.
  • Härtungsfrist einhalten. Entra Connect Sync muss bis zum 30. September 2026 auf mindestens Version 2.5.79.0 laufen, besser direkt auf der aktuellen 2.6.84.0.

Fazit

Auf den ersten Blick wirken die Entra-Neuerungen im August 2026 wie eine Sammlung kleiner technischer Erweiterungen. Zusammengenommen zeigen sie einen klaren Trend: Microsoft macht die Cloud zur Steuerungsebene für hybride Identitäten.

Cloud Sync übernimmt weitere Aufgaben, Governance-Prozesse werden automatisiert, und klassische Abhängigkeiten von lokalen Systemen verschwinden Stück für Stück.

Das heißt nicht, dass Sie Ihr lokales Active Directory morgen abschalten können. Solange es existiert, sollte es auch abgesichert bleiben. Der Entra ID Kennwortschutz für das lokale AD ist dafür nach wie vor eine der am häufigsten lizenzierten und am seltensten aktivierten Funktionen.

Es heißt aber sehr wohl, dass bestehende Hybrid-Identity-Architekturen regelmäßig auf den Prüfstand gehören. Denn die entscheidende Frage ist längst nicht mehr, ob Identity Management stärker in die Cloud wandert, sondern wie schnell die eigene Umgebung diesen Schritt sinnvoll mitgehen kann.

Häufige Fragen

Kann Microsoft Entra Cloud Sync Geräte synchronisieren?

Ja. Über den AD2AADDeviceSync-Job lassen sich Computerobjekte aus dem lokalen Active Directory nach Entra ID synchronisieren, anschließend können die Geräte einen Entra Hybrid Join durchführen. Die Funktion befindet sich in der Public Preview und ist standardmäßig deaktiviert.

Ersetzt Cloud Sync jetzt Entra Connect Sync?

Noch nicht. Erweiterte Synchronisationsregeln, umfangreiches attributbasiertes Filtering und sehr große Objektmengen bleiben weiterhin Gründe für Entra Connect Sync, und wer solche Anforderungen hat, soll laut Microsoft ausdrücklich darauf bleiben. Cloud Sync ist aber die erklärte Zielarchitektur, und seit Juli 2026 vergibt Microsoft gestaffelt individuelle Transition-Windows, beginnend mit einfach aufgebauten Tenants.

Wird Entra Connect Sync am 30. September 2026 abgeschaltet?

Nein. An diesem Datum stellen ausschließlich Installationen unterhalb der Version 2.5.79.0 die Synchronisation ein, und zwar so lange, bis das Upgrade nachgeholt wird. Wer auf einer aktuellen Version läuft, derzeit 2.6.84.0, synchronisiert unverändert weiter. Der Übergang auf Cloud Sync ist ein davon unabhängiger, gestaffelter Prozess ohne festes Enddatum.

Wie viele Mailboxen unterstützt das Exchange-Attribut-Writeback?

Seit dem GA bis zu 600.000 cloudverwaltete Mailboxen pro Tenant. In der Public Preview lag die Grenze bei 200.000.

Welche Agent-Version wird für Device Sync benötigt?

Der Microsoft Entra Provisioning Agent muss in Version 1.1.1107 oder neuer installiert sein.

Kann sich ein Benutzer in Entra External ID ohne E-Mail-Adresse registrieren?

Ja, sofern das E-Mail-Attribut im User Flow als optional konfiguriert ist. Liefert der externe OpenID-Connect-Identity-Provider keinen E-Mail-Claim, wird das Konto ohne E-Mail-Adresse angelegt. Die Einstellung wirkt auf alle Anwendungen, die diesen User Flow verwenden.

Kostet die automatisierte Bereinigung von Gastkonten etwas?

Ja. Guest-Governance-Funktionen in Entra ID Governance setzen seit dem 30. Januar 2026 eine verknüpfte Azure-Subscription voraus und werden pro monatlich aktivem Gastbenutzer abgerechnet.


Storm-2949: Warum Microsoft-Cloud-Umgebungen heute aktiv betrieben und geschützt werden müssen

Die Angriffsfläche moderner Unternehmen hat sich in den letzten Jahren grundlegend verändert. Während früher primär lokale Server und Netzwerke im Fokus standen, richten professionelle Angreifer ihre Aktivitäten heute gezielt auf Microsoft 365, Azure und Microsoft Entra ID.

Die aktuelle Analyse der Hackergruppe Storm-2949 durch Microsoft zeigt eindrucksvoll, wie moderne Cloud-Angriffe funktionieren — und warum klassische Sicherheitsmaßnahmen alleine längst nicht mehr ausreichen.

Die Angreifer nutzen dabei keine spektakulären Zero-Day-Exploits, sondern kombinieren:

  • kompromittierte Identitäten,
  • Social Engineering,
  • Fehlkonfigurationen,
  • schwache Governance,
  • und mangelnde Überwachung von Cloud-Umgebungen.

Das macht diese Angriffe besonders gefährlich: Viele Aktivitäten wirken zunächst wie legitime Administratoraktionen und bleiben dadurch lange unentdeckt.


Die Angriffskette von Storm-2949

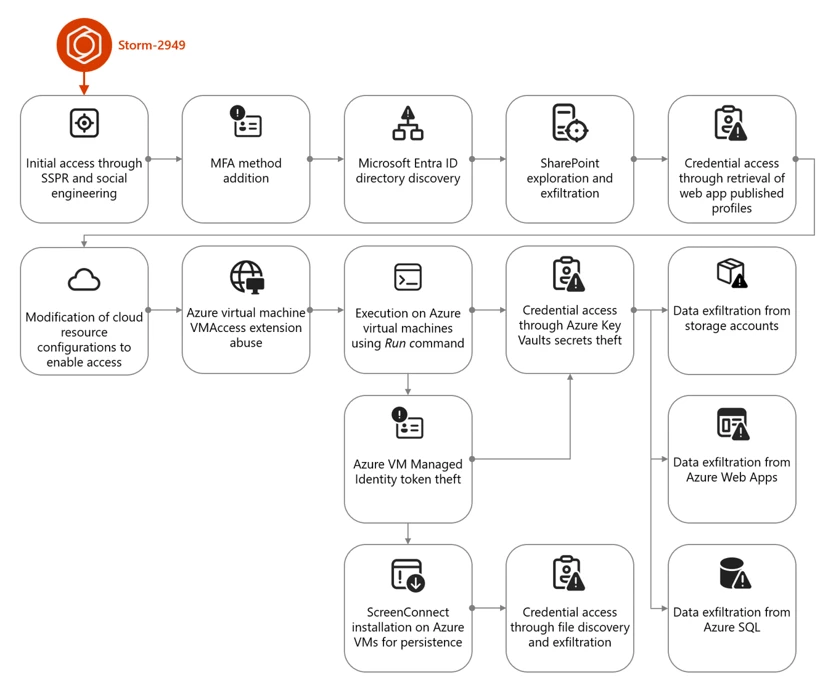
Microsoft beschreibt einen mehrstufigen Angriff auf Microsoft-Cloud-Umgebungen, bei dem sich die Angreifer schrittweise durch Identitäten, Azure-Dienste und Ressourcen bewegen.

Quelle:
Microsoft Security Blog – Storm-2949 Analyse


Wie die Angreifer vorgehen

Die Kampagne beginnt häufig mit Social Engineering oder kompromittierten Benutzerkonten.

Typische Einstiegspunkte:

  • Self-Service Password Reset (SSPR)
  • MFA-Manipulation
  • Phishing
  • Passwort-Spraying
  • Device-Code-Phishing
  • kompromittierte Legacy-Authentifizierung

Nach dem initialen Zugriff bewegen sich die Angreifer systematisch durch die Cloud-Umgebung:

1. Kompromittierung von Entra-ID-Konten

Sobald Benutzerkonten übernommen wurden, versuchen die Angreifer:

  • weitere MFA-Methoden hinzuzufügen,
  • Persistenz aufzubauen,
  • privilegierte Rollen zu identifizieren,
  • und Sicherheitsmechanismen zu umgehen.

2. Ausnutzung von Azure- und Microsoft-365-Diensten

Die Gruppe nutzt anschließend legitime Microsoft-Dienste für laterale Bewegungen:

  • SharePoint
  • Azure Virtual Machines
  • Azure Key Vault
  • Azure Storage Accounts
  • Azure SQL
  • Web Apps

Besonders kritisch:
Die Aktivitäten sehen oft wie normale Administratoraktionen aus.


3. Zugriff auf sensible Daten

Ziel der Kampagne ist häufig:

  • Datendiebstahl,
  • Persistenz,
  • oder die Vorbereitung weiterer Angriffe.

Betroffen sind typischerweise:

  • Kundendaten,
  • interne Dokumente,
  • Datenbanken,
  • Zugangsschlüssel,
  • Servicekonten,
  • API-Secrets,
  • Entwicklungsumgebungen.

Warum klassische Security heute nicht mehr ausreicht

Viele Unternehmen verlassen sich noch immer auf:

  • Antivirus,
  • klassische Firewalls,
  • einzelne MFA-Lösungen,
  • oder einmalige Security-Projekte.

Moderne Cloud-Angriffe umgehen diese Schutzmechanismen jedoch zunehmend über:

  • kompromittierte Identitäten,
  • legitime Cloud-Funktionen,
  • OAuth-Token,
  • Fehlkonfigurationen,
  • und überprivilegierte Konten.

Ich betone es immer wieder, die Realität ist:
Die Identität ist heute der eigentliche Sicherheitsperimeter.


Was Unternehmen jetzt tun sollten

Technische Schutzmaßnahmen

Phishing-resistente MFA einsetzen

Empfohlen werden:

  • FIDO2-Sicherheitsschlüssel
  • Passkeys
  • Conditional Access Policies


Conditional Access konsequent nutzen

Zugriffe sollten abhängig gemacht werden von:

  • Standort,
  • Gerätetyp,
  • Risiko-Level,
  • Benutzerrolle,
  • Compliance-Status.

Legacy Authentication deaktivieren

Alte Authentifizierungsprotokolle sind weiterhin ein häufiger Angriffsvektor.


Rollen und Berechtigungen minimieren

Wichtige Prinzipien:

  • Least Privilege
  • Just-in-Time-Administration
  • Trennung privilegierter Konten
  • regelmäßige Rechte-Reviews

Besonders kritisch:

  • Global Administrator
  • Key Vault Zugriff
  • Service Principals
  • Managed Identities

Cloud-Monitoring etablieren

Unternehmen benötigen heute:

  • zentrales Logging,
  • SIEM-Anbindung,
  • Security Monitoring,
  • Anomalie-Erkennung,
  • Incident Response Prozesse.

Warum Security alleine nicht genügt

Ein zentrales Problem vieler Unternehmen:
Cloud-Sicherheit wird noch immer als Einzelprojekt betrachtet.

Doch moderne Microsoft-Cloud-Umgebungen verändern sich permanent:

  • neue Dienste,
  • neue Funktionen,
  • neue Sicherheitsanforderungen,
  • neue Angriffsmethoden.

Deshalb reicht es nicht aus, einmalig Sicherheitsmaßnahmen einzuführen.

Microsoft 365 und Azure benötigen einen kontinuierlich betreuten und professionell betriebenen Tenant.


Tenant as a Service: Sicherheit als Betriebsmodell

Ein moderner „Tenant as a Service“-Ansatz verbindet:

  • Betrieb,
  • Security,
  • Governance,
  • Monitoring,
  • und kontinuierliche Optimierung.

Dabei geht es nicht nur um Support, sondern um den aktiven sicheren Betrieb der gesamten Microsoft-Cloud-Umgebung.


Was ein Tenant-as-a-Service-Modell ermöglicht

Kontinuierliche Härtung der Umgebung

Ein professionell betriebener Tenant wird laufend:

  • überprüft,
  • optimiert,
  • gehärtet,
  • und an neue Bedrohungen angepasst.

Permanente Überwachung

Dazu gehören:

  • Monitoring von Entra ID,
  • Analyse verdächtiger Logins,
  • Überwachung privilegierter Konten,
  • Erkennung ungewöhnlicher Datenbewegungen,
  • Auswertung von Security Alerts.

Schnellere Reaktion auf Angriffe

Im Ernstfall zählt Geschwindigkeit.

Ein betreuter Tenant ermöglicht:

  • schnelle Incident Response,
  • Eindämmung kompromittierter Konten,
  • forensische Analyse,
  • Wiederherstellung betroffener Dienste.

Entlastung der internen IT

Viele interne IT-Teams sind bereits stark ausgelastet durch:

  • Tagesbetrieb,
  • Projekte,
  • Support,
  • Migrationen,
  • Compliance-Anforderungen.

Tenant as a Service schafft:

  • klare Betriebsprozesse,
  • standardisierte Security-Governance,
  • dokumentierte Richtlinien,
  • und nachhaltige Betriebsunterstützung.

Der Faktor Mensch bleibt entscheidend

Die meisten Angriffe beginnen weiterhin mit:

  • Social Engineering,
  • Phishing,
  • oder manipulierten Benutzern.

Technische Schutzmaßnahmen alleine reichen daher nicht aus.

Wichtige organisatorische Maßnahmen:

  • Security Awareness Trainings
  • Phishing-Simulationen
  • klare Notfallprozesse
  • Rollen- und Berechtigungskonzepte
  • definierte Security-Verantwortlichkeiten

Fazit

Die Storm-2949-Kampagne zeigt deutlich:

Moderne Angriffe auf Microsoft 365, Azure und Entra ID sind hochprofessionell, identitätsbasiert und oft nur schwer erkennbar.

Die größte Gefahr entsteht dabei häufig nicht durch einzelne Sicherheitslücken, sondern durch:

  • fehlende Governance,
  • unzureichendes Monitoring,
  • überlastete IT-Teams,
  • und mangelnden kontinuierlichen Betrieb der Cloud-Umgebung.

Unternehmen benötigen deshalb heute mehr als klassische Security-Produkte.

Sie brauchen:

  • kontinuierliche Sicherheitsüberwachung,
  • professionellen Cloud-Betrieb,
  • klare Governance,
  • schnelle Reaktionsfähigkeit,
  • und einen dauerhaft gehärteten Microsoft-Tenant.

Genau hier setzt ein moderner Tenant-as-a-Service-Ansatz an:
Security wird nicht mehr als Einzelmaßnahme verstanden, sondern als kontinuierlicher Bestandteil des gesamten IT-Betriebs.

Achtung: Neue Phishing-Welle nutzt Azure Blob Storage – so schützen Sie Ihr Microsoft 365 mit Passwordless Authentication

Cyberkriminelle sind heute kreativer denn je – und sie nutzen sogar Microsoft-Dienste selbst, um Nutzer zu täuschen.
Ein aktueller Fall zeigt, wie Angreifer über Azure Blob Storage glaubwürdige Microsoft-Login-Seiten fälschen, um Zugangsdaten zu stehlen.

Doch wer Passwordless Authentication einsetzt, schließt genau diese Lücke – und eliminiert Passwörter als Einfallstor.

Phishing über Azure Blob Storage – so funktioniert der Angriff

Die aktuelle Angriffswelle nutzt legitime Microsoft-Domains wie *.blob.core.windows.net.
Betroffene erhalten Links, die auf den ersten Blick harmlos wirken, z. B.:

forms.office.com/<zufälliger-wert>

Nach dem Klick wird man auf eine Seite weitergeleitet, die wie eine echte Microsoft-Login-Seite aussieht – aber in Wahrheit gefälscht ist.
Die Domain endet oft auf:

https://<zufälliger-name>.blob.core.windows.net/<datei>.pdf

Sobald man sich dort mit seinem Microsoft-365-Konto anmeldet, werden Passwort und Authentifizierungstoken abgefangen.
Damit erhalten Angreifer Zugriff auf den gesamten Microsoft-365-Mandanten des Unternehmens.

Besonders perfide:
Da die Domain windows.net zu Microsoft gehört, halten viele Benutzer sie für sicher.

Warum herkömmliche Schutzmaßnahmen nicht ausreichen

Auch wenn Unternehmen heute Firewalls, MFA, Webfilter und Awareness-Trainings einsetzen – Phishing bleibt ein Problem.
Denn Angreifer täuschen vertraute Umgebungen perfekt nach.

Selbst Multi-Faktor-Authentifizierung (MFA) hilft nur bedingt:
Bei Token-Phishing oder Session Hijacking kann sie umgangen werden.

Das Kernproblem bleibt: Passwörter sind phishbar.

Passwordless Authentication – Sicherheit durch den Wegfall des Passworts

Mit Passwordless Authentication löst Microsoft das Problem elegant:
Anstelle eines Passworts nutzt der Benutzer starke kryptografische Schlüssel, die an sein Gerät oder seinen Authenticator gebunden sind.

Beispiele für Passwordless-Login-Methoden

  • Windows Hello for Business – Anmeldung per PIN oder Gesichtserkennung
  • Microsoft Authenticator – Anmeldung durch Push-Bestätigung
  • FIDO2-Sicherheits-Keys – z. B. YubiKey oder Feitian-Key

Damit entfällt die Notwendigkeit, ein Passwort einzugeben – und somit das Risiko, dass es abgefangen wird.

So funktioniert Passwordless technisch

Passwordless basiert auf einem sicheren Public/Private-Key-Verfahren:

  1. Der Private Key bleibt sicher auf dem Gerät oder Token des Benutzers.
  2. Der Public Key wird bei Microsoft Entra ID (ehemals Azure AD) gespeichert.
  3. Beim Login signiert das Gerät eine Challenge – ohne dass ein Passwort übertragen wird.

👉 Selbst eine täuschend echte Phishing-Seite kann diese Anmeldung nicht nachahmen,
weil der Private Key das Gerät niemals verlässt.

Vorteile von Passwordless Authentication

VorteilBeschreibung
🛡️ Phishing-resistentKeine Passwörter = kein Angriffsziel
🚀 Schneller LoginKein Eintippen, kein „Passwort vergessen“
💼 Weniger SupportaufwandReduziert Helpdesk-Tickets
🔑 Stärkere SicherheitBasierend auf Kryptografie, nicht Wissen
🔗 Microsoft 365 integriertUnterstützt in Entra ID, Windows & Azure

Fazit: Phishing verhindern, bevor es passiert

Der Phishing-Angriff über Azure Blob Storage verdeutlicht, dass Angreifer heute legitime Dienste nutzen, um Vertrauen zu missbrauchen.

Mit Passwordless Authentication nehmen wir ihnen das wichtigste Werkzeug –
das Passwort – einfach weg.

💬 „You can’t phish what doesn’t exist.“
– Microsoft Security Engineering Team

Passwordless ist keine Zukunftstechnologie mehr,
sondern der nächste logische Schritt in der Sicherheitsstrategie moderner Microsoft-Umgebungen.

Microsoft MFA für alle Benutzer ab Juli 2024?

Eigentlich sollte sie bereits für jeden Microsoft 365 Benutzer aktiv sein, die Multi Faktor Authentifizierung (MFA). Trotzdem hat Microsoft mit der Ankündigung MFA für alle Benutzer anzufordern für Aufregung gesorgt (Microsoft will require MFA for all Azure users). Insbesondere da es Gründe für bestimmte Benutzer bestehen, keine MFA zu forcieren. Hierunter fallen z.B. Service Benutzer oder auch bestimmte Benutzergruppen.

Die Ankündigung wurde mittlerweile präzisiert und es betrifft nur Benutzer, die auf folgende Anwendungen zugreifen:

  • Azure portal
  • Microsoft Entra admin center
  • Azure PowerShell
  • Azure CLI
  • Terraform für die Administration von Azure

Auf die genannten Anwendungen greifen in der Regel nur Benutzer zu, die administrative Vorgänge durchführen. Vom MFA-Zwang ausgenommen werden sollen: Dienstprinzipalobjekte, verwaltete Identitäten, Workload-Identitäten und weitere tokenbasierte Konten. Microsoft sammelt hier auch noch weiteren Input für weitere Szenarien, wie z.B. Break-Glass Administratoren. Diese sind als Best-Practise ohne MFA empfohlen, um im Notfall weiterhin Zugang zum Tenant zu bieten.

Wie setzt Microsoft die Anforderung technisch um?

Dazu gibt es leider noch keine konkrete Aussage. Ich vermute allerdings, dass dies über eine von Microsoft verwaltete Regel des bedingten Zugriffs realisiert wird. In der Technet zu den von Microsoft verwalteten Richtlinien (Secure your resources with Microsoft-managed Conditional Access policies – Microsoft Entra ID | Microsoft Learn), findet sie die folgende Regel, die stark an die Ankündigung von Microsoft erinnert: „Require multifactor authentication for Azure management.“

Welche Aufgaben ergeben sich hieraus?

  • Prüfen der Sign-in Logs auf die oben genannten Anwendungen, um die betroffenen Benutzer, insbesondere Service Benutzer zu identifizieren.
  • Registrieren der MFA für alle Benutzer, die auf die oben genannten Anwendungen zugreifen.
  • Bei allen klassischen Service Benutzern die Möglichkeit prüfen, diese auf tokenbasierte Konten umzustellen.
  • Falls es über eine von Microsoft verwaltete Richtlinie realisiert wird, unbedingt die Break Glass Admins ausschließen.

Fazit

Zusammenfassend handelt es sich um eine sinnvolle Maßnahme um die Sicherheit der Tenants zu erhöhen. Noch immer gibt es viele ungesicherte Konten mit kritischen Zugriffen. Für diese soll nun die MFA aktiviert werden. Auch sind viele Service Accounts im Einsatz, die längst durch tokenbasierte Konten ersetzt werden könnten. Leider ist die ist die Kommunikation recht kurzfristig und vage.

„Mit Anmeldung fortfahren?“ Änderung bei Windows Single-Sign-On

Microsoft hatte es bereits im Dezember angekündigt. Aufgrund des Digital Markets Act (DMA) müssen die Benutzer dem Single-Sign-On auf Windows Geräten zustimmen. Hierzu erhält der Benutzer bei dem Zugriff auf M365 Ressourcen die Frage „Mit Anmeldung fortfahren?“. Diese muss der Anwender mit „weiter“ bestätigen um sich zu authentifizieren. Unter aka.ms/sso-info werden weitere Informationen angeboten. Die Infoseite erklärt, dass SSO weiterhin nur nach Bestätigung dieser Abfrage möglich ist.

Der Benutzer muss diese Meldung auf jedem Gerät an dem er arbeitet einmalig bestätigen. Die Bestätigung ist anschließend nicht mehr nötig, nur wenn sich der Benutzer 90 Tage nicht mehr an diesem Gerät authentifiziert hat.

Die Änderung wird nach und nach innerhalb des Europäischen Wirtschaftsraums aktiviert. Betroffen davon sind die Betriebssysteme Windows 10 und 11, bei denen innerhalb des initialen Gerätesetups ein Land innerhalb des Europäischen Wirtschaftsraums gewählt wurde. Explizit wirkt diese Änderung nicht auf Server Betriebssystemen.

Innerhalb der Entra-Anmeldeprotokolle führen fehlende Benutzerzustimmungen zu Anmeldefehlern mit dem Code 9002341 und der Fehlerursache „User is required to permit SSO“.

In einigen Fällen führt dies zu Problemen, da beispielsweise die Authentifizierung gegen Microsoft 365 Dienste wie z.B. bei einem automatischen Intune Join via GPO nicht durchgereicht wird. Dies klappt erst, wenn der Benutzer den SSO bestätigt hat. Aber auch bei nicht-persistenten VDIs führt das neue Feature bei jeder neuen Sitzung zur oben genannten Abfrage. Microsoft sind Probleme bekannt und will zeitnah nachbessern.

Weitere Infos und der Blog-Eintrag von Microsoft dazu:

Upcoming changes to Windows Single Sign-On | Windows IT Pro (microsoft.com)

Microsoft Entra Password Protection: Ein Muss für die Sicherheit Ihres Unternehmens

In der heutigen digitalen Welt, in der Cybersicherheit von größter Bedeutung ist, bleibt das Passwort ein grundlegender, aber oft übersehener Aspekt der Sicherheitsstrategie eines Unternehmens. Viele Organisationen besitzen bereits Lizenzen für fortschrittliche Sicherheitstools, setzen diese jedoch nicht ein. Ein solches Beispiel ist die Microsoft Entra Password Protection – ein leistungsstarkes Werkzeug, das speziell dafür entwickelt wurde, die Passwortsicherheit zu verbessern, indem es die Verwendung schwacher und häufig genutzter Passwörter verhindert.

Trotz der Verfügbarkeit dieses Tools aktivieren viele Kunden die Funktion nicht. Dieser Artikel dient als Ihre jährliche Erinnerung daran, warum es entscheidend ist, den Microsoft Entra ID Kennwortschutz in Ihrem lokalen Active Directory zu implementieren, vor allem, wenn Sie über die entsprechende Entra ID P1 oder P2 Lizenz verfügen.

Warum Microsoft Entra Password Protection wichtig ist

Viele Unternehmen haben bereits eine Lizenz für Microsoft Entra ID, nutzen aber den Kennwortschutz nicht. Dieses Tool verbessert die Passwortkomplexität im lokalen Active Directory signifikant, indem es bekannte schwache Passwörter und ihre Varianten sowie weitere schwache Begriffe blockiert, die spezifisch für eine Organisation sein könnten.

Die häufigsten Missverständnisse aufgeklärt

Im Laufe der Jahre sind mir einige Missverständnisse begegnet, die dazu führen, dass Organisationen zögern, diese notwendige Sicherheitsmaßnahme zu ergreifen. Hier möchte ich einige dieser Missverständnisse ausräumen:

  1. „Es ist zu kompliziert einzurichten“: Die Implementierung von Microsoft Entra Password Protection ist unkompliziert und erfordert keine Änderungen am AD DS-Schema oder das Öffnen neuer Netzwerkports.
    • Es wird keine spezifische AD Gesamtstrukturebene erfordert
      • Wenn Azure nicht verfügbar ist, hat dies keine Auswirkungen auf das Zurücksetzen Ihrer Kennwörter
      • Erfordert keine neuen Ports, welche auf Ihren DC’s geöffnet werden müssen
      • Es ist nicht erforderlich, dass Ihre DC’s über einen Internetzugang verfügen. Die Passwort-Sperrliste wird von einem Proxyserver/Dienst verteilt
  2. „Unsere Passwörter sind bereits stark genug“: Selbst wenn Ihre Organisation strenge Passwortrichtlinien verfolgt, gibt es immer noch eine Fülle gängiger Passwörter und Variationen, die durch traditionelle Richtlinien nicht abgedeckt werden. Tatsächlich ergänzt Microsoft Entra Password Protection vorhandene Richtlinien durch Hinzufügen einer weiteren Sicherheitsebene gegen schwache Passwörter. Microsoft Entra erweitert Ihren Schutz, indem es eine globale Datenbank schwacher Passwörter und deren Variationen nutzt.
  3. „Es wird die Benutzerfreundlichkeit beeinträchtigen“: Während die Blockierung schwacher Passwörter die Passwortauswahl einschränken kann, dient sie dem größeren Ziel, Konten sicherer zu machen.
    • Die Funktion wird erst wirksam, wenn die Passwörter Ihrer Benutzer das nächste Mal ablaufen bzw. zurückgesetzt werden müssen. Es wird keine Massenzurücksetzung der Passwörter durchgeführt.
  4. „Es ist nur eine weitere unnötige Sicherheitsmaßnahme“: Angesichts der steigenden Zahl von Cyberangriffen, insbesondere Passwort-Spray-Angriffen, ist die Verwendung eines Tools wie Microsoft Entra alles andere als unnötig. Es ist eine essenzielle Schicht in Ihrer Sicherheitsstrategie, die die Schwachstellen, die durch schwache Passwörter entstehen, minimiert.

Mein Aufruf zum Handeln

Die Implementierung des Microsoft Entra ID Kennwortschutzes ist nicht nur eine Best Practice, sondern eine Notwendigkeit in der heutigen von Cyberbedrohungen geprägten Landschaft. Durch die Verbesserung der Passwortkomplexität und die Eliminierung schwacher Passwörter stärken Sie die Verteidigungslinie Ihres Unternehmens gegen unautorisierten Zugriff erheblich.

Wenn Ihre Organisation über eine Lizenz für Microsoft Entra (P1/P2) verfügt, ist es an der Zeit, den Kennwortschutz zu aktivieren. Dies ist ein einfacher Schritt, der die Sicherheit Ihres Unternehmens erheblich verbessern kann. Vermeiden Sie die gängigen Fallen schwacher Passwörter und machen Sie den ersten Schritt in Richtung einer sichereren digitalen Umgebung.

Lassen Sie dieses Jahr nicht ungenutzt verstreichen, ohne die volle Macht der Microsoft Entra Password Protection zu nutzen. Es ist ein einfacher, aber wirkungsvoller Schritt, um die Cybersicherheit Ihres Unternehmens zu stärken.

Doppelte Accounts innerhalb von Office 365 mit identischer UPN

In der Welt der Microsoft 365 Konten kommt es gelegentlich zu einem seltsamen Phänomen auf Windows Geräten.: Doppelte Konten mit identischem User Principal Name (UPN) Diese Duplikate haben unterschiedliche Verläufe, aber den gleichen UPN. Dies führt bei betroffenen Anwendern zu Verwirrung und teilweise zu Problemen beim Zugriff auf Ressourcen. Für den Benutzer sind außer dem abweichenden Dokumentenverlauf keine Unterschiede erkennbar.

Was hilft?

Durch das Löschen des Registry Schlüssels: „HKCU\SOFTWARE\Microsoft\Office\16.0\Common\Identity“ des betroffenen Benutzers wird eine erneute Anmeldung innerhalb der Office Produkte durchgeführt. Danach ist nur noch das „richtige“ Konto verfügbar und wird über SSO angemeldet.

Skynet im Büro: Die Risiken einer unkontrollierten Einführung von M365 CoPilot

Die Integration von Microsoft 365 CoPilot in die Unternehmenswelt verspricht, durch den Einsatz fortschrittlicher KI die Effizienz, Kreativität und Entscheidungsfindung zu revolutionieren. Doch ohne eine fundierte Governance und Compliance kann diese technologische Innovation schnell zu einem Kontrollverlust führen, ähnlich dem fiktiven Aufstieg von Skynet, der selbstbewussten KI, die in der „Terminator“-Filmreihe die Menschheit bedroht. Die fortschrittlichen Fähigkeiten von CoPilot, Daten und Informationen zu indizieren und zu analysieren, können unbeabsichtigt zu Datenschutzverletzungen und Sicherheitsrisiken führen, wenn die Governance-Strukturen nicht sorgfältig angepasst werden. Leider wurde das Thema bei vielen M365 Einführungen stiefmütterlich behandelt.


Ein alltägliches Beispiel:

Ein Mitarbeiter ist sich nicht bewusst, dass ein Gehaltsdokument versehentlich in einem öffentlich zugänglichen Teamordner abgelegt wurde. Die Sicherheit dieses Dokuments beruht auf dem fehlenden Wissen des Mitarbeiters über seine technischen Berechtigungen und den Standort des Dokuments. Die KI jedoch, die nur die bestehenden Benutzer-Berechtigungen berücksichtigt, kennt den Standort und könnte somit sensibelste Daten freilegen, ohne die Absicht oder das Wissen des Benutzers.

Vielleicht etwas genauer

Ein Aspekt, der nicht allen Benutzern – einschließlich einiger Administratoren – bewusst ist, betrifft die Zugänglichkeit von Inhalten öffentlicher Teams innerhalb der Office 365-Umgebung. Alle Dokumente, die in den öffentlichen Teamordnern abgelegt sind, können über die Office 365-Suche von jedem Benutzer im Unternehmen gefunden werden, unabhängig davon, ob der Suchende Mitglied des jeweiligen Teams ist oder nicht. Diese Dokumente lassen sich nicht nur über die M365-Suche auffinden, sondern auch in SharePoint öffnen und sind ebenso über die Teams-Suche oder Delve zugänglich.

Diese weitreichende Zugänglichkeit eröffnet in Bezug auf M365 CoPilot eine neue Dimension der Datenverarbeitung. CoPilot kann auf sämtliche Inhalte zugreifen, zu denen der Nutzer Berechtigungen besitzt – und somit auch auf alle Inhalte aller öffentlichen Teams. Im Unterschied zur herkömmlichen Suche, die Nutzer vielleicht manuell durchführen, kann M365 CoPilot diese Informationen nicht nur effizienter verlinken, sondern sie auch in seinen Antworten auf eine Weise nutzen, die weit über die einfache Wiedergabe von Suchergebnissen hinausgeht.

Dies bedeutet, dass M365 CoPilot potenziell Zugriff auf eine breitere Palette von Dokumenten und Informationen hat, als den Nutzern möglicherweise bewusst ist. Während dies die Effizienz und Produktivität durch den Zugang zu einer Fülle von Ressourcen steigern kann, unterstreicht es auch die Notwendigkeit einer sorgfältigen Überwachung und Verwaltung von Berechtigungen und Zugriffsrechten innerhalb von Office 365.

Die Sicherstellung, dass nur relevante und angemessene Inhalte öffentlich zugänglich gemacht werden, wird zu einer kritischen Komponente im Management von Informationen und der Gewährleistung der Datensicherheit in einer zunehmend durch KI unterstützten Arbeitsumgebung.

Ein weiteres konkretes Beispiel: Der alte Produktkatalog

Nehmen wir an, ein Vertriebsmitarbeiter bittet M365 CoPilot, die aktuellen Preise für ein bestimmtes Produkt zu nennen. Unbekannterweise basiert die Antwort des CoPilot auf einem veralteten Produktkatalog, der in einem der vielen Ordner des Cloudnetzwerks gespeichert ist. Dieser Katalog, der längst durch neuere Versionen ersetzt wurde, ist immer noch zugänglich, da die Data Governance nicht nachjustiert wurde, um solche veralteten Dokumente zu identifizieren und ihre Sichtbarkeit einzuschränken.

Das Resultat? Der Vertriebsmitarbeiter erhält Informationen, die auf veralteten Preisen oder gar Produkten basieren. Im schlimmsten Fall führt dies zu Angeboten, die weit unter dem aktuellen Marktpreis liegen oder nicht mehr lieferbar sind, was direkte finanzielle Verluste und Vertrauensverlust bei Kunden nach sich ziehen kann. Dieses Szenario verdeutlicht nicht nur die potenziellen Risiken einer unkontrollierten KI-Nutzung, sondern auch die Notwendigkeit eines dynamischen und proaktiven Ansatzes in der Data Governance und im Rechte- und Rollenmanagement.

Die Bedeutung von Data Governance

Diese Beispiele zeigen deutlich, dass Data Governance und das Management von Zugriffsrechten ein stetiger Prozess sein müssen.

Um die Herausforderungen im Zusammenhang mit der Zugänglichkeit und Verwendung von Daten durch fortschrittliche KI-Systeme wie M365 CoPilot zu bewältigen, sind proaktive Lösungsansätze erforderlich. Diese sollten ein robustes Rechte- und Rollenmanagement, die kontinuierliche Schulung von Mitarbeitern sowie die effektive Klassifizierung von Daten umfassen. Es reicht nicht aus, einmalig Berechtigungen zu vergeben; vielmehr müssen Organisationen proaktiv den Zugriff auf Daten und Informationen steuern und sicherstellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können.

Lösungsansätze

  • Proaktives Rechte- und Rollenmanagement: Die Vergabe von Zugriffsrechten muss auf einer gründlichen Analyse der Notwendigkeit des Zugriffs basieren. Sensible Informationen sollten besonders geschützt und regelmäßig überprüft werden.
  • Kontinuierliche Schulung der Mitarbeiter: Die Sensibilisierung der Mitarbeiter für den sicheren Umgang mit Daten und die Bedeutung des Datenschutzes ist entscheidend, um unbeabsichtigte Sicherheitsrisiken zu minimieren.
  • Einführung von Sensitivity Labels: Microsoft 365 CoPilot ist darauf ausgelegt, innerhalb der Sicherheits- und Compliance-Frameworks von Microsoft 365 zu arbeiten, einschließlich des Umgangs mit Sensitivity Labels und geschützten Inhalten. Sensitivity Labels sind ein zentraler Bestandteil der Microsoft 365 Compliance-Lösung, die es Organisationen ermöglicht, Daten basierend auf ihrer Sensibilität zu klassifizieren und zu schützen. Diese Labels können verwendet werden, um zu steuern, wer Zugriff auf bestimmte Informationen hat, und um Richtlinien für die Aufbewahrung, Verschlüsselung und andere Schutzmaßnahmen zu definieren.

Sensitivity Labels

Integration mit Sensitivity Labels

CoPilot respektiert die durch Sensitivity Labels definierten Zugriffs- und Schutzrichtlinien. Wenn ein Dokument oder eine E-Mail mit einem Sensitivity Label versehen ist, welches bestimmte Schutzmaßnahmen vorschreibt – wie etwa eine Verschlüsselung oder Zugriffsbeschränkungen, werden diese Schutzmaßnahmen auch von CoPilot eingehalten. Das bedeutet, dass CoPilot Inhalte, welche beispielsweise als „vertraulich“ oder mit höheren Schutzstufen gekennzeichnet sind, nicht für Benutzer zugänglich macht, die nicht die entsprechenden Berechtigungen besitzen.

Verhalten bei geschützten Inhalten

Für geschützte Inhalte, die durch Technologien wie Azure Information Protection (AIP) gesichert sind, gewährleistet CoPilot, dass die Schutzmaßnahmen beibehalten werden. CoPilot kann solche Inhalte im Rahmen der vom Benutzer zugewiesenen Berechtigungen verarbeiten, aber es wird sichergestellt, dass die Datenverarbeitung den Richtlinien entspricht, die durch die Sensitivity Labels festgelegt sind. Beispielsweise würde CoPilot keine Informationen aus einem als „streng vertraulich“ gekennzeichneten Dokument in einer Antwort verwenden, wenn der anfragende Benutzer nicht die erforderlichen Rechte zum Anzeigen dieses Dokuments besitzt.

Auswirkungen auf die Datensicherheit und Compliance

Durch die Einhaltung der durch Sensitivity Labels festgelegten Richtlinien trägt CoPilot dazu bei, die Datensicherheit und Compliance innerhalb von Microsoft 365 zu verstärken. Organisationen können somit die Vorteile von KI-gestützten Produktivitätswerkzeugen nutzen, ohne Kompromisse bei der Sicherheit sensibler Informationen eingehen zu müssen. Dies unterstreicht die Bedeutung der sorgfältigen Implementierung und Verwaltung von Sensitivity Labels und Schutzrichtlinien, um ein hohes Maß an Sicherheit und Compliance in der digitalen Arbeitsumgebung zu gewährleisten.

Fazit

Die Einführung von Technologien wie M365 CoPilot kann erhebliche Vorteile für Unternehmen bringen, stellt jedoch auch neue Anforderungen an das Management von Rechten und Rollen. Durch die sorgfältige Anpassung von Data Governance-Prozessen können Unternehmen die Risiken minimieren und sicherstellen, dass die Technologie zum Wohl aller Beteiligten eingesetzt wird, ohne ungewollt ein Szenario à la Skynet zu riskieren.

Lektionen aus dem Angriff auf Südwestfalen-IT: Prävention und Schutzmaßnahmen

Der Angriff auf Südwestfalen-IT durch die Ransomware-Gruppe „Akira“ im Oktober 2023 bietet wertvolle Einsichten in Cybersicherheitsrisiken und Präventionsstrategien. Dieser Blogbeitrag analysiert die einzelnen Schritte der Angreifer und diskutiert, wie diese hätten vermieden werden können. Als Quelle fungierte der öffentliche forensische Bericht.

Schritt 1: Identitäten absichern und Sicherheitsupdates einspielen

Schwachstelle in der VPN-Lösung: Der Angriff begann mit dem Ausnutzen einer Schwachstelle (CVE-2023-20269) in der VPN-Lösung ohne Multi-Faktor-Authentifizierung (MFA).

Warum Kennwörter unsicher sind und selbst MFA nicht immer ausreichend ist!

Die angebliche Zero-Day Schwachstelle, welche von der Akira Ransomware Gruppe ausgenutzt wurde, wurde bereits am 24ten August von Cisco in einem Blog Artikel erwähnt. Von einer Zero-Day Attacke (CVE-2023-20269) kann bei 55 Tagen nach Bekanntgabe daher nun wirklich keine Rede sein. Ein passendes Sicherheits-Update wurde am 11ten September zur Verfügung gestellt. Erste identifizierte Angriffe wurden am 18ten Oktober identifiziert werden.

Akira Ransomware Targeting VPNs without Multi-Factor Authentication – Cisco Blogs

Prävention: Die Implementierung von einer sicheren MFA hätte den Zugriff deutlich erschwert. Außerdem sollte bei Bekanntgabe von CVE’s immer eine direkte Bewertung sowie passende Maßnahmen umgesetzt werden. Die Einrichtung von Systemen zur Erkennung verdächtiger Aktivitäten, wie ungewöhnliche Anmeldeversuche oder auffällige Netzwerkbewegungen, hätte die frühzeitige Erkennung des Angriffs ermöglichen können.

Schritt 2: Ausbreitung

Erhalten administrativer Berechtigungen: Nach dem Zugang zum Netzwerk erlangten die Angreifer administrative Rechte.

Die Angreifer konnten das Administrator-Kennwort ausnutzen, weil es seit 2014 in einem Gruppenrichtlinienobjekt in entschlüsselbarer Textform hinterlegt war. Jeder Angreifer mit gültigen Domänen-Zugangsdaten konnte dadurch das Kennwort auslesen. Unter Verwendung eines von Microsoft bereitgestellten AES-Schlüssels ließ sich das Kennwort entschlüsseln, was den Angreifern ermöglichte, ihre Zugriffsberechtigungen auf das Niveau eines Domänen-Administrators zu erhöhen, ohne dabei typische forensische Anzeichen für Privilege Escalation oder Lateral Movement zu hinterlassen.

Prävention: Striktere Zugriffskontrollen und regelmäßige Überprüfungen der Berechtigungen hätten dies verhindern können. Sie sollten regelmäßig ihre Identity und Access Management Systeme auditieren.

Schritt 3: Verbreitung der Ransomware

Verbreitung der Ransomware: Die Ransomware wurde innerhalb der Windows-Domäne verbreitet. Die Verteilung der Ransomware erfolgte gezielt und anscheinend mittels Zugriffen auf das C$-Netzwerkshare der einzelnen Server. Es wurde angenommen, dass die Ransomware von Zielsystemen durch diese Zugriffe ausgeführt wurde. Diese Annahme stützt sich darauf, dass keine Spuren gefunden wurden, die auf andere Verteilungsmethoden hindeuten. Außerdem wurde festgestellt, dass die Ransomware w.exe selbst Logfiles schrieb, welche dokumentierten, welche Aktionen durch die Schadsoftware durchgeführt wurden und welche Fehler beim Verschlüsseln auftraten.

Es wurden 961 Systeme identifiziert, auf denen die Ransomnote akira_readme.txt vorzufinden war. Zum Glück wurden keine GPO’s, wie bei anderen Ransomware Gruppen üblich, verwendet. Andernfalls wären ca. 4200 Clients und 800 Server betroffen.

Prävention: Bessere Netzwerksegmentierung, ein AD Tiering, eine klassische Server Härtung und strengere Zugangskontrollen hätten die Ausbreitung eingedämmt.

AD Tiering Struktur – Funktion und Nutzen

Schritt 4: Verschlüsselung von Daten

Die Ransomware verschlüsselte das Dateisystem von Südwestfalen-IT, indem sie einen rekursiven Ansatz verfolgte. Das Programm durchlief das gesamte Dateisystem und verschlüsselte jedes Verzeichnis einzeln, beginnend mit dem angegebenen Startpfad. Interessanterweise nutzte die Ransomware, benannt als w.exe, eine Blacklist, um bestimmte Dateitypen, Dateiendungen und Verzeichnisse von der Verschlüsselung auszunehmen. Nachdem die Verschlüsselung in einem Verzeichnis abgeschlossen war, platzierte die Ransomware in jedem betroffenen Verzeichnis eine Erpressungsnachricht mit dem Namen „akira_readme.txt“​

Prävention: Regelmäßige Backups und ein effektiver und regelmäßig erprobter Disaster-Recovery-Plan hätte zudem eine schnellere Wiederherstellung der Systeme ermöglicht.

Schlussfolgerung:

Das Fazit aus dem Angriff auf Südwestfalen-IT durch die Ransomware-Gruppe „Akira“ unterstreicht die Wichtigkeit einer umfassenden und proaktiven Cybersicherheitsstrategie. Die Schlüsselerkenntnisse sind:

  1. Bedeutung von Multi-Faktor-Authentifizierung: Die Abwesenheit von MFA, insbesondere bei kritischen Zugangspunkten wie VPNs, kann Türöffner für Cyberangriffe sein. MFA ist ein wesentlicher Bestandteil zur Verstärkung der Sicherheitsmaßnahmen.
  2. Wichtigkeit regelmäßiger Sicherheitsaudits: Die Identifizierung und Behebung von Schwachstellen, wie z.B. schlecht gesicherte Passwörter, ist entscheidend, um potenzielle Angriffsvektoren zu minimieren.
  3. Notwendigkeit von Netzwerksegmentierung und strengen Zugriffskontrollen: Diese Maßnahmen können die Bewegungsfreiheit von Angreifern im Netzwerk begrenzen und die Ausbreitung von Malware verhindern oder zumindest einschränken.
  4. Proaktive Überwachung und Anomalie-Erkennung: Frühzeitige Erkennung von verdächtigen Aktivitäten und Angriffsversuchen ist entscheidend, um Eindringlinge abzuwehren, bevor sie ernsthaften Schaden anrichten können.
  5. Bewusstsein und Schulung der Mitarbeiter: Da Menschen oft das schwächste Glied in der Sicherheitskette sind, ist es wichtig, das Bewusstsein und die Wachsamkeit der Mitarbeiter zu stärken.
  6. Robuste Backup- und Disaster-Recovery-Strategien: Diese sind unerlässlich, um die Resilienz gegen Ransomware-Angriffe zu erhöhen und die Geschäftskontinuität im Falle eines Datenverlusts sicherzustellen.
  7. Einsatz fortschrittlicher Sicherheitslösungen: Der Einsatz moderner Antivirus- und Endpunkt-Schutzlösungen kann dazu beitragen, Bedrohungen frühzeitig zu erkennen und zu neutralisieren.

Der Vorfall zeigt einmal mehr, dass Cybersicherheit ein kontinuierlicher Prozess ist, der ständige Aufmerksamkeit und Anpassung erfordert, um mit den sich ständig weiterentwickelnden Bedrohungen Schritt zu halten.

Abschließend lässt sich sagen, dass der Angriff auf Südwestfalen-IT die Notwendigkeit eines Zero-Trust-Ansatzes in der Cybersicherheit unterstreicht. Zero-Trust bedeutet, grundsätzlich keinem Akteur innerhalb oder außerhalb des Netzwerks zu vertrauen, sondern jede Anfrage als potenzielle Bedrohung zu behandeln. Dieser Ansatz fordert eine kontinuierliche Überprüfung und Authentifizierung, um Sicherheit in einer immer komplexeren und vernetzteren digitalen Welt zu gewährleisten. Der Vorfall zeigt deutlich, dass der Übergang zu einem Zero-Trust-Modell für Unternehmen unerlässlich ist, um sich gegen fortgeschrittene und sich ständig weiterentwickelnde Cyberbedrohungen zu schützen.

Cookie Consent mit Real Cookie Banner