Application Protection

Ein weiterer wichtiger Schritt hin zu einer Zero-Trust-Implementierung ist es, sämtliche Anwendungen zu schützen. Azure AD (AAD), als zentrales IAM ermöglicht es einfach, die strengen Benutzerzugriffskontrollen, welche mit MFA und dem bedingten Zugriff (Conditional Access) eingerichtet wurden, für weitere Anwendungen durchzusetzen.

Um Ihre Anwendungen zu schützen, sollten Sie daher zunächst AAD für alle Ihre SaaS-Anwendungen mit SAML, OAuth oder OIDC konfigurieren.

Für Anwendungen, welche diese modernen Protokolle nicht unterstützen, verbinden Sie Ihre VPN-Lösung mit der Azure AD Authentifizierung. Dadurch können Sie die erweiterte Geräte- und Benutzervalidierung nutzen, um so die Sicherheit signifikant zu erhöhen.

Der nächste Schritt besteht darin, Anwendungen von VPNs weg zu verlagern, indem bestehende On-Prem-Geschäftsanwendungen und IaaS-Anwendungen über Azure App Proxy, Kemp Loadbalancer oder NetScaler veröffentlicht werden.
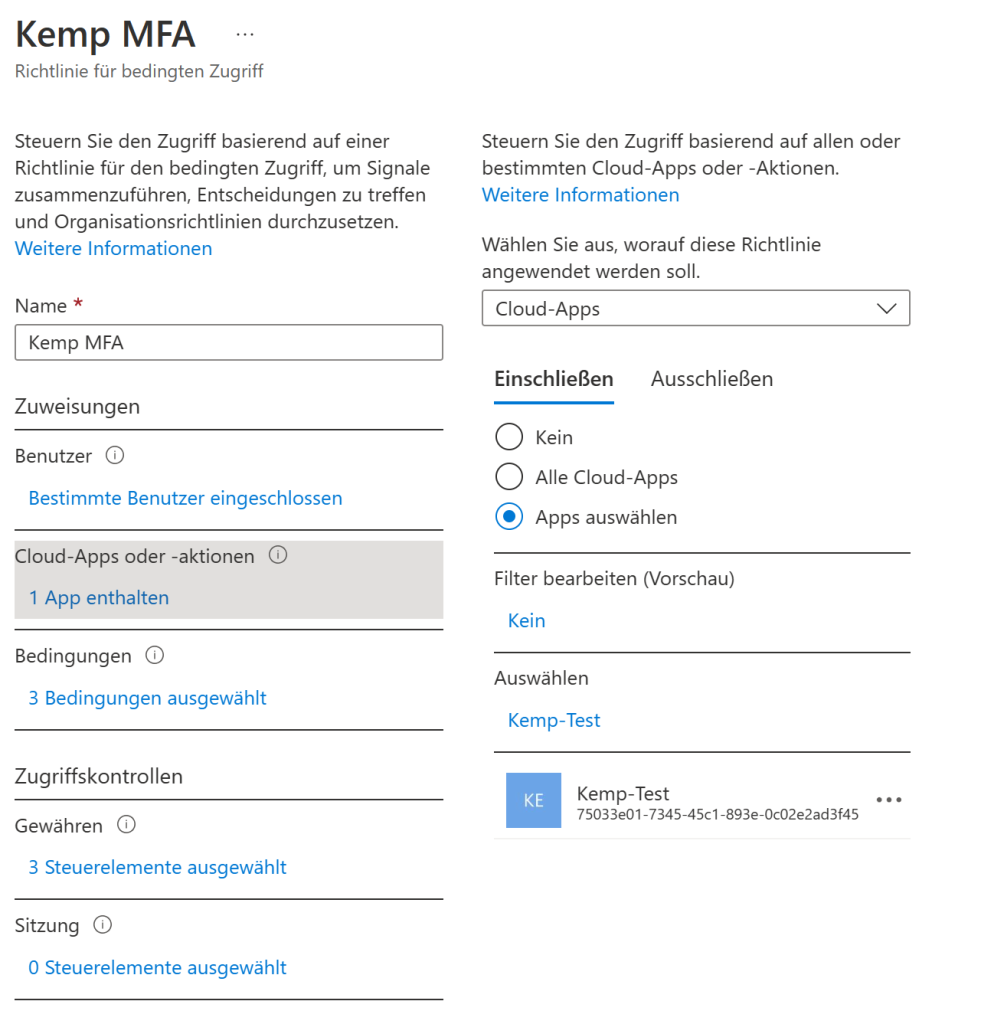
Bedingter Zugriff in Verbindung mit Kemp als Reverse Proxy

Dies schützt nicht nur die Anwendung, sondern ermöglicht es Ihnen auch, Benutzerkonten den Zugriff auf eine einzelne Anwendung zu beschränken. Im Gegensatz zu herkömmlichen VPNs, welche häufig Zugriff auf alle Ports und Protokolle in einem Netzwerk bieten. Und somit eher der Vergangenheit angehören.

Wir erinnern uns, ein wichtiger Ansatz von einer Zero-Trust-Implementierung ist es:

Benutzerkonten erhalten keinen pauschalen Zugriff auf Anwendungen, Dienste und Dateien, sondern lediglich Zugriff auf die Ressourcen, welche diese für die jeweilige Aufgabe benötigen.

Zero-Trust-Implementierung mit Microsoft 365

Zero-Trust ist nicht mehr nur ein Schlagwort!

Ob als Basis-Anforderung von Cybersecurity-Versicherungen bis hin zu der Umsetzung von Best-Practices oder Zertifizierungen nach CIS, CISA, Tisax oder dem NIST-Framework.

In der neuen Post-COVID-Welt des hybriden Arbeitens ist es offensichtlich, dass das altmodische Sicherheitskonzept basierend auf Perimeter-Sicherheit nicht mehr ausreichend ist. Wir sprechen hierbei eher von einer dezentralen Belegschaft, welche von nicht vertrauenswürdigen Netzwerken auf Unternehmensressourcen zugreifen soll.

Die Perimeter-Sicherheit basiert darauf, dass sich Unternehmen gegen den externen Zugriff durch Firewalls und Virtual Private Networks (VPN) geschützt haben.

Nur Netzwerktraffic und Zugriffe, die von außen erfolgen, sind potenziell gefährlich und müssen dementsprechend analysiert und beschränkt werden.

Diese Konzepte haben den gewaltigen Nachteil, dass sobald jemand in das Firmennetz eingedrungen ist, kaum noch Sicherheitsvorkehrungen vorhanden sind. Zudem berücksichtigen diese Konzepte die Tatsache nicht, dass ein erhebliches Bedrohungspotential von den eigenen Mitarbeitern und Mitarbeiterinnen ausgeht.

Die Mitarbeiter und Mitarbeiterinnen erwarten, überall, jederzeit und auf jedem Gerät zu arbeiten. Damit verliert die Perimeter-Sicherheit an Wirkung und Bedeutung.

Im Rahmen unserer Tätigkeiten als Microsoft Consultants bemerken wir häufig, wie viele Unternehmen sich weiterhin ausschließlich auf den Schutz durch Firewalls, Anti-Virenscannern etc. verlassen. Der folgende Blog soll daher mehrere Phasen einer Zero-Trust-Implementierung berücksichtigen.

Phasen der Implementierung:

User Access and Identity

Bevor ein Benutzeraccount versucht auf eine Ressource zuzugreifen, müssen Sie folgendes berücksichtigen:

  • Die Identität muss mit einer starken Authentifizierung verifiziert werden (MFA/Passwordless).
  • Sicherstellen, dass der Zugriff konform und typisch für diese Identität ist.
  • Die Grundsätze des geringstmöglichen Privilegs beim Zugriff befolgen.

Nachdem die Identität verifiziert wurde, können wir den Zugriff dieser Identität auf Ressourcen anhand von Unternehmensrichtlinien, laufenden Risikoanalysen und anderen Tools kontrollieren. Hierzu nutzen wir Conditional Access.

Zum Glück ist eine schnelle Zero-Trust-Implementierung relativ einfach, wenn Sie Microsoft 365 verwenden.

Cookie Consent mit Real Cookie Banner